בעמוד הזה
מערך הסייבר הלאומי, בנתונים שצוטטו בדוח מבקר המדינה, אימת 17,078 אירועי סייבר ב-2024, לעומת 13,040 ב-2023 — עלייה של כ-31% בתוך שנה, ואחרי עלייה של 43% בשנה שלפניה. באותו דוח מוערכת העלות הכלכלית המצטברת של מתקפות סייבר למשק ב-12 מיליארד ש"ח בשנה. כשהמספרים האלה מגיעים לשולחן של עסק קטן, השאלה הראשונה היא בדרך כלל "האם יש לנו ביטוח?" — והשאלה הנכונה היא "מה בדיוק כתוב בפוליסה?"
בקצרה
- אין פוליסת סייבר תקנית בישראל. אין סל כיסויים מחייב ואין מחירון ממשלתי. הכיסוי נקבע בחוזה המסוים, ברשימה, בנספחים ובחריגים.
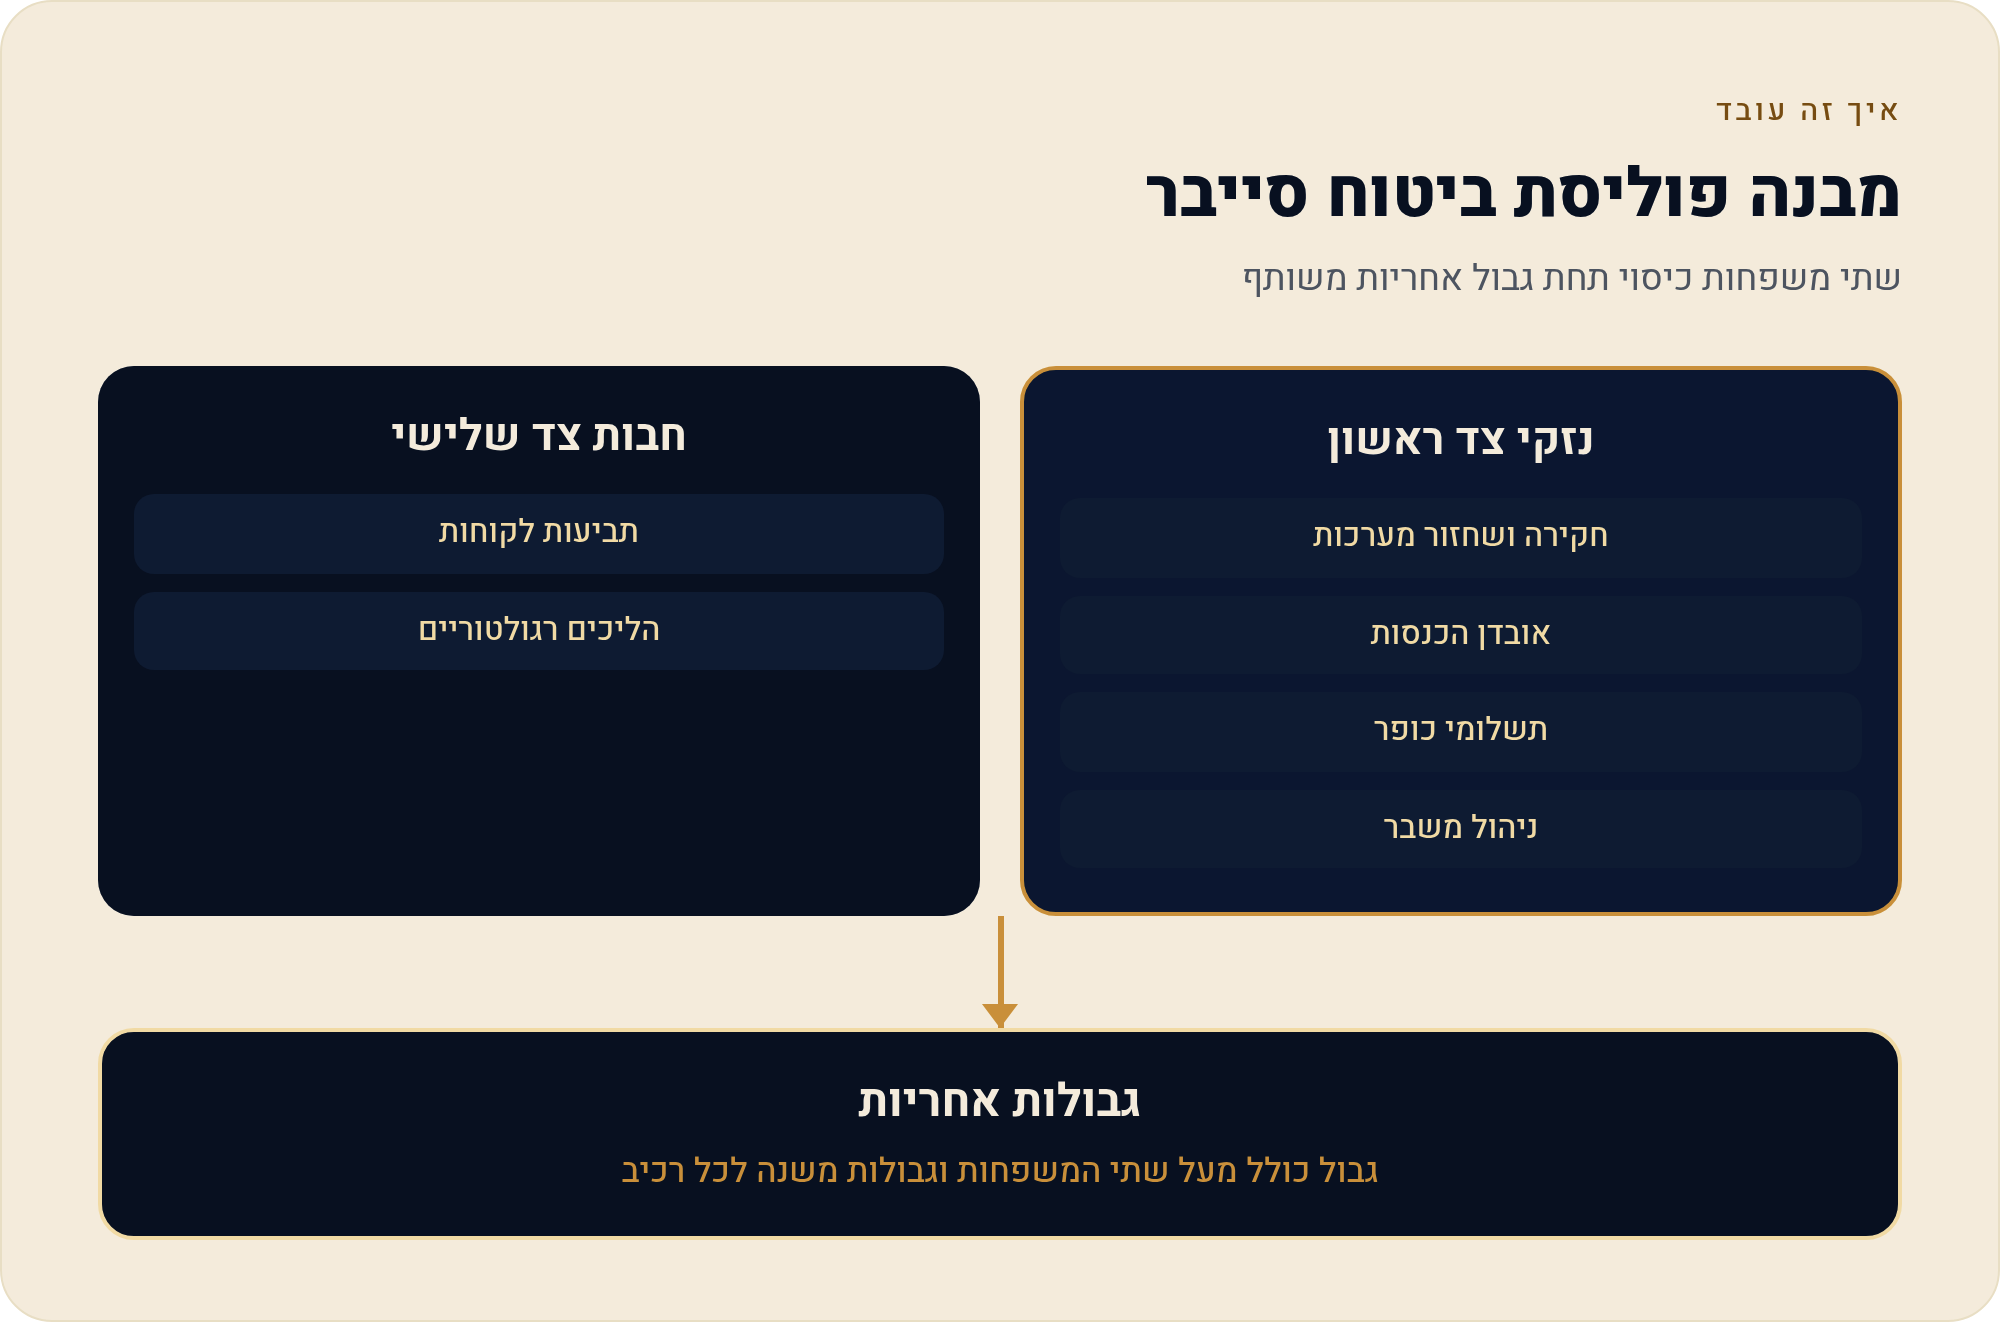
- הפוליסה מתפצלת לשני עולמות. נזקי צד ראשון (ההוצאות של העסק עצמו) וחבות צד שלישי (תביעות של לקוחות וספקים).
- גבול האחריות אינו מספר אחד. מתחתיו יושבים גבולות משנה נמוכים יותר — בכופר, בהונאת כספים, בשיקום מוניטין ובהשבתת ספק ענן.
- תנאים מוקדמים הם מלכודת החיתום. אימות רב-שלבי, גיבוי מבודד ועדכוני אבטחה שהוצהרו ולא התקיימו בפועל — עילה למחלוקת על הכיסוי.
- ביטוח אינו תחליף להגנה טכנית. מבקר המדינה מדגיש שכל ארגון אחראי לנהל את סיכוניו ולטפל באירוע המתרחש אצלו; הפוליסה מעבירה כסף, לא סיכון תפעולי.
למה בכלל צריך לקרוא את החוזה ולא להסתפק במילה "מכוסה"
ביטוח סייבר הוא מנגנון להעברת חלק מהנזק הכספי של אירוע דיגיטלי אל חברת ביטוח. זהו מוצר מסחרי בחוזה פרטי. בביטוח רכב חובה או בביטוח דירה יש נוסחי מינימום מוכרים; בסייבר אין. שתי פוליסות שנקראות שתיהן "ביטוח סייבר" יכולות להיות מוצרים שונים לחלוטין: אחת מכסה השבתת ספק ענן והשנייה מחריגה אותה, אחת כוללת הוצאות הגנה משפטית בתוך גבול האחריות והשנייה מעליו.
זו הסיבה שאי-אפשר להשוות פוליסות סייבר לפי מחיר. המחיר אומר מה שילמת, לא מה קנית. העמוד הזה לא ממליץ על מבטח, לא מדרג חברות ולא נוקב בפרמיות — הוא מלמד לקרוא את המסמך.
אירועי סייבר שאומתו על ידי מערך הסייבר הלאומי, 2022–2024
דוח מבקר המדינה, יוני 2026 (נתוני מערך הסייבר הלאומי) · נכון ל-29/10/2026
שתי המשפחות שכל פוליסה בנויה מהן: צד ראשון וצד שלישי
לפני שנכנסים לסעיפים, צריך את החלוקה הבסיסית. נזקי צד ראשון הם ההוצאות והנזקים של העסק עצמו: חקירה טכנית, שחזור, ימי השבתה, אובדן רווחים, סחיטה וניהול משבר. חבות צד שלישי היא תביעות שמגיעות מבחוץ: לקוחות שהמידע שלהם דלף, ספקים שנפגעו, עובדים. שני העולמות האלה מתומחרים בנפרד, לעיתים יש להם גבולות אחריות נפרדים, וכמעט תמיד יש להם השתתפות עצמית שונה.
- גבול אחריות הסכום המרבי שהמבטח ישלם בכל תקופת הביטוח. זו התקרה העליונה — ומתחתיה חיים גבולות משנה.
- גבול משנה תקרה נמוכה יותר לסעיף מסוים בתוך הפוליסה: כופר, הונאת העברת כספים, שיקום מוניטין, השבתת ספק.
- השתתפות עצמית הסכום שנשאר על חשבון המבוטח לפני שהכיסוי נכנס. בהשבתה עסקית זה לרוב לא סכום אלא תקופת המתנה בשעות.
- תאריך רטרואקטיבי הנקודה בזמן שקובעת אם אירוע שהחל לפני תחילת הביטוח אך התגלה אחריו עשוי להיכנס לכיסוי.
סעיפי הכיסוי: מה כל סעיף באמת מממן ומה לשאול
הטבלה הבאה היא השלד של כל פוליסת סייבר. השמות משתנים בין מבטחים, אבל התפקידים חוזרים. לכל סעיף הוספנו את השאלה שחייבים לשאול — כי ההבדל בין פוליסות מסתתר כמעט תמיד בניסוח ולא בכותרת.
| סעיף הכיסוי | מה הוא עשוי לממן | השאלה שחייבים לשאול |
|---|---|---|
| נזק ישיר ושחזור מערכות | חקירה פורנזית, בידוד, ניקוי, בנייה מחדש ושחזור נתונים מגיבוי | האם מכוסה שדרוג מערכת, או רק החזרה למצב שהיה לפני האירוע? |
| אובדן הכנסות (הפרעה עסקית) | אובדן רווח והוצאות עודפות בתקופת השבתה מכוסה | מהי תקופת ההמתנה בשעות, ואיך מחושב הרווח — לפי מחזור או לפי רווח תפעולי? |
| סחיטת סייבר (כופר) | מומחי משא ומתן, חקירה, ולעיתים תשלום — אם הדבר מותר בדין ואושר מראש | האם יש גבול משנה נפרד? האם הכיסוי נשלל כשאסור להעביר כסף לגורם מסוים? |
| הוצאות שחזור מידע | עבודת שחזור, שחזור בסיסי נתונים, הקמה מחדש של סביבות עבודה | מה קורה אם הגיבוי עצמו הוצפן? האם נדרש גיבוי מבודד כתנאי לכיסוי? |
| אחריות כלפי צד שלישי | שכר טרחת עורכי דין, פשרה או פיצוי בתביעות לקוחות, עובדים וספקים | האם הוצאות ההגנה נספרות בתוך גבול האחריות או מעליו? |
| טיפול משברי וניהול מוניטין | יחסי ציבור, תקשורת עם לקוחות, מוקד פניות, לעיתים ניטור זהויות לנפגעים | מהו משך השירות, ומהו גבול המשנה שלו? |
| פרטיות והודעות לנפגעים | ייעוץ משפטי, איתור נפגעים, משלוח הודעות | האם ההוצאות כלולות גם כשאין תביעה משפטית, אלא רק חובת דיווח? |
| הליכים רגולטוריים | ייצוג מול רגולטור, ובחלק מהפוליסות קנסות ברי-ביטוח ככל שמותר בדין | האם יש נוסח מפורש? אין להניח שעיצום כספי ישראלי ניתן לביטוח. |
החריגים שמפילים תביעות בפועל, ולא בתיאוריה
תביעת סייבר נדחית לעיתים נדירות בגלל שהאירוע "לא קרה". היא נדחית כי האירוע לא נכנס להגדרה, כי התחיל לפני התאריך הקובע, או כי תנאי מוקדם לא התקיים. אלה החריגים הנפוצים ביותר, ומה לבקש מול כל אחד.
| החריג או הפער | הסיכון למבוטח | מה לבקש בכתב |
|---|---|---|
| אירוע שהחל לפני תחילת הפוליסה | תוקף ששהה ברשת חודשים לפני החתימה — האירוע עלול להיחשב "נסיבה קודמת" ולהידחות | הגדרה ברורה של "ידיעה", ותאריך רטרואקטיבי שמתאים לגיל המערכות |
| אי-עמידה בתנאי מיגון שהוצהרו | המבטח יטען שהחיתום התבסס על אימות רב-שלבי או גיבוי שלא פעלו בפועל | לצרף ראיות טכניות להצעה, ולתקן תשובות לפני ההתקשרות ולא אחריה |
| מלחמה, טרור ופעולה מדינתית | רלוונטי במיוחד בישראל; נוסח רחב עלול להוציא דווקא את המתקפות המשמעותיות | הגדרה מצומצמת, מנגנון ייחוס מפורש, וחריג סייבר-מלחמה ברור |
| תשתית וספק חיצוני | השבתת ענן, תקשורת או מערכת סליקה אינה תמיד אירוע מכוסה | הרחבה להשבתה הנובעת מספק תלוי, עם רשימת ספקים שמית |
| הונאה והעברה מרצון | התחזות למנהל או לספק והעברת כסף "ביוזמת" העובד אינה בהכרח "אירוע אבטחה" | הרחבה להנדסה חברתית, ובדיקה אם נדרש נוהל אימות טלפוני כתנאי |
| שיפור מערכות | המבטח עשוי לממן שחזור "כפי שהיה" בלבד, גם כשהטכנולוגיה הישנה אינה זמינה | הרחבה שמאפשרת שחזור לגרסה עדכנית כשאין חלופה |
| נזק גוף או רכוש פיזי | מוחרג בדרך כלל מפוליסת סייבר בסיסית | תיאום ממשקים עם ביטוח רכוש, חבות מוצר וצד שלישי |
| אובדן קניין רוחני | הערך המסחרי של סודות מסחריים שנגנבו אינו תמיד מכוסה | גבול או הרחבה ייעודיים, ככל שקיימים אצל המבטח |
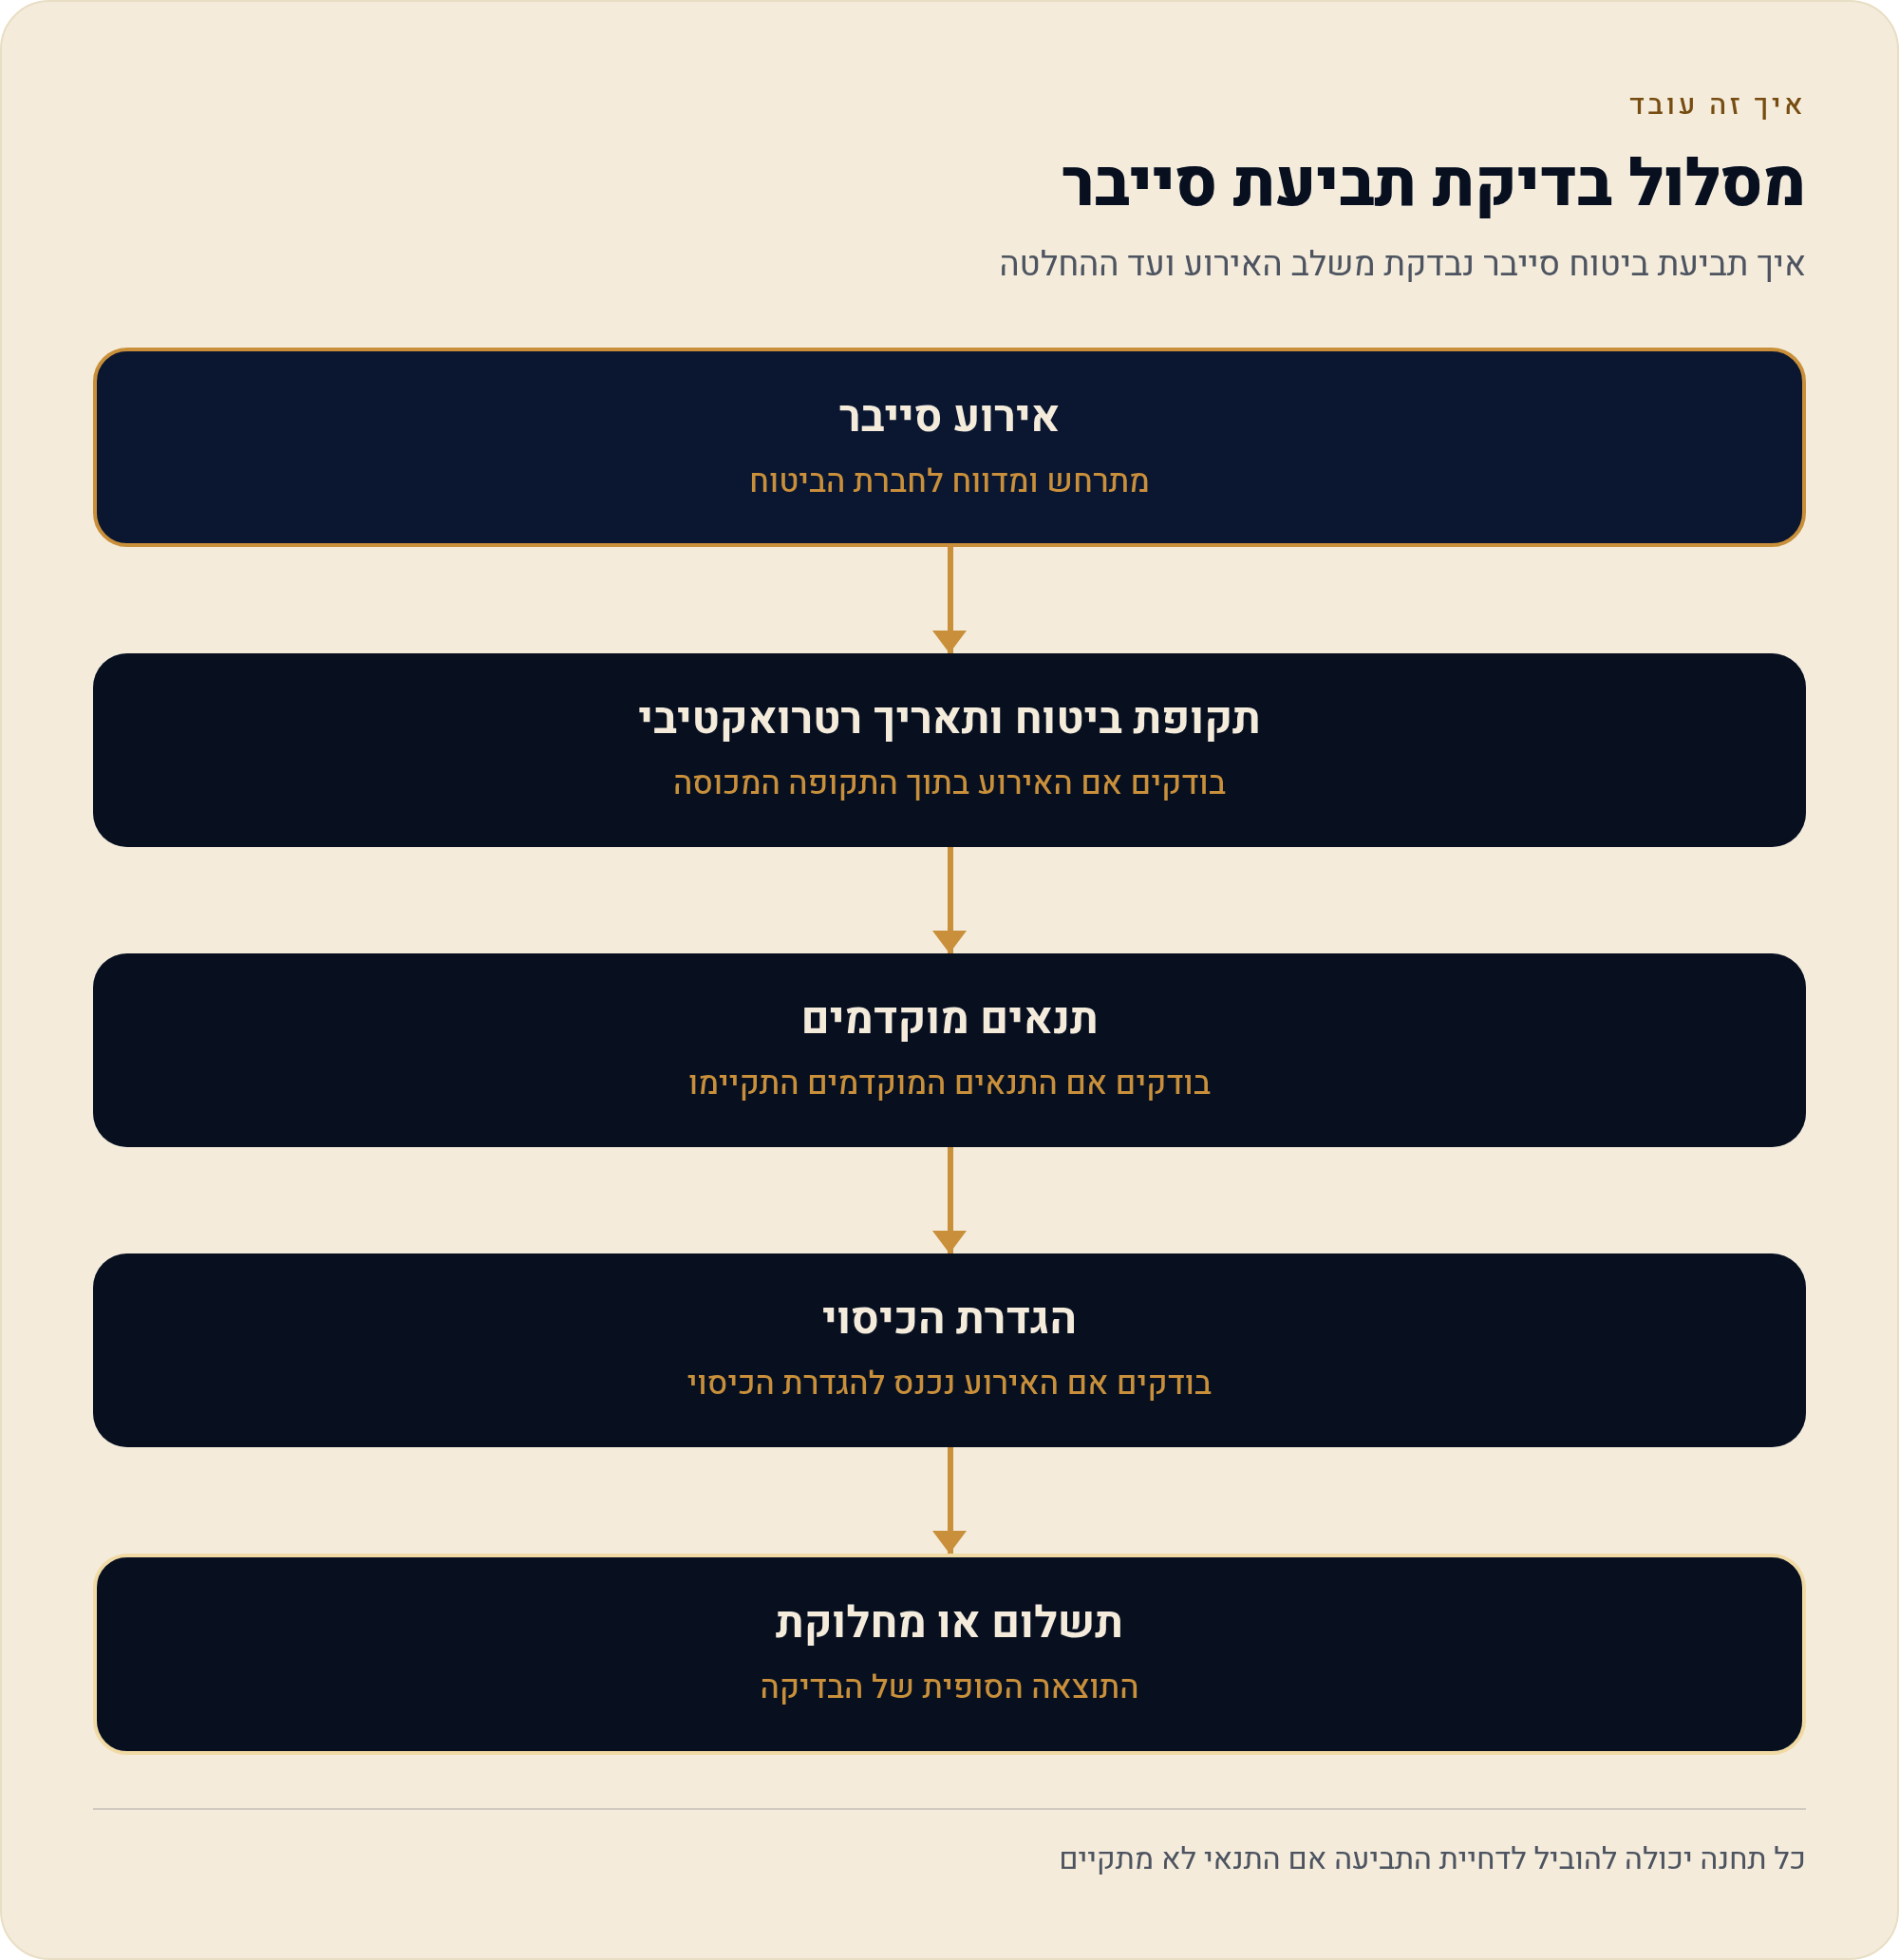
שימו לב לדפוס: כמעט כל חריג כאן הוא שאלה של הגדרה, לא של כוונה רעה. המבטח לא "מחפש לא לשלם" — הוא תמחר סיכון מסוים לפי מה שהוצהר בהצעה. ברגע שהמציאות בשטח שונה מההצהרה, מתחילה מחלוקת.
תנאים מוקדמים: מה המבטח דורש ומה קורה אם הפרתם
בחיתום סייבר, שאלון ההצעה הוא לא טופס — הוא חלק מהחוזה. חוק חוזה הביטוח מחייב להשיב תשובות מלאות וכנות לשאלות מהותיות שהוצגו בכתב. בפוליסות סייבר השאלות המהותיות הן כמעט תמיד טכניות, וחוזרות על אותן בקרות.
- אימות רב-שלבי (MFA) — בדואר, בענן, בגישה מרחוק ובכל חשבון מנהל. זו הבקרה שפוליסות רבות הופכות לתנאי מוקדם מפורש.
- גיבוי מבודד — עותק שאינו נגיש מהרשת השוטפת או שאינו ניתן לשינוי, ובדיקת שחזור תקופתית. גיבוי שלא נבדק הוא השערה, לא בקרה.
- עדכוני אבטחה — תהליך מתועד לעדכון מערכות לפי חומרת החולשה ולפי קריטיות הנכס.
- הגנת נקודות קצה — כלי ניטור ומענה מנוהלים, כולל על שרתים ולא רק על עמדות עובדים.
- הרשאות מזעריות — ביטול משתמשים לא פעילים, הפרדה בין חשבון מנהל לחשבון יומיומי.
- תוכנית תגובה לאירוע — מי מתקשר למי, ממי מבקשים אישור, ואיך שומרים ראיות.
ומה קורה כשתנאי מוקדם לא התקיים? התשובה תלויה בניסוח, והניסוחים נחלקים לשלוש משפחות — כדאי לדעת לאיזו מהן שייכת הפוליסה שלכם לפני שחותמים.
- תנאי מוקדם לחבות אי-קיומו עלול לשלול את הכיסוי לאירוע כולו. זה הניסוח הקשה ביותר למבוטח.
- תניית אחריות מוגברת הכיסוי נשמר, אך בהשתתפות עצמית גבוהה יותר או בגבול משנה מופחת כשהבקרה לא פעלה.
- הצהרה מהותית בהצעה לא תנאי בגוף הפוליסה, אלא בסיס החיתום. אי-דיוק עשוי להעלות טענות מצד המבטח לפי דיני חוזה הביטוח.
המלכודת שכדאי להכיר: תקרה נפרדת לכופר מול גבול האחריות
זה הפער שבעלי עסקים מגלים בדרך כלל מאוחר מדי. בפוליסה עם גבול אחריות כולל, רוב בעלי העסקים מניחים שהסכום הזה זמין לכל סעיף. בפועל, כיסוי סחיטת סייבר יושב כמעט תמיד תחת גבול משנה — תקרה נפרדת ונמוכה יותר, שמוגדרת בשורה נפרדת ברשימה.
שלוש שאלות קונקרטיות למקרה הזה: האם גבול המשנה לכופר הוא בנוסף לגבול הכולל או בתוכו? האם הוצאות המשא ומתן והחקירה נספרות בתוך גבול המשנה או בנפרד ממנו? והאם הכיסוי מותנה באישור מראש של המבטח — שכן תשלום שבוצע לפני אישור עלול שלא להיות מוכר כלל.

חמש השאלות שחייבים לשאול את סוכן הביטוח
אלה חמש שאלות שהתשובה עליהן חייבת להגיע בכתב, ועדיף בהפניה לסעיף מספרי בפוליסה. סוכן מקצועי יענה עליהן בשמחה; סוכן שמנסה לעקוף אותן נתן לכם תשובה בפני עצמה.
- מהו גבול האחריות ביחס לחשיפה של העסק, ואיך הגעתם אליו? גבול שנקבע "כי זה מה שמקובל" אינו קשור לנזק הצפוי. הקשר הנכון הוא לעלות יום השבתה, לכמות המידע האישי שמחזיקים ולחשיפה הרגולטורית — לא למחזור לבדו.
- מהי ההשתתפות העצמית בכל סעיף, ומהי תקופת ההמתנה בהשבתה עסקית? בקשו פירוט נפרד: השתתפות עצמית כספית לצד ראשון, לצד שלישי, ותקופת המתנה בשעות להפרעה עסקית. תקופת המתנה ארוכה יכולה לרוקן מתוכן כיסוי שנראה רחב.
- אילו גבולות משנה קיימים, ומתחת לאיזה סעיף כל אחד? בקשו רשימה מלאה — כופר, הנדסה חברתית, מוניטין, השבתת ספק, הליכים רגולטוריים. זו השאלה שחושפת את הפער בין הכותרת לתוכן.
- אילו תנאים מוקדמים קיימים, ומה בדיוק קורה אם בקרה לא פעלה ביום האירוע? בקשו לראות את הסעיף עצמו ולא תיאור שלו, ולסווג אותו: תנאי לחבות, אחריות מוגברת או הצהרה מהותית.
- מהו התאריך הרטרואקטיבי, ומה קורה אם האירוע התחיל לפני תחילת הביטוח? במעבר בין מבטחים — ודאו שהתאריך הרטרואקטיבי לא מתאפס. איפוס כזה יוצר חור שקט בכיסוי בדיוק לאירועים שהתחילו מזמן והתגלו עכשיו.
איך זה נראה כשקורה אירוע: סדר הפעולות שמגן על הכיסוי
פוליסה טובה יכולה להידחות בגלל ניהול לקוי של היום הראשון. הרצף הזה אינו תחליף לתוכנית תגובה מקצועית, אבל הוא מסמן את הנקודות שבהן מבוטחים מאבדים כיסוי.
- בידוד בלי השמדה מנתקים מערכות נגועות, אבל לא מוחקים לוגים, לא מפרמטים ולא משמידים ראיות. ראיות שנמחקו הן תביעה שלא ניתן להוכיח.
- הודעה מיידית למבטח מתקשרים למוקד החירום או לספק התגובה הרשום בפוליסה, ומקבלים מספר אירוע ואישור בכתב לספקים ולהוצאות.
- תיעוד רציף ציר זמן, הודעות, כתובות, צילומי מסך ולוגים. זה החומר שממנו בנויים גם הדיווח לרשויות וגם התביעה.
- בדיקת חובות דיווח בודקים אם קיימת חובת דיווח לרשות להגנת הפרטיות, לרגולטור המגזרי, למשטרה ולמערך הסייבר. הביטוח אינו מבצע את החובה במקום בעל המאגר.
- אין תשלום ואין הודאה באחריות כופר לא משלמים בלי אישור המבטח ובדיקה משפטית — בשום מקרה. ספק יקר לא מזמינים ובאחריות לא מודים לפני אישור; הוצאה דחופה לצמצום הנזק — מתעדים ומדווחים עליה למבטח מיד.
- הפרדת מחזור מרווח בחישוב אובדן ההכנסות מפרידים בין מחזור שאבד לבין רווח שאבד, ומתעדים גם את ההוצאות הנוספות ואת מאמצי צמצום הנזק.
- שחזור מסביבה נקייה משחזרים, מאפסים הרשאות ומוודאים שהתוקף אינו נותר במערכת. החלפת סיסמאות לבדה אינה מספיקה.
- עדכון לקראת החידוש מדווחים למבטח על האירוע, על התיקונים ועל שינויי פעילות. אי-עדכון של נסיבות מהותיות יוצר מחלוקת בחידוש הבא.
הרקע הרגולטורי הישראלי שמשפיע על הפוליסה
ביטוח סייבר בישראל לא חי בחלל ריק. שני גורמים רגולטוריים משפיעים ישירות על מה שהמבטח ידרוש ועל מה שיקרה אחרי אירוע.
הראשון הוא חוק הגנת הפרטיות ותקנות אבטחת המידע. תיקון 13 לחוק נכנס לתוקף באוגוסט 2025 והרחיב משמעותית את כלי האכיפה — מבקר המדינה מצביע על חשיפה לעיצום של עד 320,000 ש"ח לכל מאגר ברמת אבטחה גבוהה בגין אי-ביצוע סקרי סיכונים ומבדקי חדירה. תקנה 5(ג) מחייבת סקר סיכונים ותקנה 5(ד) מבדק חדירה — כל אחד לפחות אחת ל-18 חודשים במאגר ברמת אבטחה גבוהה. מבטחים נוטים לשאול על בקרות כאלה בהצעה — ואי-עמידה בהן היא גם חשיפה רגולטורית וגם סיכון לכיסוי.
השני הוא הפיקוח המגזרי. רשות שוק ההון, ביטוח וחיסכון מפקחת על חברות הביטוח ועל הסוכנים, אך לא קיים מוצר סייבר תקני או תעריף רשמי. בענפים מפוקחים — בנקים, גופים מוסדיים, בריאות, תקשורת ותשתיות — חלות הוראות נוספות; בנק ישראל, למשל, מחייב את הבנקים להפעיל מוקד דיווח על הונאה עם מענה אנושי 24/7 — בהונאת העברת כספים זה הטלפון הראשון, עוד לפני המבטח, כי מהירות הדיווח לבנק קובעת אם אפשר לעצור את הכסף.
מפת הסדרה
- ביטוח סייבר לעסק: מה בודקים בפוליסה עמוד זה — כיסויים, חריגים, תנאים מוקדמים ושאלות לסוכן
שני נושאים משיקים שכדאי לקרוא לצד העמוד הזה: אבטחת מידע לעסקים קטנים ובינוניים — מה באמת צריך, ממי קונים וכמה זה עולה; וחוק הגנת הפרטיות, תקן ISO 27001 ונהלי אבטחת מידע — מה חייב עסק בישראל. הראשון עוסק בשכבות ההגנה עצמן, השני בחובות החוקיות. ביטוח הסייבר יושב מעל שניהם, ולא במקומם.
מקורות
- משרד מבקר המדינה — היערכות המדינה לאירועי סייבר ותפקודה במלחמת חרבות ברזל — נתוני מערך הסייבר הלאומי (9,108 אירועים מאומתים ב-2022, 13,040 ב-2023, 17,078 ב-2024); 86% מ-21 הגופים שנבדקו ללא ניתוח יסודי של תרחישי איום; והערכת עלות של 12 מיליארד ש"ח בשנה למשק.
- משרד מבקר המדינה — ניהול מאגרי מידע ואבטחתם — תיקון 13 לחוק הגנת הפרטיות (בתוקף מאוגוסט 2025) וחשיפה לעיצום של עד 320,000 ש"ח לכל מאגר ברמת אבטחה גבוהה.
- הרשות להגנת הפרטיות — אתר הסבר לתקנות אבטחת מידע — חובות אבטחת מידע, סיווג מאגר ודיווח על אירוע אבטחה חמור.
- חוק הגנת הפרטיות (תיקון 13), ספר החוקים 3287 — התוספת השלישית — עיצום של 320,000 ש"ח במאגר ברמה גבוהה על אי-ביצוע סקר סיכונים (תקנה 5(ג)) או מבדק חדירה (תקנה 5(ד)) אחת ל-18 חודשים.
- בנק ישראל — מוקדים בנקאיים לדיווח על הונאה — מענה אנושי מקצועי 24/7 לדיווח על גניבת פרטי תשלום.
נכון ל-29/10/2026.