בעמוד הזה
סעיף 17ב לחוק הגנת הפרטיות מכיר בבעל תפקיד אחד — ממונה אבטחת מידע — כבר שנים, והתקנות משנת 2017 נתנו לו שיניים. ב-14 באוגוסט 2024 פורסם תיקון מס' 13 לחוק, ועמו נולד בעל תפקיד שני ונפרד לגמרי: ממונה על הגנת הפרטיות (סעיפים 17ב1–17ב3), שהחובה למנותו נכנסה לתוקף ב-14 באוגוסט 2025. מאז, השאלה הנפוצה ביותר שמגיעה משולחנות ההנהלה בישראל היא אותה שאלה בדיוק: יש לנו כבר ממונה אבטחת מידע — האם זה מספיק? התשובה הקצרה היא שלא בהכרח, ושאלה שני תפקידים שונים במקור, במטרה ובכישורים.
בקצרה
- שני תפקידים נפרדים. ממונה אבטחת מידע מקורו בסעיף 17ב ובתקנות אבטחת מידע; ממונה הגנת הפרטיות מקורו בסעיפים 17ב1–17ב3 שנוספו בתיקון 13.
- החובות אינן חופפות. גוף יכול להיות חייב באחד, בשני, בשניהם או באף אחד — וצריך לבדוק כל מסלול בנפרד.
- כתב מינוי הוא מסמך, לא הודעה בעל-פה. שם מזוהה, היקף תפקיד, כפיפות, סמכויות, משאבים והצהרת היעדר ניגוד עניינים.
- כפיפות הפרטיות מוגדרת בחוק: דיווח ישיר למנכ"ל או למי שכפוף ישירות למנכ"ל.
- מנהל IT או מנכ"ל כממונה — אפשרי רק אחרי בדיקה פרטנית מתועדת, ולעיתים קרובות יוצר חשש ממשי לניגוד עניינים.

למה בכלל יש פה שני בעלי תפקיד ולא אחד
החוק הישראלי בנה את שני התפקידים בשתי תקופות שונות ומתוך שתי דאגות שונות. ממונה אבטחת מידע נועד לענות על שאלה טכנית-ארגונית: מי בארגון אחראי שהמידע לא ידלוף, לא ישתבש ולא ייעלם. ממונה הגנת הפרטיות נועד לענות על שאלה אחרת לגמרי: מי בארגון אחראי שהמידע נאסף מלכתחילה כדין, משמש רק למטרה שהוצהרה, ושאדם שרוצה לעיין במידע עליו או לתקן אותו מקבל מענה.
ההבחנה הזו אינה סמנטית. היא קובעת מי כשיר לתפקיד, למי הוא מדווח, ומה נחשב כישלון. איש אבטחת מידע מצוין יכול להגן בצורה מושלמת על מאגר שכלל לא היה צריך להיאסף. הצפנה חזקה אינה הופכת איסוף לא-חוקי לחוקי. זו בדיוק הסיבה שהרשות להגנת הפרטיות מתעקשת על בחינה פרטנית לפני שמאחדים את שני הכובעים על ראש אחד.
טבלת ההשוואה המלאה
| היבט | ממונה אבטחת מידע | ממונה הגנת הפרטיות |
|---|---|---|
| מקור החובה | סעיף 17ב לחוק הגנת הפרטיות + תקנות הגנת הפרטיות (אבטחת מידע), התשע"ז–2017 | סעיפים 17ב1–17ב3 לחוק, כנוסחם אחרי תיקון מס' 13 (פורסם 14.8.2024, בתוקף 14.8.2025) |
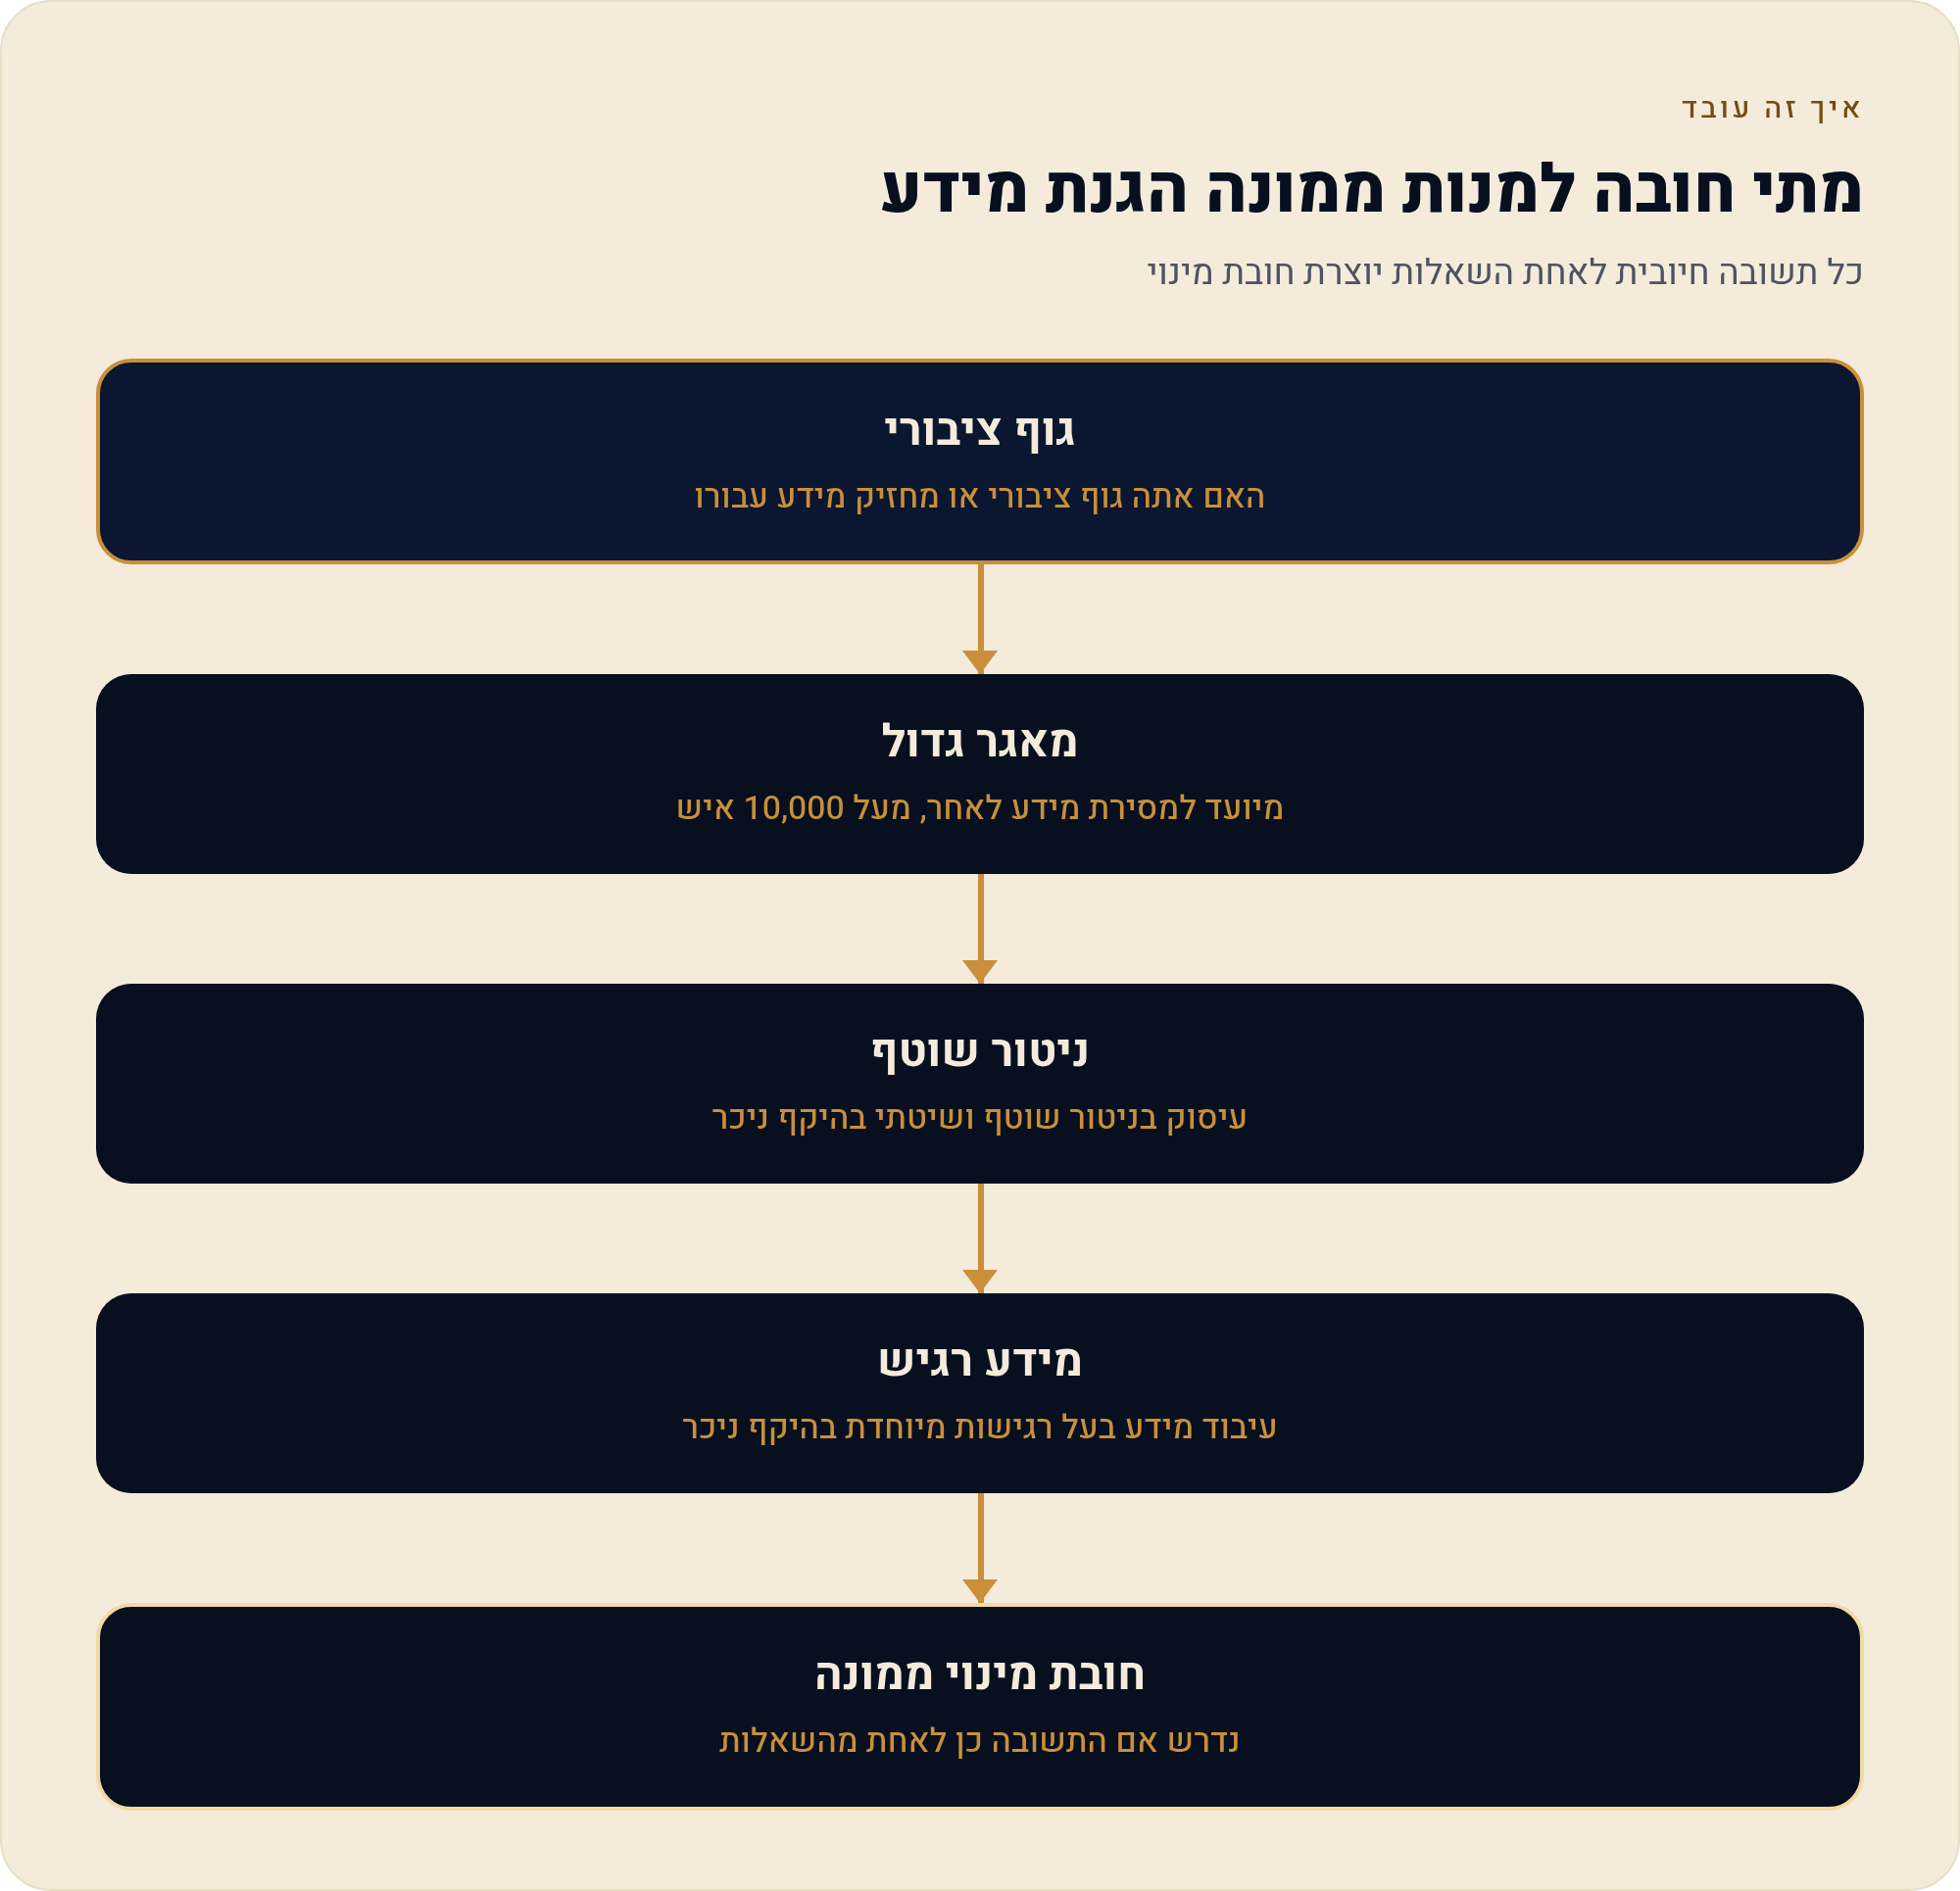
| על מי חלה | מי שמנהל חמישה מאגרים החייבים ברישום או בהודעה, גוף ציבורי, בנק, חברת ביטוח, חברה העוסקת בדירוג או בהערכת אשראי | ארבע קטגוריות חלופיות בסעיף 17ב1: גוף ציבורי ומחזיק עבורו; סוחר מידע או דיוור ישיר מעל 10,000 בני אדם; ניטור שוטף ושיטתי בהיקף ניכר; עיבוד מידע בעל רגישות מיוחדת בהיקף ניכר |
| מה התפקיד | הגנה על סודיות, שלמות וזמינות המידע: בקרות, הרשאות, ניהול אירועי אבטחה, מעקב אחר יישום התקנות | קידום ציות לדיני הפרטיות: ייעוץ להנהלה ולעובדים, תוכנית בקרה שוטפת, הדרכה, טיפול בפניות נושאי מידע וקשר מול הרשות |
| כפיפות | החוק אינו קובע דרישת כפיפות ייעודית | דיווח ישיר למנכ"ל או לעובד הכפוף ישירות למנכ"ל |
| כישורים נדרשים | מומחיות באבטחת מידע וסייבר | ידע מעמיק בדיני הגנת הפרטיות בישראל, הבנה טכנולוגית הולמת והיכרות עם תהליכי הארגון |
| אחריות אישית | החוק מטיל אחריות ייעודית לאבטחת המידע | החוק אינו מטיל אחריות אישית כללית לאי-ציות הארגון — האחריות נשארת אצל בעל השליטה או המחזיק |
| פרסום פרטי קשר | אין חובה כללית לפרסום לציבור | חובה לפרסם דרכי התקשרות באופן נגיש ופשוט |
| כפל תפקידים | מינוי ממונה אבטחת מידע אינו פוטר ממינוי ממונה פרטיות כשקיימת חובה | אפשרי רק אחרי בדיקה פרטנית מתועדת של כשירות, עומס, כפיפות וניגוד עניינים |
מי חייב למנות ממונה אבטחת מידע לפי 17ב
זו הרשימה הסגורה והוותיקה יותר, והיא לא השתנתה באופיה. סעיף 17ב מחייב מינוי ממונה אבטחת מידע אצל הגופים הבאים:
- מי שמנהל חמישה מאגרי מידע החייבים ברישום או בהודעה לרשות. הספירה היא של מאגרים, לא של לקוחות ולא של מערכות — וארגונים רבים מגלים שהם חצו את הסף בלי לשים לב, פשוט כי כל מחלקה פתחה מאגר משלה.
- גוף ציבורי כהגדרתו בחוק — משרד ממשלתי, רשות מקומית, מוסד מדינה.
- בנק.
- חברת ביטוח.
- חברה העוסקת בדירוג או בהערכה של אשראי.
לצד זה, תקנות אבטחת מידע קובעות חובות שהממונה אמור להיות הכתובת שלהן — למשל במאגר שסווג ברמת אבטחה גבוהה נדרש סקר סיכונים ומבדק חדירות אחת ל-18 חודשים לפחות. מבקר המדינה כימת ב-2025 את החשיפה בגין אי-ביצוע סקרים ומבדקים כאלה בסכום של עד 320,000 ₪ לכל מאגר ברמת אבטחה גבוהה. במילים אחרות: הממונה הזה אינו תפקיד נייר. הוא התפקיד שמונע מסעיפי התקנות להפוך לחוב מצטבר.
מי חייב למנות ממונה הגנת פרטיות לפי 17ב1
כאן המבחן שונה בתכלית. במקום רשימת סוגי גופים, החוק קובע ארבע קטגוריות חלופיות — די בהתקיימות אחת מהן:
- גוף ציבורי, או מי שמחזיק ומעבד מאגר עבורו. גוף ביטחוני מוחרג מהסעיף. שימו לב להרחבה: ספק תוכנה, מוקד שירות או ספק מחשוב שמעבד מידע עבור רשות מקומית עשוי להתחייב בעצמו במינוי — גם אם הוא חברה פרטית קטנה.
- סוחר מידע או שירות דיוור ישיר שמטרתו העיקרית של המאגר שלו היא איסוף מידע אישי לשם מסירתו לאחר כדרך עיסוק או בתמורה, ובו מידע על יותר מ-10,000 בני אדם. בדיוק 10,000 אינם עוברים את הסף.
- ניטור שוטף ושיטתי בהיקף ניכר — כשעיסוקיו העיקריים של בעל השליטה או המחזיק כוללים עיבוד שמחייב ניטור כזה. לכאן נכנסים מעקב אחר התנהגות באתר או באפליקציה, פרופיילינג, פרסום ממוקד, נתוני מיקום, דירוג אשראי, איתור הונאות, מצלמות מעקב ומכשירים לבישים.
- עיבוד מידע בעל רגישות מיוחדת בהיקף ניכר — החוק מביא כדוגמאות בנק, מבטח, בית חולים כללי וקופת חולים, והרשימה אינה ממצה.
הביטוי שמעסיק הכי הרבה ארגונים הוא "היקף ניכר", ואין לו מספר קסם. גילוי הדעת של הרשות מונה שיקולים שאינם מצטברים: מספר נושאי המידע ושיעורם באוכלוסייה הרלוונטית, כמות המידע, מגוון סוגיו, רגישותו, משך ותדירות העיבוד, משך השמירה והתחום הגאוגרפי. גם מספר מצומצם יחסית של אנשים עשוי להיחשב היקף ניכר כשנאספת על כל אחד מהם כמות גדולה של מידע, או כשהעיבוד רציף. הרשות אף מציגה דוגמה של מחזיק שמשרת 1,000 מאגרים ובכל אחד 100 נושאי מידע — ובוחנת את ההיקף במצטבר, לא לכל לקוח בנפרד.
מה חייב להופיע בכתב המינוי
אין בחוק טופס רשמי של כתב מינוי, ולכן מסתובבים בשוק נוסחים באורך פסקה אחת. זו טעות. כתב המינוי הוא המסמך שהרשות תבקש לראות ראשון בפיקוח, והוא גם המסמך שמגן על הממונה עצמו כשמתעורר ויכוח פנימי על סמכות. שישה רכיבים הם המינימום המעשי:
- שם מלא ואדם מזוהה — רק אדם טבעי יכול להתמנות. אפשר להתקשר עם חברה שמספקת שירותי ממונה, אבל בכתב המינוי חייב להופיע שמו של האדם הספציפי. "מינינו את חברת X" אינו מינוי.
- היקף התפקיד — אילו יחידות, אילו מאגרים, אילו חברות בת, האם כולל ספקים וקבלני משנה, ומה היקף הזמן המוקצה. החוק אינו קובע אחוז משרה מינימלי, אבל ההיקף חייב לאפשר זמינות ומעורבות ממשית ולא נוכחות סמלית.
- כפיפות — בממונה פרטיות זו דרישה מפורשת: דיווח ישיר למנכ"ל או לעובד הכפוף ישירות למנכ"ל. יש לנקוב בשם התפקיד שאליו מדווחים, ולא להסתפק ב"להנהלה".
- סמכויות ומשאבים — גישה למערכות, למסמכים ולמאגרים; תקציב; צוות תומך אם נדרש; זכות להעלות נושא לדיון הנהלה; חובת הארגון לערב את הממונה בכל עניין הנוגע לדיני הגנת הפרטיות.
- מניעת ניגוד עניינים — הצהרה על התפקידים הנוספים שהאדם ממלא בארגון, ומדוע הם אינם יוצרים חשש. אם יש תפקיד מקביל, מצרפים הנמקה.
- ערוץ פנייה ייעודי — כתובת דיגיטלית ייעודית, טלפון ומען, ופרסומם באופן נגיש. זה רכיב שהחוק דורש לפרסם לציבור בממונה פרטיות, ולכן הוא צריך להיקבע כבר בכתב המינוי.
שלב אחר שלב: ממועמד ועד נוהל עבודה שנתי
- קובעים אם בכלל חלה חובה עוברים על שני המסלולים בנפרד — סעיף 17ב לאבטחת מידע, וארבע הקטגוריות של 17ב1 לפרטיות. אם התשובה אינה חד-משמעית, מכינים חוות דעת תחולה מנומקת ומתוארכת ושומרים אותה. החלטה בעל-פה שלא למנות שווה, בפיקוח, לאי-בדיקה.
- בוחרים מועמד ובודקים כשירות בממונה פרטיות בודקים ידע מעמיק בדין הישראלי — החוק, התקנות, הנחיות הרשות והאסדרה המגזרית — לצד הבנה טכנולוגית והיכרות עם תהליכי הארגון. בממונה אבטחת מידע בודקים מומחיות אבטחה וסייבר. הרשות רואה השתלמות של 40 שעות לפחות כהכשרה בסיסית, אך מבהירה שהיא אינה חובה ואינה מספיקה לבדה. תעודה אינה מוכיחה התאמה.
- מריצים בדיקת ניגוד עניינים שאלון קצר, תרשים ארגוני, והכרעה מנומקת. השאלה המרכזית: האם המועמד קובע את מטרות העיבוד או מקבל החלטות מהותיות על אמצעיו — כלומר, האם הוא יבקר את עצמו.
- חותמים על כתב מינוי החלטת הנהלה או דירקטוריון, ולצידה כתב מינוי אישי הכולל את ששת הרכיבים שפורטו למעלה. מתעדים תאריך תחילת כהונה.
- מגדירים את מסלול הדיווח להנהלה קובעים תדירות קבועה — למשל דוח תקופתי ודיון שנתי — ומה נכלל בו: ממצאי בקרה, סיכונים פתוחים, המלצות, ובמפורש גם המלצות שההנהלה בחרה שלא לאמץ ומדוע. לפי עמדת הרשות, ההנהלה אינה חייבת לקבל כל המלצה, אך עליה לשקול אותה בכובד ראש ולנמק סטייה.
- מפרסמים את ערוץ הפנייה מוסיפים את פרטי הממונה למדיניות הפרטיות, לאתר ולטפסים הרלוונטיים, ופותחים תיבת פניות ייעודית שאינה מתערבבת בתיבה הכללית.
- בונים נוהל עבודה שנתי תוכנית בקרה שוטפת (חובה מפורשת בסעיף 17ב2 לגבי ממונה הפרטיות), לוח הדרכות לעובדים, בדיקות ספקים, מיפוי מאגרים ומערכות, ומועדי הסקרים והמבדקים הנדרשים לפי רמת האבטחה של כל מאגר.
- שומרים ראיות כל שלב מייצר מסמך: חוות דעת תחולה, כתב מינוי, שאלון ניגוד עניינים, תוכנית בקרה, יומן פניות, דוחות הנהלה. זה תיק הציות — והוא מה שמוצג בפיקוח.
מקרה הקצה: האם מנהל ה-IT או המנכ"ל יכולים לשמש ממונה
החוק אינו אוסר באופן גורף על אדם למלא תפקיד נוסף לצד תפקיד הממונה, וגם אינו אוסר על אותו אדם לשמש גם ממונה אבטחת מידע וגם ממונה פרטיות. מה שהרשות דורשת הוא בחינה פרטנית, הנמקה ותיעוד — ולא הנחה אוטומטית ש"ממילא זה אותו תחום".
המבחן המעשי פשוט: האם האדם קובע את מטרות העיבוד או מקבל החלטות מהותיות על אמצעיו — אותן החלטות שעליו לפקח עליהן אחר כך. אם כן, מדובר בניגוד עניינים מובנה. לפי עמדת הרשות, חשש כזה מתקיים לעיתים קרובות אצל מנהל שיווק, מנהל לקוחות, מנהל כספים, מנהל מערכות מידע ו-CTO, וכן אצל הכפופים להם. ביחס למנהל מערכות מידע הרשות מציגה עמדה מחמירה במיוחד.
| מי | מה הבעיה | מתי זה בכל זאת ייתכן |
|---|---|---|
| מנהל מערכות מידע / IT | הוא זה שבוחר את המערכות, את ספקי הענן ואת מבנה ההרשאות — ואז אמור לבקר את החלטותיו שלו | הרשות מחמירה כאן במיוחד; נדרשת הנמקה חזקה במיוחד וארגון קטן מאוד שבו אין חלופה |
| מנכ"ל | הממונה אמור לדווח למנכ"ל ולהעלות בפניו ליקויים; כשהוא עצמו המנכ"ל, מנגנון הדיווח קורס | קשה מאוד להצדיק בארגון שחייב במינוי; אין למי לדווח ואין בקרה חיצונית פנימית |
| מנהל שיווק / לקוחות | הוא מגדיר מטרות עיבוד — דיוור, פרופיילינג, פרסום ממוקד | בדרך כלל לא; זה אחד המקרים המובהקים של ניגוד עניינים |
| יועץ משפטי | לפעמים נדרש להגן על עמדת הארגון, ולפעמים לבקר אותה | אפשרי עם הפרדת כובעים מתועדת: חתימת תפקיד נפרדת, תיבה ייעודית, ונוהל שמגדיר חיסיון ודיווח |
| ממונה אבטחת מידע (CISO) | עומס, כפיפות לא מתאימה והיעדר מומחיות משפטית בדיני פרטיות | אפשרי לאחר בדיקה פרטנית — אך מינוי CISO אינו פוטר ממינוי ממונה פרטיות כשקיימת חובה |
מה קורה כשלא ממנים: מסלול האכיפה
תיקון 13 הצמיד לחובת המינוי מנגנון עיצומים. סעיף 23כו קובע שאי-מינוי בקטגוריות הרלוונטיות מחושב לפי 2 ₪ לכל נושא מידע במאגר שאינו כולל מידע בעל רגישות מיוחדת, ו-4 ₪ לכל נושא מידע כשהמאגר כולל מידע כזה — עם רצפה של 20,000 ₪ ו-40,000 ₪ בהתאמה. הרשות עצמה הציגה דוגמת חישוב של גוף ציבורי ללא ממונה, עם מאגר בעל רגישות מיוחדת של 100,000 נושאי מידע: 100,000 × 4 ₪ = 400,000 ₪.
לצד זה קיימות הפחתות קבועות בהוראות: 10% לארגון שחייב בממונה עקב ניטור או עיבוד מידע רגיש ומינה ממונה לפני הודעה על כוונת חיוב ובכפוף לתנאים; 20% בהיעדר אכיפה קודמת של אותה הוראה בחמש השנים שקדמו להפרה (או 10% בשלוש שנים); 30% כשהמפר הפסיק את ההפרה מיוזמתו ודיווח עליה; ו-20% על פעולות למניעת הישנות ולהקטנת הנזק. על הוראה להפסקת הפרה ניתן לערער לבית משפט השלום בתוך 45 ימים (סעיף 23כה).
חשוב להבהיר נקודה שמטרידה לא מעט מועמדים לתפקיד: הממונה אינו הופך לכתובת האחריות של הארגון. האחריות לקיום החוק נשארת אצל בעל השליטה או המחזיק. תפקידו של הממונה הוא ייעוץ, פיקוח, בקרה ודיווח — לא קבלת כל ההחלטות העסקיות, ולא ספיגת הקנס במקום ההנהלה.
חמש אמירות שחוזרות ולמה הן לא מחזיקות
| מה שומעים | מה נכון |
|---|---|
| "אנחנו עסק קטן, לכן פטורים" | גודל העסק אינו מבחן עצמאי באף אחת מהקטגוריות. ספק קטן שמעבד מידע עבור גוף ציבורי עשוי להיות חייב בעצמו |
| "יש לנו CISO, אז לא צריך ממונה פרטיות" | שני תפקידים נפרדים, שני מקורות חובה, שתי מערכות כישורים. אחד אינו פוטר מהשני |
| "מינינו חברה חיצונית" | רק אדם טבעי יכול להתמנות. חברה יכולה לספק את השירות, אבל יש לזהות בכתב את האדם |
| "עברנו קורס, אז אנחנו כשירים" | השתלמות של 40 שעות נחשבת בסיס בלבד לפי הרשות — לא חובה ולא מספיקה לבדה |
| "ההמלצה של הממונה לא מחייבת, אז אפשר להתעלם" | ההנהלה אינה חייבת לאמץ כל המלצה, אך לפי עמדת הרשות עליה לשקול אותה בכובד ראש ולנמק החלטה שלא לאמצה |
תוכן עניינים: שאר עמודי הסדרה
נושאים משיקים שמוסברים בעמודים נפרדים: תקנות אבטחת מידע — עמוד העוגן (מבנה התקנות ורמות האבטחה), נוהל אבטחת מידע ומסמך הגדרות המאגר (מה בדיוק כתוב בשני המסמכים שהממונה אמור לוודא את קיומם), ורישום מאגר מידע (מתי מאגר חייב ברישום או בהודעה — הספירה שקובעת אם חצית את סף חמשת המאגרים).
מקורות
- הרשות להגנת הפרטיות — אתר הרשות: הנחיות, גילויי דעת ומדריכים מקצועיים. נכון ל-29/10/2026.
- חוק הגנת הפרטיות, התשמ"א–1981, כנוסחו לאחר תיקון מס' 13 — סעיפים 17ב, 17ב1–17ב3, 8א, 23כה–23לב (מאגר החקיקה, הכנסת). נכון ל-29/10/2026.
- תקנות הגנת הפרטיות (אבטחת מידע), התשע"ז–2017 — מאגר החקיקה הלאומי. נכון ל-29/10/2026.
- מבקר המדינה — דוח ניהול מאגרי מידע ואבטחתם (2025). נכון ל-29/10/2026.
- המוסד לביטוח לאומי — ערוץ פנייה ייעודי לממונה הגנת הפרטיות (דוגמה לפרסום פרטי קשר). נכון ל-29/10/2026.