אודסיטי · Nanodegree · 6 קורסים · 69 שעות
מסלול Nanodegree באבטחת סייבר — אודסיטי
המסלול מורכב משישה קורסים ברצף: יסודות אבטחת סייבר · הגנה ואבטחת מערכות · איומים, חולשות ותגובה לאירועים · ובסוף ממשל, סיכונים וציות.
"מסלול-יסוד לאבטחת סייבר, למי שמתחיל מאפס ומוכן לקרוא באנגלית — רוחב-ידע, לא עומק-מקצועי. בקצב של אדם עובד: בין חודשיים לשלושה, וארבעה פרויקטים ביסודות-סייבר."
סרטון קצר על אודסיטי · 2:41
69ש׳
משך רשמי
מתחילים
רמת כניסה
6 · 4
קורסים · פרויקטים
4.5★
134 מדרגים
2חוד׳
עד סיום · שלנו
הרשמה ותמחור מתבצעים אצל אודסיטי · קישור שיווקי · אנחנו לא מוכרים את הקורס
בשורה אחת
חמש שאלות, חמש תשובות
אם אין לך זמן לקרוא את כל העמוד — אלה התשובות שמספיקות כדי להחליט.
למי זה
למי שמתחיל מאפס בסייבר ומוכן לקרוא ולהאזין באנגלית — אודסיטי מציינת רק יסודות של מערכות הפעלה ושל שורת הפקודה.
מה יוצא ביד
ארבעה תוצרים שנבדקים בידי אדם — סקר אבטחה על מחשב עסקי, דוח על סביבת שרת, תיעוד תגובה לאירוע ומצגת GRC של עשרה עמודים.
כמה זמן באמת
69 שעות רשמיות. בקצב של 6 עד 8 שעות בשבוע זה בין חודשיים לשלושה חודשים.
איפה זה ממקם אותך
בכיוון של בקרת סייבר (SOC) או יישום ממשל, סיכונים וציות — כהערכה שלנו מתוך מה שהתוכנית מלמדת בפועל.
מה חסר
עבודה שוטפת במערכת SIEM אמיתית, בדיקות חדירה מעשיות, והרגולציה הישראלית — התקנים כאן אמריקאיים.
המסגרת במספרים
69 שעות, ומה שיוצא מהן
אלה המספרים שאודסיטי עצמה מפרסמת בעמוד-המוצר. נמדדו ב-8.9.2026.
69
שעות רשמיות
בקצב של 6 עד 8 שעות בשבוע — חודשים לפחות בקצב הזה — ולכל היותר שלושה
6
קורסים
26
שיעורים
4
פרויקטים
4.5 ★
134 מדרגים
אוגוסט 2026
עודכן
2
עד סיום · שלנו
מסלול הלימוד
שישה קורסים ברצף אחד
אורך העמודה מציג את יחס השעות בין הקורסים. פתח קורס כדי לראות כל שיעור בשמו.
קורס 1
פתיחה והיכרות עם המסלול
0.8ש׳
קורס 2
יסודות אבטחת סייבר
15ש׳
קורס 3
הגנה ואבטחת מערכות
15.8ש׳
קורס 4
איומים, חולשות ותגובה לאירועים
17ש׳
קורס 5
ממשל, סיכונים וציות
19.8ש׳
קורס 6
מזל טוב — סיום המסלול
0.2ש׳
1פתיחה והיכרות עם המסלול0.8 שעות
- הצגת מסלול ה-Nanodegree —
- איך מקבלים עזרה — חמש דקות קריאה על הדרך לקבל עזרה בפרויקטים ובתוכן.
- גלה את ציון הסייבר של החברה שלך —
2יסודות אבטחת סייבר15 שעות
- ברוכים הבאים ליסודות אבטחת סייבר — סקירה כללית של הקורס.
- מה זה אבטחת סייבר — מגמות האבטחה והדרך לבנות קריירה בתחום.
- תחזוקת תשתית מאובטחת — חוקי סייבר ויסודות של ממשל, ציות ורגולציה.
- לחשוב כמו האקר — מחזור-החיים של פריצה ויסודות של חולשה, איום ותקיפה.
- הגנות אבטחה — שיטות בסיסיות לשמירה על המחשב ועל הרשת.
- יישום אבטחת סייבר — תרגול יישום של אבטחת סייבר במצבים שונים.
- פרויקטאבטחת רשת של עסק
3הגנה ואבטחת מערכות15.8 שעות
- מבוא להגנה ואבטחת מערכות — מבוא לקורס.
- הגנה על מערכות מחשב ועקרונות אבטחה — שיטות עבודה מומלצות בהגנה על מערכות מחשב.
- אבטחת מערכות: אבטחת רשתות — איך מאבטחים רשתות.
- ניטור ותיעוד לזיהוי פעילות זדונית — איך מנטרים ומשתמשים בלוגים כדי לזהות פעילות זדונית.
- יסודות ההצפנה (הצפנה יישומית) — יסודות ההצפנה וכלים להצפנת קבצים.
- פרויקטניטור ואבטחה של סביבת DFI
4איומים, חולשות ותגובה לאירועים17 שעות
- מבוא לאיומים, חולשות ותגובה לאירועים — היכרות עם המדריך, מה לומדים בקורס, מי הגורמים המרכזיים והצצה לפרויקט המסכם.
- הערכת איומים — איומים וחולשות, סוגי תקיפות, מוטיבציות של תוקפים ודרכי תגובה.
- איתור חולשות אבטחה — שיטות תקיפה, סריקת חולשות ובדיקות חדירה.
- תיקון חולשות אבטחה — מחקר חולשות, בדיקת התוצאות ותעדוף שלהן.
- היערכות לתקיפות בלתי נמנעות — אירועים והתאוששות, מחזור-החיים של התגובה ותפקידים בתוכנית התגובה.
- פרויקטניהול אירוע סייבר
5ממשל, סיכונים וציות19.8 שעות
- סקירת ממשל, סיכונים וציות — מבנה הקורס והידע שכדאי שיהיה לך לפניו.
- מבוא לממשל, סיכונים וציות — הגדרה לתחום באבטחת מידע ואיך תפקידי GRC עובדים היום.
- ממשל — תפקידו של ממשל האבטחה בארגון.
- סיכונים — איך התפתח ניהול הסיכונים ואילו כלים משמשים מנהלי סיכונים.
- ציות — גישה מסודרת לעמידה בחובות מול תקני אבטחה, דרך בקרות ונהלים.
- ניהול ביקורות — יסודות ניהול הביקורת, ואיך מתכוננים לביקורת ומתקנים את ממצאיה.
- פרויקטדוח סוויפטק
6מזל טובסיום המסלול — 0.2 שעות
- מזל טוב! — סיום התוכנית וחגיגת ההישג.
איפה זה ממקם אותך
מה תדע לעשות לבד
- להקשיח רשת של עסק קטן: להתקין ולהגדיר תוכנות, לנהל חשבונות-משתמש ולתעד כל צעד
- לנטר סביבה של חברה ולכתוב דוח-אבטחה על מה שנמצא בה
- לנהל אירוע-סייבר בבית-חולים לאורך ציר-זמן, ולכתוב דוח מסכם לפי תבנית
- לבנות רכיבים של תוכנית ממשל, סיכונים וציות לארגון, ולהציג אותם במצגת להנהלה
מה יישאר לך ביד
4 פרויקטים שמוגשים לבדיקה
כל פרויקט משויך לשיעור מסומן בסילבוס, ובסופו מגישים אותו לבדיקה.
- 01
2 · יסודות אבטחת סייבר
אבטחת רשת של עסק
חמש תוכנות מותקנות ומעלה — כל אחת עם צילום מסך. חמישה חשבונות משתמש ומעלה — גם כאן, צילום מסך לכל אחד. מועד ההגשה שהופיע בכיתה שלנו: 29 בספטמבר 2026.
- 02
3 · הגנה ואבטחת מערכות
ניטור ואבטחה של סביבת DFI
דוח (PDF או Word) בקובץ מכווץ ומוגן בסיסמה
- 03
4 · איומים, חולשות ותגובה לאירועים
ניהול אירוע סייבר
דוח מסכם לפי תבנית, אחרי שלושה עדכוני-ביניים בציר-הזמן
- 04
5 · ממשל, סיכונים וציות
דוח סוויפטק
מצגת של עשרה עמודים, מוגשת בקובץ מכווץ
החסם של האנגלית
יש בכיתה עוזר שמדבר עברית
בתוך הכיתה של אודסיטי יושב עוזר בשם מארווין. שואלים בעברית — הוא עונה בעברית, על החומר שמוצג באותו רגע.
כל שאלה על מה שכתוב בעמוד
למשל: "תסביר לי במילים פשוטות את המושג שמופיע כאן". התשובה מתייחסת לשיעור שפתוח מולך.
סיכום, ואז בוחן
אפשר לבקש סיכום של השיעור שקוראים עכשיו, ואז לבקש שיבחן אותך לפני שממשיכים.
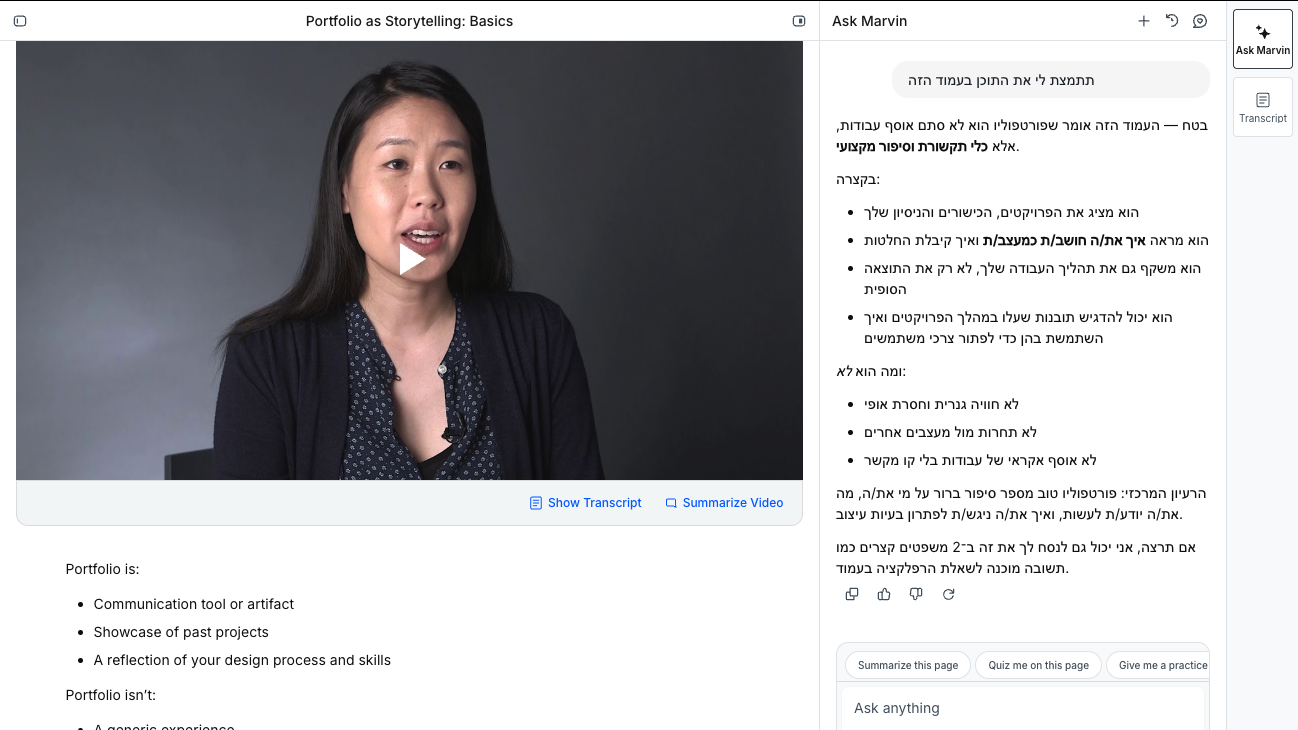
בדקנו את זה בפועל ב-7.9.2026: שלוש שאלות חופשיות, בקשת סיכום ובקשת בוחן — חמש מתוך חמש חזרו בעברית שוטפת ומדויקת לתוכן.
אחרי המסלול
לאיזו עבודה זה מספיק בישראל
אנליסט/ית SOC (בקרת סייבר)
מה עושים בו ביום-יום
יושבים מול מסכי ניטור ומקבלים התראות ממערכות האבטחה. בודקים כל התראה — האם זו תקיפה אמיתית או אזעקת-שווא. חוקרים אירוע אמיתי: קוראים לוגים, בודקים מה קרה במחשב או ברשת, ומחליטים אם לטפל או להעביר הלאה. מתעדים כל אירוע ועוקבים עד לסגירה. מדברים עם צוותי המחשוב בארגון כדי לתקן. בדרגות הגבוהות — משפרים את חוקי-הזיהוי עצמם.
מה המסלול נותן
המסלול נותן ארבעה תוצרים: הקשחת רשת של עסק קטן, ניטור ודוח-אבטחה על סביבה של חברה, ניהול אירוע-סייבר לאורך ציר-זמן, ורכיבים של תוכנית ממשל, סיכונים וציות. שלושת הראשונים עוסקים בדיוק בפעולה שהמודעות מתארות.
מה עוד תצטרך
זהו שער-הכניסה הרך ביותר לסייבר בישראל, וכדאי לומר זאת — אבל בלי לייפות. מה שפתוח: אין דרישת תואר באף מודעה, אין דרישת הסמכה בין-לאומית, והמודעות מסמנות במפורש חיילים משוחררים וסטודנטים. מה שעדיין חסר: (1) רוב המודעות מבקשות ניסיון קודם ב-SOC עצמו — שנה ומעלה — וזה מעגל; (2) יש דרישה טכנית ממשית גם ברף התחתון: נגיעה מעשית ב-SIEM, EDR או XDR, ואת אלה מסלול-לימוד לא נותן ברמת מוצר; (3) והמחיר האמיתי של הכניסה הוא המשמרות — 24/7, כולל לילות, סופי שבוע וחגים. הרבה מודעות מבקשות במפורש 'תעודת הסמכה בקורס אבטחת מידע בהיקף 100 שעות לפחות' — כלומר תעודת-קורס כן מוכרת כאן כשער, וזה חריג בשוק הישראלי. אבל המסלול הזה הוא 69 שעות, ולבדו הוא לא עומד ברף הזה.
מיישם/ת GRC — ממשל, סיכונים וציות
מה עושים בו ביום-יום
דואגים שהארגון עומד בכללים ובתקנים שחלים עליו. עורכים סקרי-סיכונים: בודקים איפה הארגון חשוף, מדרגים לפי חומרה ועוקבים עד שמתקנים. כותבים ומעדכנים נהלי אבטחת-מידע ומדיניות. בודקים ספקים חיצוניים באמצעות שאלוני-אבטחה. מכינים את הארגון לביקורות ואוספים ראיות לבקרות. מתרגמים סיכון טכני לשפה עסקית ומציגים להנהלה.
מה המסלול נותן
לתפקיד הזה המסלול נותן את הפרויקט האחרון שלו: רכיבים של תוכנית ממשל, סיכונים וציות לארגון, שמוצגים במצגת להנהלה.
מה עוד תצטרך
שני דברים, וגם בשורה. הבשורה: זהו נתיב-כניסה עצמאי לסייבר שלא דורש לעבור דרך SOC ולא דורש רקע טכנולוגי קלאסי — הוא הדלת היחידה בקטלוג שנפתחת גם לבעלי תואר במשפטים ובתעשייה-וניהול, והרף שנמצא הוא 1-2 שנים. מה שחסר: (1) ההסמכה — במודעה הבכירה שנקראה CISM/CISSP/CRISC/CISA היא חובה, ואלה הסמכות שדורשות שנות-ניסיון מוכחות כתנאי-קבלה לבחינה עצמה; (2) והנחה שצריך לשבור: GRC אינו 'לא-טכני'. המודעות דורשות במפורש לאמת בקרות בפועל — 'assess cloud environments (AWS/Azure/GCP), IAM configurations, logging/monitoring setups' — ובארגונים בינוניים בישראל התפקיד נמכר כמשרה משולבת 50% GRC ו-50% אבטחה מעשית.
✓זה בשבילך אם…
אתה מתחיל בתחום, ורוצה מסלול אחד שמסביר גם את הצד הטכני וגם את צד הממשל והציות; אתה רוצה תוצרים שאדם קרא ובדק מול רובריקה, ולא רק סרטונים ומבחנים אוטומטיים; ונוח לך לעבוד בסביבת Windows במעבדת ענן, בלי להתקין כלום על המחשב שלך.
✕דלג עליו אם…
אתה מחפש עומק בבדיקות חדירה או בעבודה יומיומית מול מערכת SIEM — זה לא מה שמוגש כאן; אתה צריך תוכן שמבוסס על הרגולציה הישראלית ועל התקינה המקומית; או קריאה של הוראות ורובריקות באנגלית היא חסם שלא תרצה להתמודד איתו לאורך כל המסלול.
לפני שמחליטים
מה זה לא נותן
- רשימת המיומנויות רחבה מהפרויקטים.: אודסיטי מונה 42 מיומנויות, ובהן SIEM ואבטחה התקפית — אבל ארבעת הפרויקטים שנמדדו הם סקר, דוח, תיעוד תגובה ומצגת GRC.
- שפת התוכן אנגלית.: מארווין מגשר בעברית, אך השיעורים, המעבדות, הרובריקות והתבניות כתובים באנגלית.
- התקנים אמריקאיים.: NIST מסדרת 800, מסגרת NIST ובקרות CIS — לא רגולציה או תקינה ישראלית.
- התעודה היא תעודת אודסיטי.: לא תעודה אקדמית ולא הסמכה מקצועית של גוף חיצוני.
- 69 שעות ברמת מתחילים זה רוחב, לא עומק.: ארבעה תחומים בזה אחר זה — יסודות, הגנה, תגובה לאירועים וממשל — כל אחד בכ-15 עד 20 שעות.
שאלות ותשובות
צריך רקע טכני כדי להתחיל?
אודסיטי מציינת שתי דרישות-קדם: יסודות של מערכות הפעלה ויסודות של שורת הפקודה. רמת הכניסה מסומנת כמתחילים, ותכנות או הצפנה לא נדרשים מראש.
באיזו שפה התוכן, ואפשר להסתדר בעברית?
התוכן, ההוראות והרובריקות באנגלית. בתוך הכיתה יושב מארווין, עוזר AI שעונה בעברית, מסכם שיעור ואפילו בוחן אותך — בדקנו חמש בקשות ב-7.9.2026 וכולן חזרו בעברית.
מה בדיוק מגישים בפרויקט הראשון?
תבנית מלאה על מחשב של מוסך בדיוני, שנבנתה במעבדת ענן: חמש תוכנות מותקנות ומעלה וחמישה חשבונות משתמש ומעלה, כל אחד עם צילום מסך.
מי בודק את הפרויקטים?
אודסיטי מצהירה שכל פרויקט עובר בדיקה אנושית מול רובריקה. את הרובריקה של הפרויקט הראשון קראנו ישירות ב-8.9.2026; בשאר הפרויקטים היא נקראת בתוך עמוד הפרויקט בכיתה.
המסלול מתאים למי שצריך רגולציה ישראלית?
לא. התקנים שנלמדים הם NIST מסדרת 800, מסגרת NIST ובקרות CIS — אמריקאיים. הרגולציה והתקינה הישראליות אינן מכוסות במסלול.
זה מקנה תעודה מוכרת?
התעודה שמתקבלת בסיום היא תעודת אודסיטי. היא לא תעודה אקדמית ולא הסמכה מקצועית של גוף חיצוני, וכל תנאיה נקבעים אצל אודסיטי.
69 שעות, ארבעה פרויקטים, תיק אחד
המחיר, תנאי הביטול ומועד הפתיחה — בעמוד המסלול של אודסיטי. ההחלטה שלך.
הרשמה ותמחור מתבצעים אצל אודסיטי · קישור שיווקי · אנחנו לא מוכרים את הקורס
מקורות
- עמוד המוצר הרשמי של המסלול Introduction to Cybersecurity באודסיטי — משך, רמה, מספר קורסים, שיעורים ופרויקטים, דירוג ותאריך עדכון. נמדד ב-8.9.2026.
- הוראות הפרויקט "אבטחת רשת של עסק" בתוך הכיתה של אודסיטי — שלבים, חומר-גלם, תוצר הגשה ודרישות מספריות. נקרא ב-8.9.2026.
- רובריקת הבדיקה של הפרויקט הראשון — review.udacity.com/#!/rubrics/4916/view. נקראה ב-8.9.2026.
MSL הוא קטלוג קורסים — לא ספק הקורס. המסלול מתפרסם ומנוהל על ידי אודסיטי. תוכן הקורס, המחיר, התעודה ותנאי השימוש הם באחריות אודסיטי בלבד. הקישורים לאודסיטי הם קישורים שיווקיים.