אודסיטי · Nanodegree · 6 קורסים · 57 שעות
מסלול Nanodegree בארכיטקטורת אבטחת מידע — אודסיטי
המסלול מורכב משישה קורסים ברצף: תכנון ועיצוב ארכיטקטורת אבטחה · זהות ובקרת גישה ארגונית · תכנון ועיצוב ארכיטקטורת אבטחת תשתיות ורשת · ובסוף תכנון, עיצוב ויישום של תגובה לאירועים והמשכיות עסקית.
"מסלול-המשך לארכיטקטורת אבטחת מידע, למי שכבר עובד ב-IT או באבטחת מידע ומכיר לינוקס ורשתות — לא מסלול-כניסה והתוצרים הם מסמכים. בקצב של אדם עובד: בין שבעה לעשרה שבועות, וארבעה פרויקטים בתכנון ארכיטקטורה מאובטחת."
סרטון קצר על אודסיטי · 2:41
57ש׳
משך רשמי
ביניים
רמת כניסה
6 · 4
קורסים · פרויקטים
4.4★
17 מדרגים
2חוד׳
עד סיום · שלנו
הרשמה ותמחור מתבצעים אצל אודסיטי · קישור שיווקי · אנחנו לא מוכרים את הקורס
בשורה אחת
חמש שאלות, חמש תשובות
אם אין לך זמן לקרוא את כל העמוד — אלה התשובות שמספיקות כדי להחליט.
למי זה
למי שכבר עובד ב-IT או באבטחת מידע, מכיר לינוקס, רשתות וענן, ורוצה לעבור מתפעול לתכנון ארכיטקטורה מאובטחת.
מה יוצא ביד
ארבעה תוצרים — סקירת אבטחה לאפליקציה, ארכיטקטורת הרשאות ב-AWS עם אכיפה, ארכיטקטורת אבטחת רשת ותשתיות, ורנבוק תגובה לאירועים עם תוכנית המשכיות עסקית.
כמה זמן באמת
אודסיטי מפרסמת 57 שעות. בקצב של 6 עד 8 שעות בשבוע זה בערך חודשיים.
איפה זה ממקם אותך
בצד התכנון והעיצוב של ההגנה — לא בצד התפעול היומיומי שלה.
מה חסר
התוצרים הם מסמכים ותרשימים, התוכן כולו באנגלית, ויש שמונה דרישות-קדם רשמיות לפני שנכנסים.
המסגרת במספרים
57 שעות, ומה שיוצא מהן
אלה המספרים שאודסיטי עצמה מפרסמת בעמוד-המוצר. נמדדו ב-9.9.2026.
57
שעות רשמיות
בקצב של 6 עד 8 שעות בשבוע — בין שבעה לעשרה שבועות בקצב הזה
6
קורסים
21
שיעורים
4
פרויקטים
4.4
17 מדרגים
אוגוסט 2026
עודכן
2
עד סיום · שלנו
מסלול הלימוד
שישה קורסים ברצף אחד
אורך העמודה מציג את יחס השעות בין הקורסים. פתח קורס כדי לראות כל שיעור בשמו.
קורס 1
ברוכים הבאים למסלול ארכיטקטורת אבטחת המידע
0.8ש׳
קורס 2
תכנון ועיצוב ארכיטקטורת אבטחה
11.8ש׳
קורס 3
זהות ובקרת גישה ארגונית
20.8ש׳
קורס 4
תכנון ועיצוב ארכיטקטורת אבטחת תשתיות ורשת
11.5ש׳
קורס 5
תכנון, עיצוב ויישום של תגובה לאירועים והמשכיות עסקית
11.8ש׳
קורס 6
ברכות!
0.2ש׳
1ברוכים הבאים למסלול ארכיטקטורת אבטחת המידע0.8 שעות
- היכרות עם מסלול ארכיטקטורת אבטחת המידע — מה מצפה לך במסלול ואיך להצליח בו.
- איך מקבלים עזרה — חמש דקות קריאה על הדרכים לקבל עזרה בפרויקטים ובחומר.
2תכנון ועיצוב ארכיטקטורת אבטחה11.8 שעות
- מבוא לתכנון ועיצוב אבטחה — הערכת סיכוני אבטחה, תעדוף תיקונים, חשיבה מערכתית ובניית תרשימי ארכיטקטורה פשוטים.
- מסגרות אבטחה ורגולציה — יישום מסגרות אבטחה כלליות וענפיות וחקיקת פרטיות על אפליקציות ועל תשתיות.
- עיצוב מערכות מאובטחות — ממשל, ניהול סיכונים וציות, החלטה אילו סיכונים כדאי לקבל, ועיצוב ארכיטקטורה מאובטחת מאפס.
- פרויקטביצוע סקירת אבטחה לאפליקציה
3זהות ובקרת גישה ארגונית20.8 שעות
- מבוא לזהות ובקרת גישה ארגונית — היכרות עם המרצה ומבט-על על ניהול זהויות ובקרת גישה בארגון.
- מודלים של בקרת גישה ב-IAM וב-AWS — שתי שיטות בקרת גישה, RBAC ו-ABAC, יצירת תפקידי IAM וסקירת מדיניות ב-AWS.
- בניית מטריצת בקרת גישה ומיפוי הרשאות — מיפוי הרשאות באמצעות מטריצת בקרת גישה שנבנית לפי דרישות הגישה.
- בניית מבנה תפקידים ארגוני — הערכת מדיניות IAM, יצירת הגבלות ואימות הרשאות ב-AWS.
- המחשה חזותית של תפקידים והרשאות בארגון — בניית תרשים ארכיטקטורת IAM שמגדיר את מבנה המשתמשים, ההרשאות והמשאבים.
- אכיפת הגדרות מדיניות IAM — ניטור ציות למדיניות, אכיפת ההגדרות ותיקון חריגות ב-AWS.
- פרויקטתכנון ואכיפה של ניהול זהויות והרשאות
4תכנון ועיצוב ארכיטקטורת אבטחת תשתיות ורשת11.5 שעות
- מבוא: ארכיטקטורת אבטחת תשתיות ורשת — שיעור הפתיחה של הקורס.
- תכנון ארכיטקטורת אבטחת תשתיות ורשת — איך מתכננים את העיצוב של אבטחת התשתיות והרשת.
- בניית ארכיטקטורת הגנה לעומק מונעת מודיעין — הוצאת תוכנית האבטחה לפועל לפי עקרונות הגנה לעומק ומודיעין איומים.
- ניתוח משטח התקיפה ובניית שירות זיהוי מדרגי — לוודא שתוכנית האבטחה מדרגית ושמשטח התקיפה נלקח בחשבון כראוי.
- מיון איומים והעשרת הזיהוי — הרחבת ארכיטקטורת האיומים כדי לזהות ולמיין איומים במהירות.
- פרויקטאבטחה הרמטית
5תכנון, עיצוב ויישום של תגובה לאירועים והמשכיות עסקית11.8 שעות
- מבוא לתגובה לאירועים והמשכיות עסקית — הצגת הנושא, דרישות-הקדם וסביבת העבודה של הקורס.
- תכנון תגובה לאירועים — תפקידים ואחריות, בניית מצאי נכסים ותיעוד התוכניות ברנבוקים.
- רנבוקים ואוטומציה בתגובה לאירועים — הגדרת היעדים של רנבוק התגובה ואוטומציה שלהם.
- בניית רנבוקים להמשכיות עסקית — ניתוח המשכיות עסקית, אוטומציה שלה ואימות שהיא אכן עובדת.
- פרויקטתגובה לאירועים והמשכיות עסקית ב'מיקרו-אשורנס'
6ברכות!0.2 שעות
- ברכות! — סיום המסלול וחגיגת ההישג.
איפה זה ממקם אותך
מה תדע לעשות לבד
- App security review
- IAM architecture + enforcement
- Watertight network security
- IR runbook + BCP
מה יישאר לך ביד
4 פרויקטים שמוגשים לבדיקה
כל פרויקט משויך לשיעור מסומן בסילבוס, ובסופו מגישים אותו לבדיקה.
- 01
תכנון ועיצוב ארכיטקטורת אבטחה
ביצוע סקירת אבטחה לאפליקציה
קובץ zip עם דוח סקירה וראיות: ארכיטקטורה וקוד, איומים, ממצאים והמלצות
- 02
זהות ובקרת גישה ארגונית
תכנון ואכיפה של ניהול זהויות והרשאות
דוח על תבנית התחלה יחד עם קוד במאגר גיטהאב: מודל זהויות, מדיניות ונקודות אכיפה
- 03
תכנון ועיצוב ארכיטקטורת אבטחת תשתיות ורשת
אבטחה הרמטית
תוצרי ארכיטקטורה להגנה שכבתית, סגמנטציה ובקרות בתרחיש רשת ותשתיות
- 04
תכנון, עיצוב ויישום של תגובה לאירועים והמשכיות עסקית
תגובה לאירועים והמשכיות עסקית ב'מיקרו-אשורנס'
דוח שכולל רנבוק תגובה לאירועים ותוכנית המשכיות עסקית: נהלים, תפקידים, תקשורת והתאוששות
החסם של האנגלית
יש בכיתה עוזר שמדבר עברית
בתוך הכיתה של אודסיטי יושב עוזר בשם מארווין. שואלים בעברית — הוא עונה בעברית, על החומר שמוצג באותו רגע.
כל שאלה על מה שכתוב בעמוד
למשל: "תסביר לי במילים פשוטות את המושג שמופיע כאן". התשובה מתייחסת לשיעור שפתוח מולך.
סיכום, ואז בוחן
אפשר לבקש סיכום של השיעור שקוראים עכשיו, ואז לבקש שיבחן אותך לפני שממשיכים.
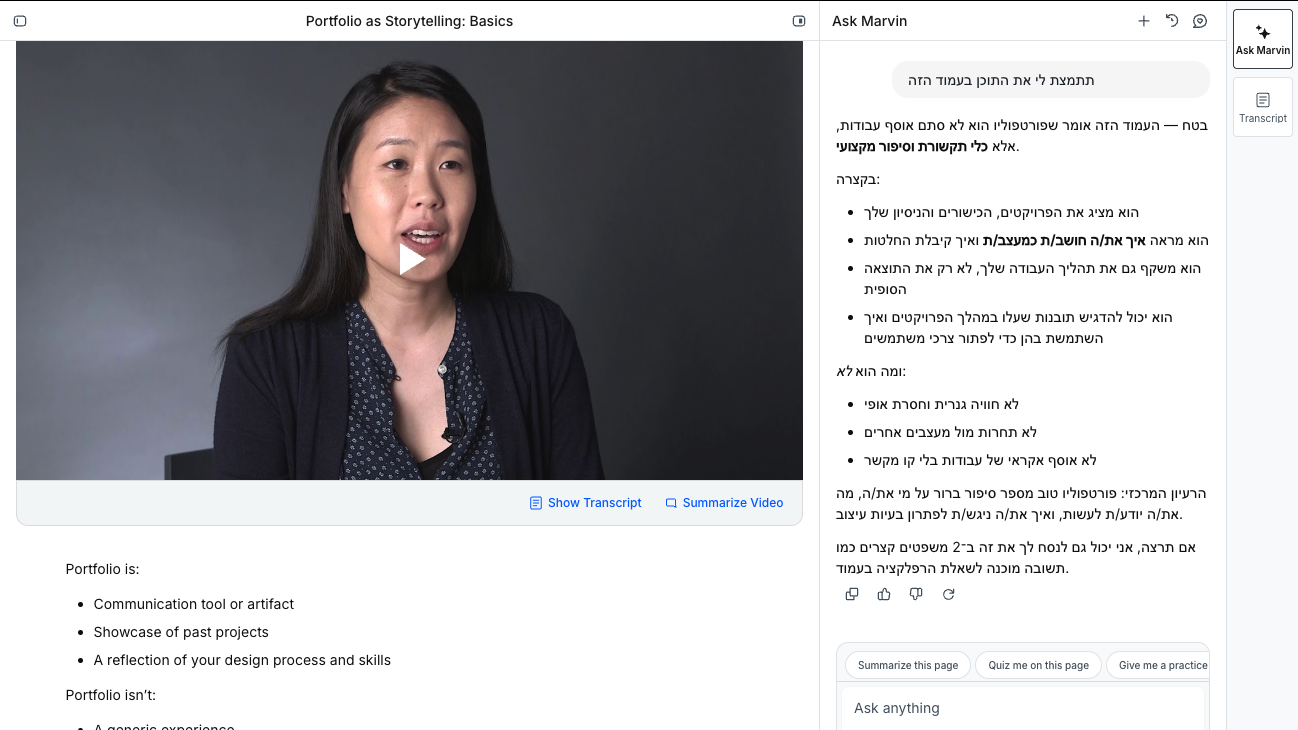
בדקנו את זה בפועל ב-7.9.2026: שלוש שאלות חופשיות, בקשת סיכום ובקשת בוחן — חמש מתוך חמש חזרו בעברית שוטפת ומדויקת לתוכן.
אחרי המסלול
לאיזו עבודה זה מספיק בישראל
מהנדס/ת אבטחת-מידע
מה עושים בו ביום-יום
בונים ומתחזקים את מערכות ההגנה של הארגון — לא רק מסתכלים עליהן. מתקינים ומגדירים חומות-אש, הגנה על תחנות-קצה, מניעת דלף-מידע וניהול-הרשאות. מקשיחים שרתים ותחנות לפי כללי אבטחה. מלווים פרויקטים חדשים ומוודאים שהם נבנים מאובטח מלכתחילה. מטפלים בחולשות שנמצאו — מתעדפים ודוחפים לתיקון. פותרים תקלות במערכות האבטחה עצמן.
מה המסלול נותן
Security Engineer נותן מודל-איומים, תגובה לאירוע מדינתי, תוכנית-עמידות ודוח על אפליקציה פגיעה. Security Architect נותן סקירת-אבטחת-אפליקציה, ארכיטקטורת זהויות ואכיפה, אבטחת-רשת ותוכנית-המשכיות. Enterprise Security נותן תכנון רשת מאובטחת עם Azure ו-SIEM, הערכת-הקשחה ל-Windows ול-Mac, מחזור-פיתוח מאובטח, וממשל-נתונים והצפנה. זה חופף לפעולת-הליבה של התפקיד.
מה עוד תצטרך
הפער העיקרי הוא סוג הידע: התפקיד בישראל הוא ברובו תפעולי-תשתיתי ולא עיצובי — המודעות מבקשות ניסיון מעשי במוצרי-מדף ספציפיים בשמם (Fortinet, Palo Alto, Check Point, CyberArk), ואת אלה שום מסלול מקוון אינו נותן. הפער השני: מסלול-הכניסה שנמצא במודעות אינו מ-SOC אלא מתקשורת או מסיסטם — כלומר מי שאין לו רקע ב-IT יתקשה להיכנס ישירות. מנגד, יש כאן שתי דלתות אמיתיות: שתי מודעות מציבות במפורש 'יוצא יחידות צבאיות' או 'הכשרה מקצועית בהיקף 100 שעות' כשווי-ערך לתואר.
✓זה בשבילך אם…
אתה כבר עובד ב-IT, בתשתיות או באבטחת מידע, מרגיש בנוח עם AWS ולינוקס, ורוצה להעביר את עצמך מהצד שמתפעל הגנות לצד שמתכנן אותן — עם ארבעה תוצרים כתובים שאפשר להראות בראיון פנימי או חיצוני.
✕דלג עליו אם…
אתה מחפש כניסה ראשונה לעולם הסייבר בלי רקע טכני, רוצה מסלול תפעולי עם מעבדות תקיפה והגנה חיות, מתקשה לקרוא חומר מקצועי באנגלית, או שאתה צריך הסמכה חיצונית מוכרת ולא תעודת סיום של פלטפורמה.
לפני שמחליטים
מה זה לא נותן
- זה לא מסלול-כניסה.: אודסיטי מונה שמונה דרישות-קדם — לינוקס, רשתות, ניהול מערכות, ענן, AWS, פייתון, תרשימי ארכיטקטורה ויסודות אבטחה. מי שמתחיל מאפס ייתקל בקיר כבר בקורס הראשון.
- התוצרים הם מסמכים.: ארבעת הפרויקטים הם דוחות, תרשימים, מדיניות ורנבוקים — לא משמרת ניטור, לא חקירת אירוע חי ולא בדיקות חדירה.
- הכול באנגלית.: השיעורים, הוראות הפרויקטים והרובריקות. מארווין מקל על ההבנה, אבל את ההגשות כותבים באנגלית.
- התעודה היא של אודסיטי.: אין כאן הסמכה של גוף-תקינה חיצוני, והמסלול מלמד מסגרות כמו NIST ו-ISO 27001 — לא מכין למבחן הסמכה שלהן.
שאלות ותשובות
צריך ניסיון קודם כדי להתחיל?
כן. אודסיטי מגדירה את המסלול ברמת ביניים ומונה שמונה דרישות-קדם: תרשימי ארכיטקטורת IT, ניהול מערכות, מחשוב ענן, פייתון, יסודות AWS, יסודות אבטחת מידע, לינוקס בסיסי ורשתות מחשבים.
באיזו שפה הקורס, ומה עושים עם האנגלית?
כל התוכן באנגלית. בתוך הכיתה יושב מארווין, עוזר AI שאפשר לשאול אותו בעברית, לבקש ממנו סיכום של השיעור או שיבחן אותך על החומר — בדקנו חמש בקשות כאלה והוא ענה בעברית.
מי בודק את הפרויקטים?
בודק אנושי, מול רובריקה — בכל ארבעת הפרויקטים. את הרובריקה רואים רק מתוך עמוד הפרויקט בכיתה, ואין אליה קישור חיצוני. כך זה נראה ב-9.9.2026.
יש מועדי הגשה?
כן. בכיתה מופיעים תאריכי יעד לכל פרויקט — בבדיקה שלנו: 6 באוקטובר 2026, 3 בנובמבר 2026, 1 בדצמבר 2026 ו-29 בדצמבר 2026.
זה מחליף הסמכת אבטחה מקצועית?
לא. התעודה היא של אודסיטי. המסלול מלמד מסגרות כמו NIST, ISO 27001 ו-PCI-DSS ברמת יישום, אבל הוא אינו מכין למבחן הסמכה של גוף-תקינה חיצוני.
57 שעות, ארבעה פרויקטים, תיק אחד
המחיר, תנאי הביטול ומועד הפתיחה — בעמוד המסלול של אודסיטי. ההחלטה שלך.
הרשמה ותמחור מתבצעים אצל אודסיטי · קישור שיווקי · אנחנו לא מוכרים את הקורס
מקורות
- עמוד המוצר הרשמי של מסלול Security Architect באתר אודסיטי — משך, רמה, דירוג, מיומנויות ודרישות-קדם. נמדד ב-9.9.2026.
- הוראות הפרויקטים והרובריקות בתוך הכיתה של אודסיטי — שלבי ההגשה, התוצרים, חומרי הגלם ומועדי ההגשה. נקרא ב-9.9.2026.
MSL הוא קטלוג קורסים — לא ספק הקורס. המסלול מתפרסם ומנוהל על ידי אודסיטי. תוכן הקורס, המחיר, התעודה ותנאי השימוש הם באחריות אודסיטי בלבד. הקישורים לאודסיטי הם קישורים שיווקיים.