אודסיטי · מקטע בתוכנית · 17 שעות
איומים, חולשות ותגובה לאירועים בסייבר — מקטע מתוך מסלול של אודסיטי
זה מקטע מתוך תוכנית רחבה יותר של אודסיטי, ולא הסמכה עצמאית שעומדת בפני עצמה. שבע-עשרה שעות שבהן אתה מעריך איומים, סורק חולשות ובונה נוהל תגובה, ובסופן מגיש תיעוד מלא של אירוע סייבר ברשת של בית חולים.
מקטע ממוקד באיתור איומים, סריקת חולשות ותגובה לאירוע — לא תוכנית הכשרה שלמה ולא תעודה שעומדת בפני עצמה. בקצב של אדם עובד: כשלושה שבועות, ותיעוד אחד של אירוע סייבר שהולך מהזיהוי ועד ההמלצות.
סרטון קצר על אודסיטי · 2:41
17ש׳
משך רשמי
מתחילים
רמת כניסה
5 · 1
שיעורים · פרויקט
5.0★
4 מדרגים
3שבו'
עד סיום · שלנו
הרשמה ותמחור מתבצעים אצל אודסיטי · קישור שיווקי · אנחנו לא מוכרים את הקורס
בשורה אחת
שש שאלות, שש תשובות
אם אין לך זמן לקרוא את כל העמוד — אלה התשובות שמספיקות כדי להחליט.
למי זה
למי שכבר מכיר יסודות אבטחת מידע ורוצה להתמקד בזיהוי איומים, סריקת חולשות וניהול תגובה לאירוע.
מה יוצא ביד
תיעוד מלא של אירוע ברשת של בית חולים: פרופיל איום, ניתוח ממצאי סריקה, תוצאת פריצת סיסמה, תוכנית תיקון מתועדפת וצ'ק-ליסט תגובה.
כמה זמן באמת
אודסיטי כותבת 17 שעות; בקצב של 6 עד 8 שעות בשבוע זה כשלושה שבועות מהתחלה עד ההגשה.
איפה זה ממקם אותך
בתוך תוכנית רחבה יותר של אודסיטי — מקטע אחד בשרשרת, ולא הסמכה שאתה יכול להציג כתוכנית שלמה.
מה חסר
אין כאן סכום מחיר, אין הכרה אקדמית, וכל התוכן והדוחות באנגלית בלבד.
תנאי כניסה
אודסיטי מבקשת שליטה בסיסית באבטחת מידע, בשורת הפקודה, ברשתות מחשבים וביסודות מערכות הפעלה.
המסגרת במספרים
אלה המספרים שאודסיטי עצמה מפרסמת בעמוד-המוצר. נמדדו ב-7.9.2026.
17
שעות רשמיות
בקצב של 6 עד 8 שעות בשבוע — בין שבועיים לשלושה שבועות עד הסוף
1
חלקים
5
שיעורים
1
פרויקטים
5.0
דירוג · 4 מדרגים
5.2026
עודכן לאחרונה
כ-3 שבועות
קצב ריאלי · שלנו
מסלול הלימוד
חלק אחד, חמישה שיעורים
חלק אחד בתוך הקורס.
קורס 1
איומים, חולשות ותגובה לאירועי סייבר
17ש׳
1איומים, חולשות ותגובה לאירועי סייבר17 שעות
- פתיחה: מה נלמד כאן — היכרות עם המנחה, עם השחקנים המרכזיים בזירה, עם רקע היסטורי קצר והצצה למשימת הסיום.
- הערכת איומים — איומים וחולשות, סוגי תקיפה, מוטיבציות של תוקפים, איומים על ארגונים ודרכי התגובה האפשריות.
- איתור חולשות אבטחה — שיטות תקיפה, סריקת חולשות ובדיקות חדירה — איך מוצאים את הפרצה לפני מי שמחפש אותה מבחוץ.
- תיקון חולשות אבטחה — מחקר חולשות, בדיקת הממצאים ויישומם, ותעדוף ובניית אסטרטגיה לפי מה שבאמת מסוכן.
- היערכות לתקיפה שתגיע — אירועים והתאוששות, ההבדל בין תקרית לאירוע, מחזור-חיי התגובה ותפקידים בתוך תוכנית התגובה.
- פרויקטניווט באירוע סייבר
מה יישאר לך ביד
פרויקט אחד שמוגש לבדיקה
הפרויקט משויך לשיעור מסומן בסילבוס, ובסופו מגישים אותו לבדיקה.
- 01
איומים, חולשות ותגובה לאירועי סייבר
ניווט באירוע סייבר
אתה מקבל תרחיש של אירוע במערך רשתות של בית חולים ודוח סריקת חולשות מוכן, ומסכם את האיום, הנכסים המושפעים וההשפעה על המשאבים. אחר כך אתה מזהה גורמי איום פנימיים וחיצוניים, המוטיבציות והטקטיקות שלהם, וממלא את מקטע ממצאי הסריקה עם ספירה לפי חמור, גבוה, בינוני ונמוך. בהמשך אתה מבצע תרגיל פריצת סיסמאות, פורץ לפחות סיסמה חלשה אחת, מצרף צילום מסך והמלצות לתיקון, ומגיש תוכנית תיקון מתועדפת לפי סיכון וצ'ק-ליסט תגובה עם המלצות למניעת הישנות.
החסם של האנגלית
יש בכיתה עוזר שמדבר עברית
בתוך הכיתה של אודסיטי יושב עוזר בשם מארווין. שואלים בעברית — הוא עונה בעברית, על החומר שמוצג באותו רגע.
כל שאלה על מה שכתוב בעמוד
למשל: "תסביר לי במילים פשוטות את המושג שמופיע כאן". התשובה מתייחסת לשיעור שפתוח מולך.
סיכום, ואז בוחן
אפשר לבקש סיכום של השיעור שקוראים עכשיו, ואז לבקש שיבחן אותך לפני שממשיכים.
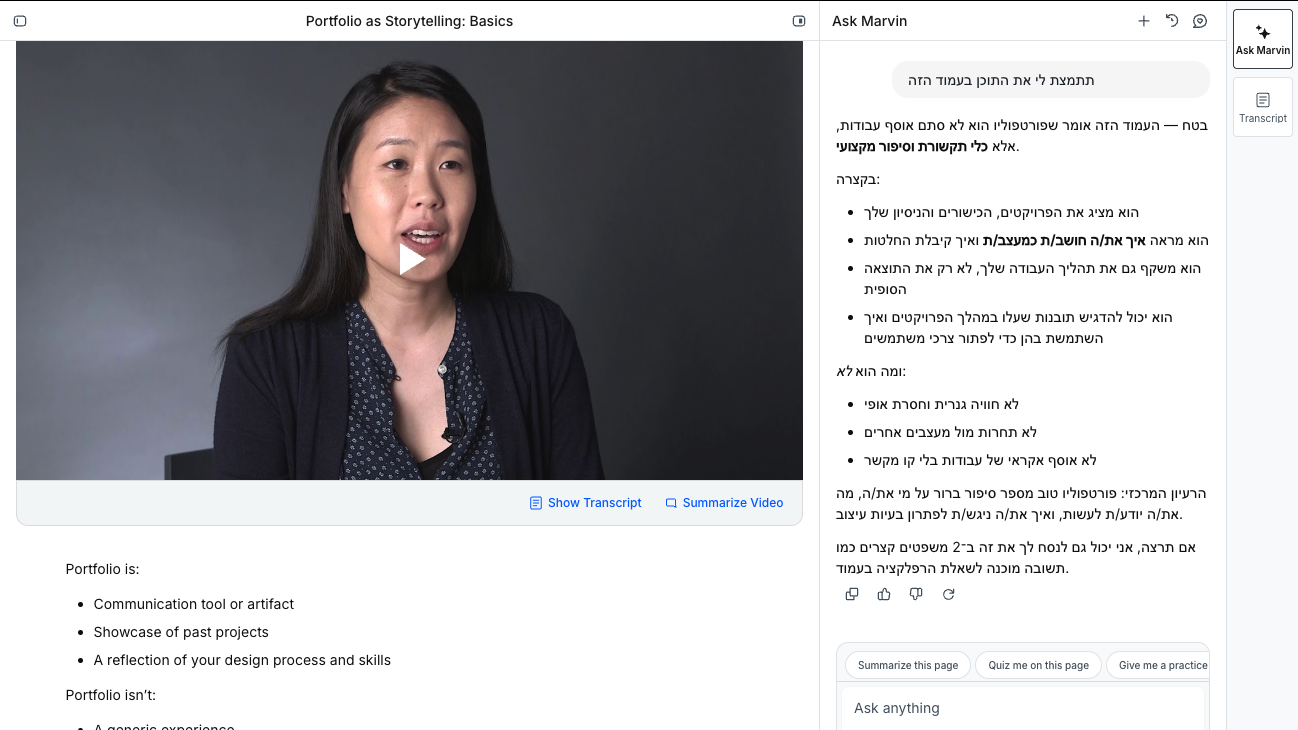
בדקנו את זה בפועל ב-7.9.2026: שלוש שאלות חופשיות, בקשת סיכום ובקשת בוחן — חמש מתוך חמש חזרו בעברית שוטפת ומדויקת לתוכן.
✓זה בשבילך אם…
אם יש לך כבר יסודות באבטחת מידע, שורת פקודה, רשתות ומערכות הפעלה, וזה המקטע הבא בתוכנית שלך — כאן אתה עובר מתיאוריה לתיעוד אירוע מלא. בסוף יש בידך פרופיל איום, ניתוח ממצאים ותוכנית תיקון מתועדפת.
✕דלג עליו אם…
אם אתה מצפה לתוכנית שלמה עם תעודה, דלג — זה מקטע אחד בתוך תוכנית רחבה יותר. גם אם חסרים לך תנאי הכניסה או שקריאת דוחות אבטחה באנגלית מקשה עליך, זה לא המקום להתחיל בו.
לפני שמחליטים
מה זה לא נותן
- זה מקטע, לא תוכנית: אודסיטי מגדירה את זה כמקטע בתוך תוכנית רחבה יותר — לא הסמכה עצמאית ולא הכרה אקדמית.
- יש ארבעה תנאי כניסה: אבטחת מידע בסיסית, שורת פקודה, רשתות מחשבים ויסודות מערכות הפעלה — בלעדיהם השיעורים ירגישו קצרים מדי.
- הכול באנגלית: השיעורים, דוח הסריקה והוראות ההגשה באנגלית; מארווין עונה בעברית, אבל חומר הלימוד עצמו לא מתורגם.
- 17 שעות זה 17 שעות: מקטע מרוכז שנוגע בכל שלב פעם אחת. הוא לבדו לא מכין אותך לתפקיד בתגובה לאירועים.
- דירוג על בסיס צר: חמישה כוכבים נשמעים מושלם, אבל מדובר בארבעה מדרגים בלבד — מספר קטן מדי כדי להסתמך עליו.
שאלות ותשובות
כמה זמן זה לוקח באמת?
אודסיטי מפרסמת 17 שעות. בקצב של 6 עד 8 שעות בשבוע, שהוא קצב סביר לאדם עובד, זה כשלושה שבועות עד ההגשה.
מה בדיוק מגישים בסוף, ומה יש בכיתה?
בכיתה יש חמישה שיעורים ומשימת סיום אחת. מגישים סיכום תרחיש איום, ניתוח גורמי איום, ספירת ממצאי סריקה לפי חומרה, צילום מסך של פריצת סיסמה, תוכנית תיקון מתועדפת וצ'ק-ליסט תגובה.
זו הסמכה שעומדת בפני עצמה?
לא. זה מקטע מתוך תוכנית רחבה יותר של אודסיטי, בלי הכרה אקדמית — אם אתה מחפש תוכנית שלמה עם תעודה, זה לא זה.
אני מתחיל לגמרי בסייבר — אפשר להיכנס?
רמת הכניסה מוגדרת מתחילים, אבל אודסיטי מבקשת ארבעה תנאי קדם: אבטחת מידע בסיסית, שורת פקודה, רשתות מחשבים ויסודות מערכות הפעלה.
כמה זה עולה?
על המחיר אין כאן מספר. ההרשמה והתמחור מתבצעים אצל אודסיטי, ושם גם תנאי הביטול ומועד הפתיחה.
17 שעות, פרויקט אחד, תיעוד אירוע שלם
המחיר, תנאי הביטול ומועד הפתיחה — בעמוד המסלול של אודסיטי. ההחלטה שלך.
הרשמה ותמחור מתבצעים אצל אודסיטי · קישור שיווקי · אנחנו לא מוכרים את הקורס
מקורות
- עמוד המוצר הרשמי של הקורס באתר אודסיטי — משך, רמת כניסה, דירוג, תנאי הקדם, מספר השיעורים והסילבוס. נמדד ב-7.9.2026.
- הוראות הפרויקט "ניווט באירוע סייבר" בתוך הכיתה של אודסיטי, כולל שלבי המשימה ותוצרי ההגשה. נקרא ב-13.9.2026.
MSL הוא קטלוג קורסים — לא ספק הקורס. המסלול מתפרסם ומנוהל על ידי אודסיטי. תוכן הקורס, המחיר, התעודה ותנאי השימוש הם באחריות אודסיטי בלבד. הקישורים לאודסיטי הם קישורים שיווקיים.