בעמוד הזה
מוקד 119 של מערך הסייבר הלאומי — אותו מספר שאפשר לחייג אליו 24/7 — קיבל ב-2025 26,498 דיווחים, עלייה של 55% לעומת 2024. 52% מהדיווחים היו על דיוג — הודעות שנועדו לגרום למישהו למסור פרטים או ללחוץ על קישור. זה לא תרחיש הוליוודי של האקר שמפרק חומת-אש; זו לחיצה אחת של עובד עמוס על הודעה שנכנסה לתיבת דואר לא מוגנת. ומכאן צריך להתחיל לבנות הגנה.
בקצרה
- אין "מערכת אבטחת מידע" אחת — יש תשע קטגוריות, וכל אחת מונעת סוג אחר של נזק.
- הסדר חשוב יותר מהתקציב — גיבוי שנבדק, ואז זהויות והרשאות, ורק אחר כך כלים מתקדמים.
- בענן האחריות משותפת — הספק מגן על התשתית, ההגדרות והנתונים נשארים עליך.
- גיבוי שלא נבדק שחזור אינו גיבוי — הוא הנחה.
- העמוד הזה לא ממליץ על מוצר ולא נוקב במחירי רישוי — אין מחירון ישראלי רשמי לתחום.
למה "קניתי אנטי-וירוס" הפסיק להיות תשובה
עד לפני כמה שנים אבטחת מידע בעסק קטן התמצתה במוצר אחד שרץ על המחשב. היום המידע של העסק לא יושב במחשב אחד: הוא בשירות ענן למסמכים, במערכת הנהלת חשבונות של ספק חיצוני, בתיבת הדואר של המנהל, בטלפון של איש המכירות, אצל יועץ ה-IT שיש לו גישה מרחוק, ובגיבוי שמישהו הגדיר פעם ושכח.
הנתונים הרשמיים משקפים בדיוק את הפיזור הזה. מתוך הדיווחים למוקד 119 ב-2025: 52% דיוג, 13% השפעה ולוחמה פסיכולוגית, 11% פריצה לחשבונות ו-9% חדירה למערכות מחשוב. דיוג ופריצה לחשבונות — 63% מהדיווחים יחד — עוקפים לחלוטין את ההגנה הקלאסית על המחשב: הם נכנסים דרך תיבת הדואר ודרך הסיסמה של המשתמש, לא דרך קובץ זדוני במחשב. לכן "פתרון אבטחת מידע" הוא סל של קטגוריות, ולא מוצר.
התפלגות הדיווחים למוקד 119 לפי סוג אירוע, 2025 (באחוזים)
מערך הסייבר הלאומי, דוח סיכום 2025 · נכון ל-29/10/2026
מבקר המדינה, שבדק את היערכות המדינה לאירועי סייבר (יוני 2026), מצא ש-86% מ-21 הגופים בעלי החשיבות במשק שנבדקו לא ביצעו ניתוח יסודי של תרחישי איום. אם גופים גדולים וחיוניים לא מיפו תרחישים, סביר שגם עסק בן 15 עובדים לא עשה זאת. ומיפוי תרחישים הוא בדיוק מה שקובע אילו קטגוריות נכנסות לסל ואילו לא.
תשע הקטגוריות: מה מגן, על איזה סיכון, ובאיזה רישוי
הטבלה הבאה היא מפת-הדרכים של העמוד. היא לא מדרגת מוצרים — היא מתרגמת כל קטגוריה לשאלה אחת: איזה נזק קונקרטי היא מונעת. "מודל רישוי נפוץ" מתאר איך הענף נוהג לתמחר, לא כמה זה עולה.
| קטגוריה | על מה היא מגינה | איזה סיכון היא מפחיתה | בסיס לעסק קטן? | מודל רישוי נפוץ |
|---|---|---|---|---|
| הגנת תחנות קצה | מחשבים ניידים, שולחניים, שרתים | כופרה, נוזקה, השתלטות על מחשב | כן | לפי מכשיר או לפי משתמש, מנוי שנתי |
| הגנת דואר והודעות | תיבות הדואר של העסק | דיוג, התחזות למנהל, שינוי פרטי תשלום | כן | סינון בסיסי כלול בחבילת הענן; הגנה מתקדמת — תוספת לפי תיבה/משתמש |
| זהויות והרשאות | חשבונות המשתמשים וההרשאות שלהם | גניבת סיסמה, עובד שעזב, הרשאות מנהל מיותרות | כן | לפי משתמש; לעיתים כלול בחבילת הענן הארגונית |
| רשת וגישה | האינטרנט במשרד, Wi-Fi, חיבור לשרתים | מעבר חופשי בין אורחים, עובדים ושרתים | תלוי — קריטי אם יש שרת או ציוד במשרד | רכישת ציוד + מנוי לשירותי סינון/עדכון |
| אבטחת ענן ושירותי SaaS | הגדרות, שיתופים ומפתחות גישה בענן | תיקייה ששותפה "לכל מי שיש לו קישור", הרשאה שנשכחה | כן — לרוב בהגדרות, לא בקנייה | כלול חלקית בחבילה; יכולות מתקדמות בדרגת רישוי גבוהה |
| מכשירים ניידים | טלפונים ומחשבים ניידים של עובדים | מכשיר שאבד או נגנב עם מידע עסקי | כן אם יש גישה מהטלפון לדואר/מערכות | לפי מכשיר או משתמש |
| גיבוי והתאוששות | הקבצים, המערכות והתיבות עצמם | כופרה, מחיקה בטעות, תקלת חומרה | כן — זו הקטגוריה הראשונה | לפי נפח אחסון ו/או לפי מכשיר/תיבה |
| עבודה מרחוק | החיבור של עובד מהבית או מהדרך | חיבור לא מוגן, מחשב ביתי משותף | כן אם מישהו עובד מחוץ למשרד | לפי משתמש; לעיתים כלול בחבילת הזהויות |
| ניטור ותגובה מנוהלים | כל השכבות יחד — מי מסתכל על ההתרעות | התרעה שנדלקה בשתיים בלילה ואיש לא ראה | לרוב לא בשלב הראשון | שירות חודשי לפי מספר מכשירים או נפח רישומים |
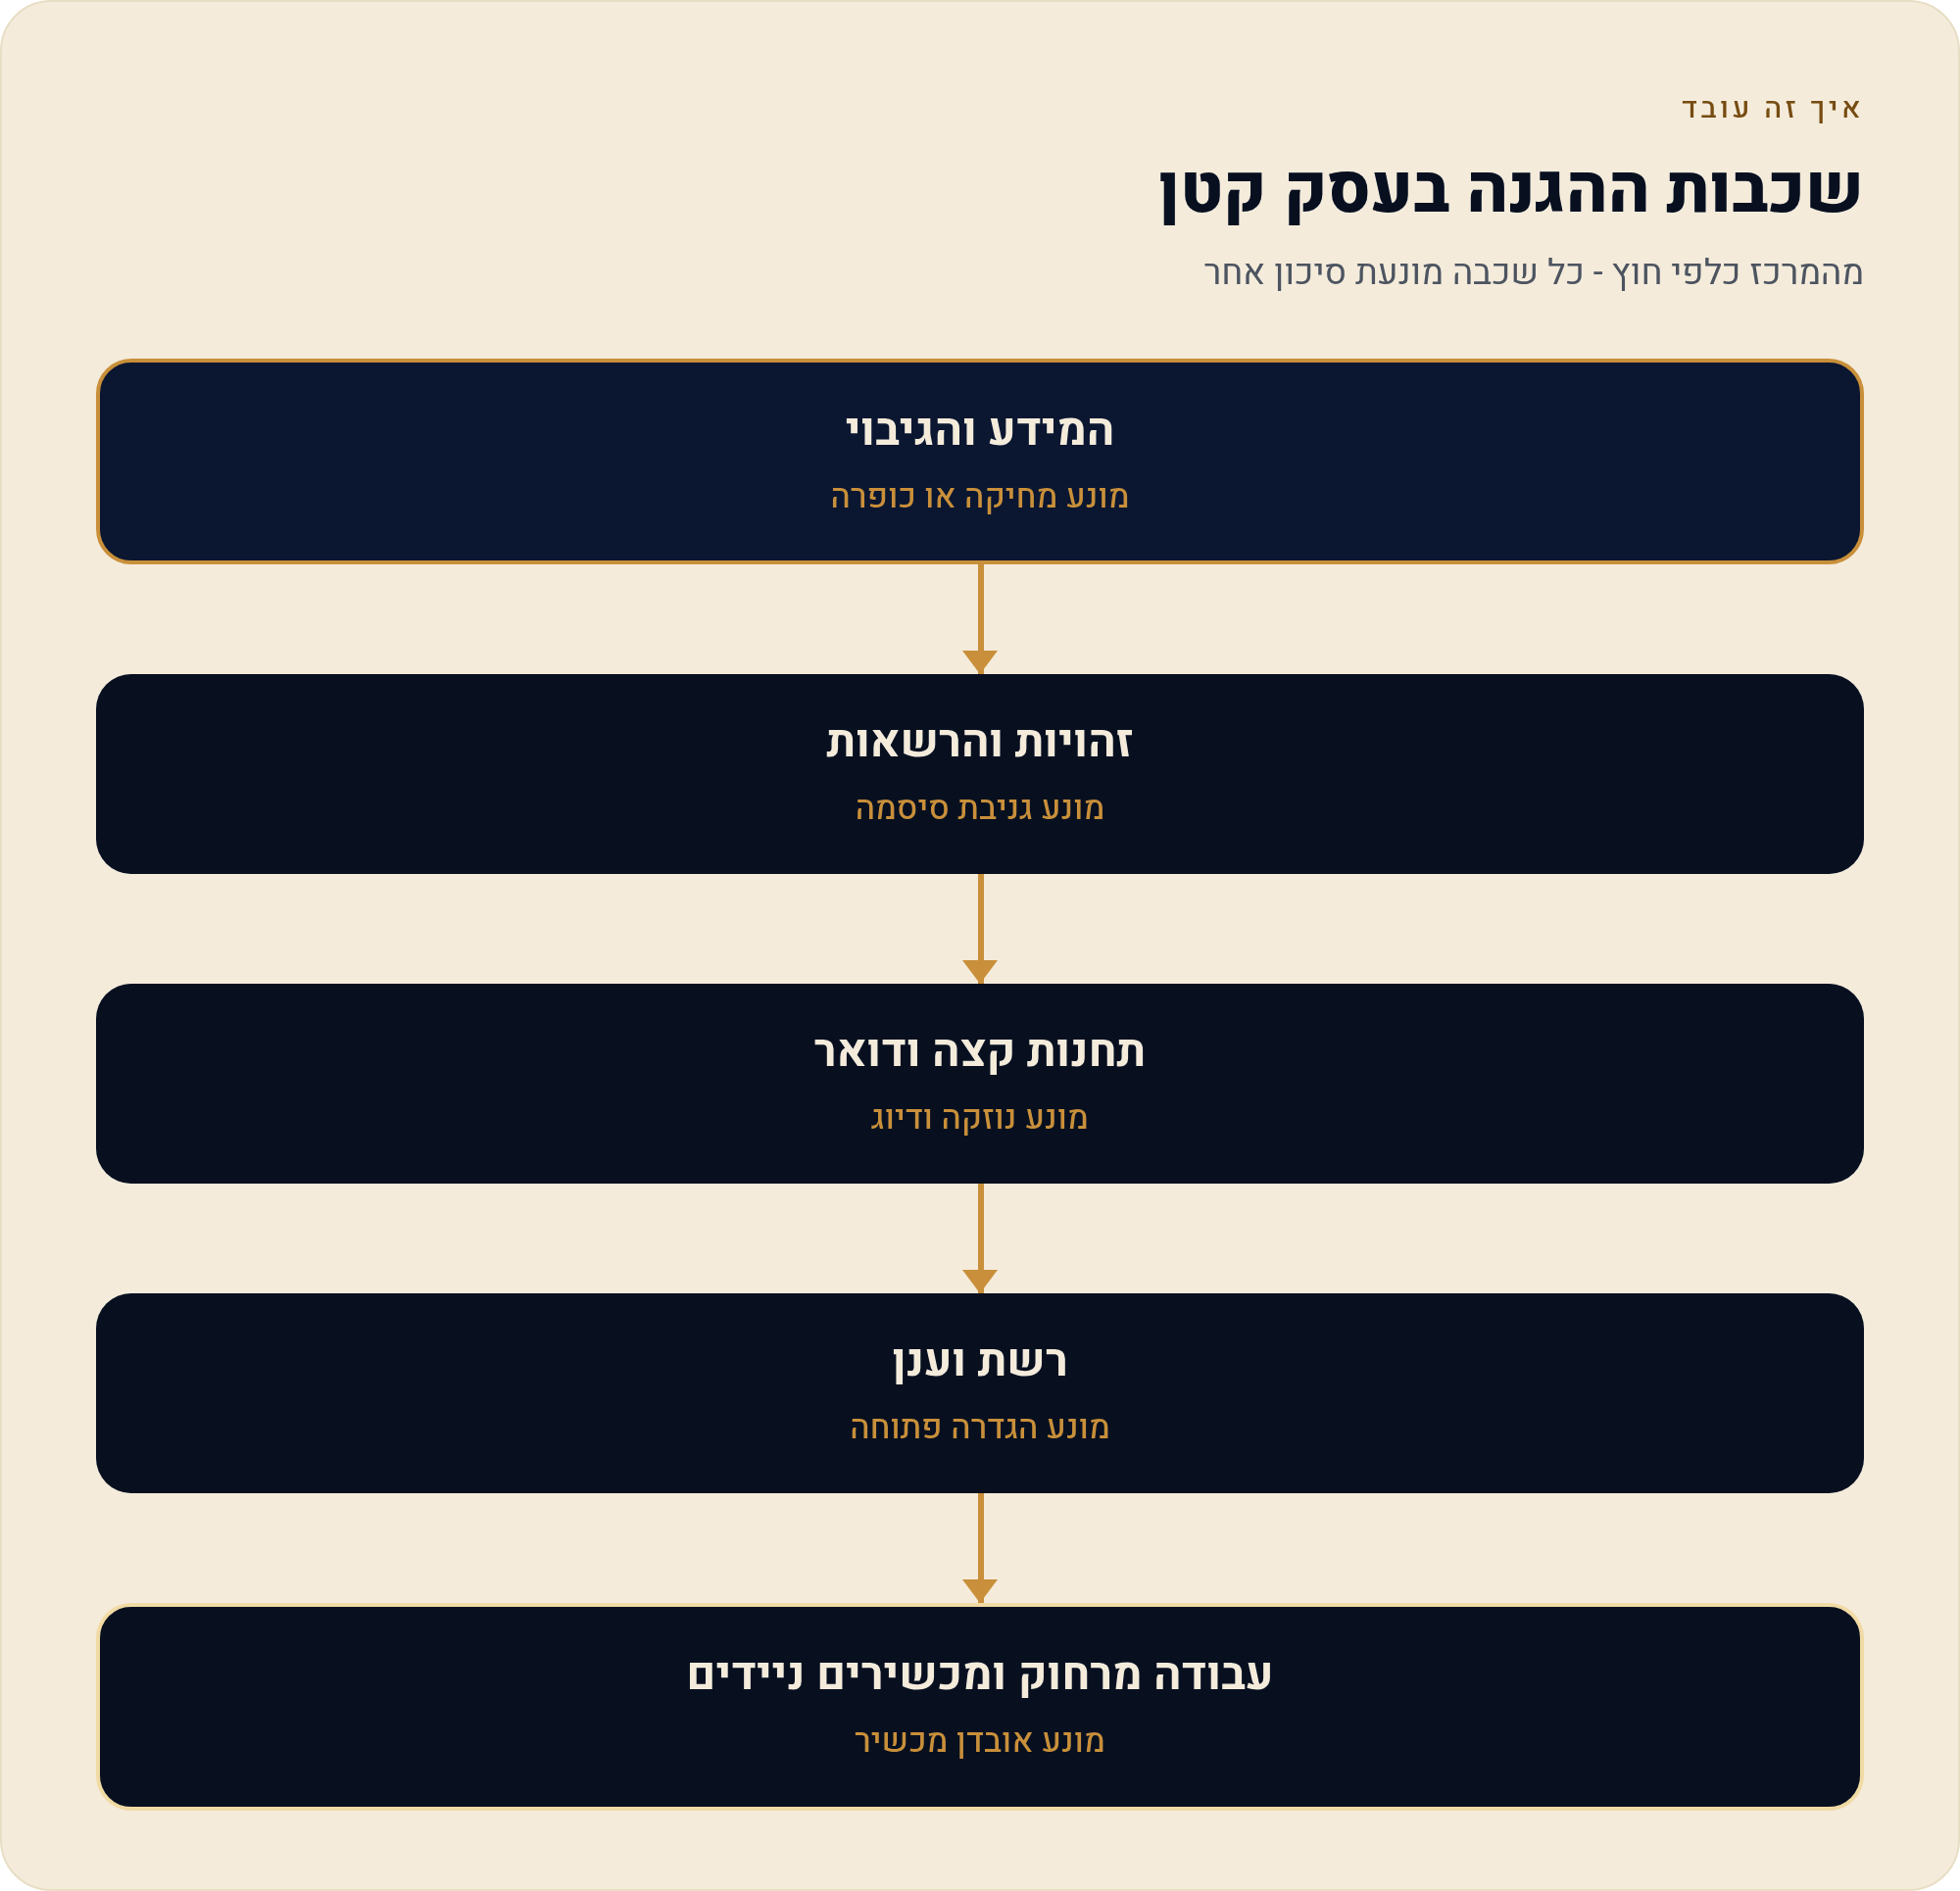
מדרג "קודם זה ואז זה": גיבוי, זהויות, ורק אז מתקדם
הטעות הנפוצה ביותר בעסק קטן היא לקנות את הכלי שנשמע הכי מתוחכם ולהשאיר את היסודות פתוחים. הסדר שלהלן נגזר מעיקרון אחד: קודם מבטיחים שאפשר לחזור לעבוד אחרי אסון, אחר כך סוגרים את הדלת הנפוצה ביותר, ורק אז משקיעים ביכולות גילוי.
- שלב 1 — גיבוי שנבדק שחזור זה הדבר היחיד שמפריד בין "אירוע כופרה מעצבן" ל"העסק נסגר". עותק נפרד שאינו נגיש מהחשבון היומיומי, היסטוריית גרסאות, ובדיקת שחזור מתועדת.
- שלב 2 — זהויות והרשאות אימות דו-שלבי בכל החשבונות הקריטיים (דואר, בנק, הנהלת חשבונות, ענן, ניהול האתר), מנהל סיסמאות, ביטול מיידי של עובדים שעזבו, והסרת הרשאות מנהל שאיש כבר לא זוכר מדוע ניתנו.
- שלב 3 — הגנת דואר והגנת תחנות סינון דיוג וקישורים זדוניים בכניסה לתיבה, והגנת תחנות קצה מנוהלת שאפשר לראות ממסך אחד מי מעודכן ומי לא.
- שלב 4 — עדכונים ורשת עדכון אוטומטי למערכת ההפעלה, לדפדפן ולתוכנות; הפרדה בין רשת האורחים לרשת העבודה; סיסמת ניהול שאינה ברירת המחדל של היצרן.
- שלב 5 — מכשירים ניידים ועבודה מרחוק הצפנה, נעילה, מחיקה מרחוק, וחיבור מוגדר לעבודה מחוץ למשרד.
- שלב 6 — ניטור ותגובה מי מסתכל על ההתרעות, מתי, ומה קורה כשהן נדלקות מחוץ לשעות העבודה.
- שלב 7 — יכולות מתקדמות ניטור מרוכז של רישומי מערכת, בדיקות חדירה, בקרות מידע מתקדמות — אחרי שכל מה שלמעלה סגור ומתועד.
למה דווקא הסדר הזה ולא אחר? כי הוא עוקב אחרי הנזק בפועל. כופרה פוגעת בזמינות — התשובה היא גיבוי. דיוג פוגע בזהות — התשובה היא אימות דו-שלבי והגבלת הרשאות. חדירה למערכות מחשוב, 9% מהדיווחים, דורשת גילוי — אבל גילוי בלי יכולת שחזור רק אומר לך בזמן אמת שהעסק מושבת.
הענן: מה הספק מכסה ומה נשאר עליך
"עברנו לענן, אז הספק אחראי" — זו ההנחה שגובה את המחיר הגבוה ביותר. מודל האחריות המשותפת הוא ההסכם המקובל בענן: הספק אחראי על אבטחת הענן — מרכזי נתונים, חומרה, רשת פיזית, שכבת הווירטואליזציה והזמינות של השירות. הלקוח אחראי על האבטחה בתוך הענן — מי המשתמשים, אילו הרשאות יש להם, מה שותף החוצה, האם מופעל אימות דו-שלבי, והאם יש גיבוי נפרד.
| תחום | באחריות ספק הענן | באחריות העסק |
|---|---|---|
| תשתית פיזית | מרכזי נתונים, חשמל, קירור, אבטחה פיזית | — |
| זמינות השירות | הפעלת הפלטפורמה ועמידה ברמת השירות | לבדוק מה רמת השירות אומרת בפועל |
| חשבונות משתמשים | מספק את המנגנון | מי נפתח, מי נסגר, מי מנהל, אימות דו-שלבי |
| הרשאות ושיתופים | מספק את ההגדרות | מי רואה איזו תיקייה, ומה שותף "לכל מי שיש קישור" |
| תוכן הקבצים והמידע | מאחסן ומצפין באחסון | איזה מידע הועלה בכלל, וסיווגו |
| מחיקה וכופרה | סל מיחזור ושמירה מוגבלת בזמן | גיבוי נפרד לטווח ארוך יותר מהברירה |
| מפתחות וחיבורי מערכות | מספק ממשקים | מי מחזיק מפתח, מתי הוחלף, מה הוא מורשה לעשות |
| ציות ופרטיות | תעודות ובקרות ברמת הפלטפורמה | סיווג המאגר, חוזה עם הספק, חובות הדיווח |
הנקודה המשפטית חדה עוד יותר. כשמידע אישי של לקוחות או עובדים יושב אצל ספק ענן, העסק עדיין הוא בעל המאגר — העברת המידע לספק אינה מעבירה אליו אוטומטית את האחריות המשפטית. תקנות הגנת הפרטיות (אבטחת מידע), התשע"ז–2017, מחייבות להסדיר בחוזה מול מי שמחזיק מידע עבורך, בין היתר: איזה מידע הוא רשאי לעבד ולאיזו מטרה, לאילו מערכות תינתן גישה, חובת סודיות ותיעוד, שימוש בקבלני משנה ובשירותי ענן בחו"ל, דיווח על אירוע, והשבה ומחיקה בסיום ההתקשרות.
בפועל, רבות מדליפות המידע מהענן בעסקים קטנים אינן "פריצה לענן". הן תיקייה ששותפה בקישור פתוח כדי לחסוך רגע של הגדרה, חשבון של עובד שעזב ונשאר פעיל, או מפתח גישה שהודבק פעם לקובץ הגדרות ונשכח. כל אלה נמצאים בעמודה "באחריות העסק" שבטבלה.

עבודה מרחוק ומכשירים ניידים: צ'ק-ליסט מעשי
מרגע שעובד פותח את הדואר העסקי מהטלפון הפרטי או מתחבר למערכת מהבית, גבול העסק הורחב למקומות שאיש לא מיפה. הצ'ק-ליסט הבא בנוי מפריטים שאפשר לסמן "בוצע" או "לא בוצע" — ולרשום ליד כל אחד מי אחראי.
- חיבור מוגדר לעבודה מרחוק — חיבור מאובטח אל מערכות העסק (VPN) או מנגנון גישה מותנית שבודק מי המשתמש ומאיזה מכשיר הוא מתחבר, במקום פתיחת שירות ישירות לאינטרנט.
- אימות דו-שלבי חובה מחוץ למשרד — חיבור מכתובת לא מוכרת צריך לדרוש גורם אימות נוסף, לא רק סיסמה.
- הצפנת הכונן במחשבים הניידים ובטלפונים — כך שמכשיר שאבד הוא הפסד של חומרה ולא של מידע.
- נעילת מסך אוטומטית וקוד/ביומטריה בכל מכשיר שניגש לדואר או למערכות.
- מחיקה מרחוק — יכולת לנתק ולמחוק את החלק העסקי במכשיר שאבד, גם אם הוא בבעלות העובד.
- הפרדה בין עסקי לפרטי בטלפון — פרופיל עבודה נפרד, כך שהמחיקה לא נוגעת בתמונות המשפחתיות ואין ויכוח מיותר.
- עדכוני מערכת הפעלה מופעלים אוטומטית, כולל בטלפונים — לא "אזכיר לעצמי".
- רשימת מכשירים מעודכנת — מי מחזיק מה, ומה קורה ביום שהעובד עוזב.
- כלל Wi-Fi ציבורי — לא מתחברים למערכות עסקיות מרשת אורחים בבית קפה בלי החיבור המאובטח.
- מחשב ביתי משותף — אם עובד מתחבר ממחשב משפחתי, ההנחה היא שהמכשיר אינו נקי; מגבילים אותו לגישה דרך דפדפן בלבד, בלי הורדת קבצים למכשיר.
מקרה קצה: הגיבוי רץ שלוש שנים, אבל אף אחד לא ניסה לשחזר
זהו המקרה שחוזר שוב ושוב: נורית ירוקה, דוח יומי שמגיע בבוקר, ותחושת ביטחון. ואז מגיע יום שבו צריך להחזיר שרת שלם, ומתברר שהגיבוי כולל את הקבצים אבל לא את מסד הנתונים; או שהוא גיבה תיקייה שהשם שלה השתנה לפני שנה; או שהשחזור עובד, אבל לוקח ארבעה ימים. גיבוי שלא נבדק שחזור אינו גיבוי — הוא הנחה.
בדיקת שחזור אמיתית היא לא לחיצה על "בדוק" בממשק הגיבוי. היא תרגיל שמתחיל בשאלה "מה היינו צריכים אם המשרד היה מוצפן אתמול בלילה", ומסתיים במסמך. כך עושים זאת:
- מגדירים מה קריטי בוחרים שניים-שלושה נכסים שבלעדיהם העסק לא עובד: מסד הנתונים של מערכת הניהול, תיבת הדואר המרכזית, תיקיית הלקוחות. לא מתחילים מהכול.
- קובעים יעד זמן ויעד נקודה כמה זמן השבתה העסק מסוגל לספוג, וכמה שעות עבודה מותר לאבד. שני המספרים האלה הם מה שבודקים בפועל, לא "האם הקובץ חזר".
- משחזרים לסביבה נפרדת לא דורסים את המערכת החיה. משחזרים למחשב או לסביבה מבודדת, כדי שהתרגיל עצמו לא יהפוך לתקלה.
- פותחים את הקובץ ועובדים בו לא מספיק שהקובץ קיים. מריצים דוח במערכת המשוחזרת, פותחים שלוש רשומות לקוח, מוודאים שהתאריכים והסכומים הגיוניים.
- מפעילים שעון עצר מתעדים כמה זמן לקח מרגע ההחלטה עד לנתון שמיש. זה המספר שתצטרך ביום אמת, והוא כמעט תמיד ארוך ממה שחשבו.
- בודקים את העותק המבודד מוודאים שלפחות עותק אחד אינו נגיש מהחשבון היומיומי — כי כופרה שמגיעה דרך חשבון מנהל מחפשת גם את הגיבוי.
- מתעדים ומתקנים כותבים מסמך קצר: מה שוחזר, מתי, כמה זמן, מה נכשל, ומי אחראי לתקן עד מתי. בלי המסמך הזה התרגיל לא קרה.
איך מחליטים מה נכנס לסל: ארבע שאלות לפני כל רכישה
אלה ארבע שאלות שמחליפות קטלוג מוצרים. הן לא טכניות, והן מסננות היטב בין כלי שהעסק צריך לכלי שנעים למכור.
- איזה תרחיש ספציפי הכלי מונע? אם התשובה היא "הגנה מלאה" — זו לא תשובה. התשובה הטובה נשמעת כמו "מונע מצב שבו עובד מקליד סיסמה באתר מתחזה, כי החשבון דורש גורם נוסף".
- מי מסתכל על ההתרעה? כלי שמייצר התרעות ואיש לא קורא אותן הוא הוצאה, לא הגנה. אם אין בעסק מי שעושה זאת — או שקונים שירות מנוהל, או שבוחרים כלי שפועל אוטומטית.
- האם זה מכוסה במה שכבר שילמנו? חלק ניכר מהיכולות — אימות דו-שלבי, ניהול מכשירים בסיסי, סינון דואר, היסטוריית גרסאות — כבר קיים בחבילות הענן שהעסק מחזיק, ופשוט לא הופעל.
- מה קורה ביום היציאה? איך מוציאים את הנתונים, כמה זמן נשמרים הרישומים, ואיך מוודאים שהמידע נמחק אצל הספק בסיום ההתקשרות.
אין מחירון ישראלי רשמי לפתרונות אבטחת מידע, והמחיר נגזר ממספר המשתמשים והמכשירים, מנפח הרישומים ומשך שמירתם, משעות הניטור, ומהשאלה אם תגובה לאירוע כלולה או נמכרת בנפרד. הצעת מחיר של ספק יחיד אינה "מחיר שוק". האמור כאן הוא תיאור כללי, לא המלצה — בחירת ספק והשוואת הצעות הן נושא לעמוד נפרד בסדרה.
מה עושים כשזה כבר קרה
אף סל פתרונות לא מבטיח חסינות. לכן סדר הפעולות באירוע הוא חלק מהמערך, לא נספח לו. העקרונות: לא למחוק ראיות, לבודד ולא להשמיד, ולדווח מוקדם.
- לבודד את המכשיר או החשבון שנפגע — בלי לפרמט ובלי למחוק הודעות ורישומים.
- להחליף סיסמאות ממכשיר נקי ולבטל חיבורים פעילים קיימים.
- לשמר צילומי מסך, כתובות, זמנים ורישומי מערכת.
- לדווח למוקד 119 של מערך הסייבר הלאומי, הזמין 24/7.
- אם מעורבים כסף או פרטי תשלום — לפנות מיד לבנק או לחברת כרטיסי האשראי.
- לבדוק אם מדובר באירוע אבטחה חמור המחייב דיווח מיידי לרשות להגנת הפרטיות.
- במקרה של גניבה, סחיטה או איום — להגיש תלונה במשטרה. דיווח ל-119 אינו מחליף תלונה.
- לשחזר רק אחרי שדרך החדירה נסגרה — אחרת משחזרים ישר לתוך אותה פרצה.
תוכן עניינים
מקורות
- תקנות הגנת הפרטיות (אבטחת מידע), התשע"ז–2017 — gov.il
- הרשות להגנת הפרטיות — אתר הרשות
- מבקר המדינה — היערכות המדינה לאירועי סייבר ותפקודה במלחמה (2026)
- מערך הסייבר הלאומי — הדו"ח השנתי לשנת 2025 (פורסם 25.2.2026): 26,498 דיווחים למרכז 119, עלייה של 55%; פישינג 52%, השפעה 13%, פריצה לחשבונות 11%, חדירה למערכות 9%
- חוק הגנת הפרטיות, התשמ"א–1981 (כולל תיקון 13)
נכון ל-29/10/2026.