בעמוד הזה
ב-2025 התקבלו במרכז 119 של מערך הסייבר הלאומי 26,498 דיווחים על אירועי סייבר — עלייה של 55% לעומת 2024. 52% מהדיווחים האלה עסקו בפישינג, כלומר בניסיון לשכנע אדם למסור משהו, ולא בפריצה טכנולוגית לשרת. זו הנקודה שממנה מתחיל העמוד הזה: ברוב המקרים לא פורצים את המערכת — משכנעים את מי שמפעיל אותה.
בקצרה
- הנדסה חברתית היא מניפולציה של אדם כדי שיבצע פעולה שמשרתת את התוקף: יעביר כסף, ימסור קוד, יתקין תוכנה או ישנה פרטי חשבון של ספק.
- ארבעה תרחישים חוזרים אצל עסקים קטנים — מייל מנכ"ל מזויף, שינוי פרטי בנק לספק, שיחה מ"תמיכה טכנית" ו-SMS על חוב או חבילה.
- הדרכת מודעות עובדת כשהיא שגרה, לא כשהיא הרצאה שנתית: מפגש קצר אחת לרבעון, סימולציית פישינג, ומדידה באחוזים.
- 72 השעות הראשונות קובעות כמה יעלה האירוע: ניתוק, פנייה לבנק, תיעוד, דיווח ל-119, פנייה למבטח והודעה ללקוחות.
- מה לא לעשות חשוב לא פחות: לא למחוק ראיות, לא לשלם כופר בלי ייעוץ, ולא לאלתר הודעה ללקוחות לפני שיודעים מה קרה.
מה זה בעצם ולמה זה מכוון דווקא לעסק קטן
בניגוד לפריצה טכנולוגית, התוקף לא מנסה לשבור את המנעול — הוא מבקש מהעובד שיפתח לו את הדלת, ולרוב מנומס מאוד תוך כדי. מה הוא מבקש? למסור סיסמה או קוד אימות, לפתוח קובץ, להעביר כסף, לשנות פרטי חשבון של ספק או להתקין תוכנת שליטה מרחוק.
פישינג הוא תת-סוג מרכזי של הנדסה חברתית, אבל המונח רחב יותר: שיחות טלפון, הודעות WhatsApp, הונאת מנכ"ל, התחזות לספק, ואפילו כניסה פיזית למשרד בעקבות עובד מורשה. מבקר המדינה מתאר שניסיונות הדיוג הפכו ממוקדים ומתוחכמים יותר, באמצעות איסוף מוקדם של מידע על העיסוק ותחומי העניין של היעד — כלומר מעבר מהודעה המונית להודעה שמותאמת אישית לעסק שלך.
עסק קטן הוא יעד נוח בדיוק משום שהוא קטן. אין בו מחלקת אבטחת מידע, מנהל הכספים הוא לעיתים גם מנהל המשרד, והמנכ"ל זמין בוואטסאפ. אותם דברים שמייצרים זריזות עסקית — אין נהלים כבדים, אפשר לאשר העברה בשיחה — הם בדיוק מה שתוקף מחפש. חשוב להבין: התוקף לא תמיד בחר בך. הרבה מהמתקפות נשלחות באלפי עותקים, ומי שנענה הוא זה שנפגע.
התפלגות הדיווחים למרכז 119 לפי סוג אירוע, 2025 (באחוזים)
מערך הסייבר הלאומי, דוח שנתי 2025 · נכון ל-29/10/2026
גם הצד הישראלי של ההתחזות מוכר: לפי מערך הסייבר, 19.5% מהתחזויות הפישינג ב-2025 היו לכביש 6, 12% לבנקים ולחברות אשראי, 10% לדואר ישראל, כ-3% לרשות המסים ולאל על. במילים אחרות — ההודעה שתגיע לעובד שלך תתחזה למשהו שהוא באמת מקבל בחיים האמיתיים. זה לא מייל מנסיך ניגרי.
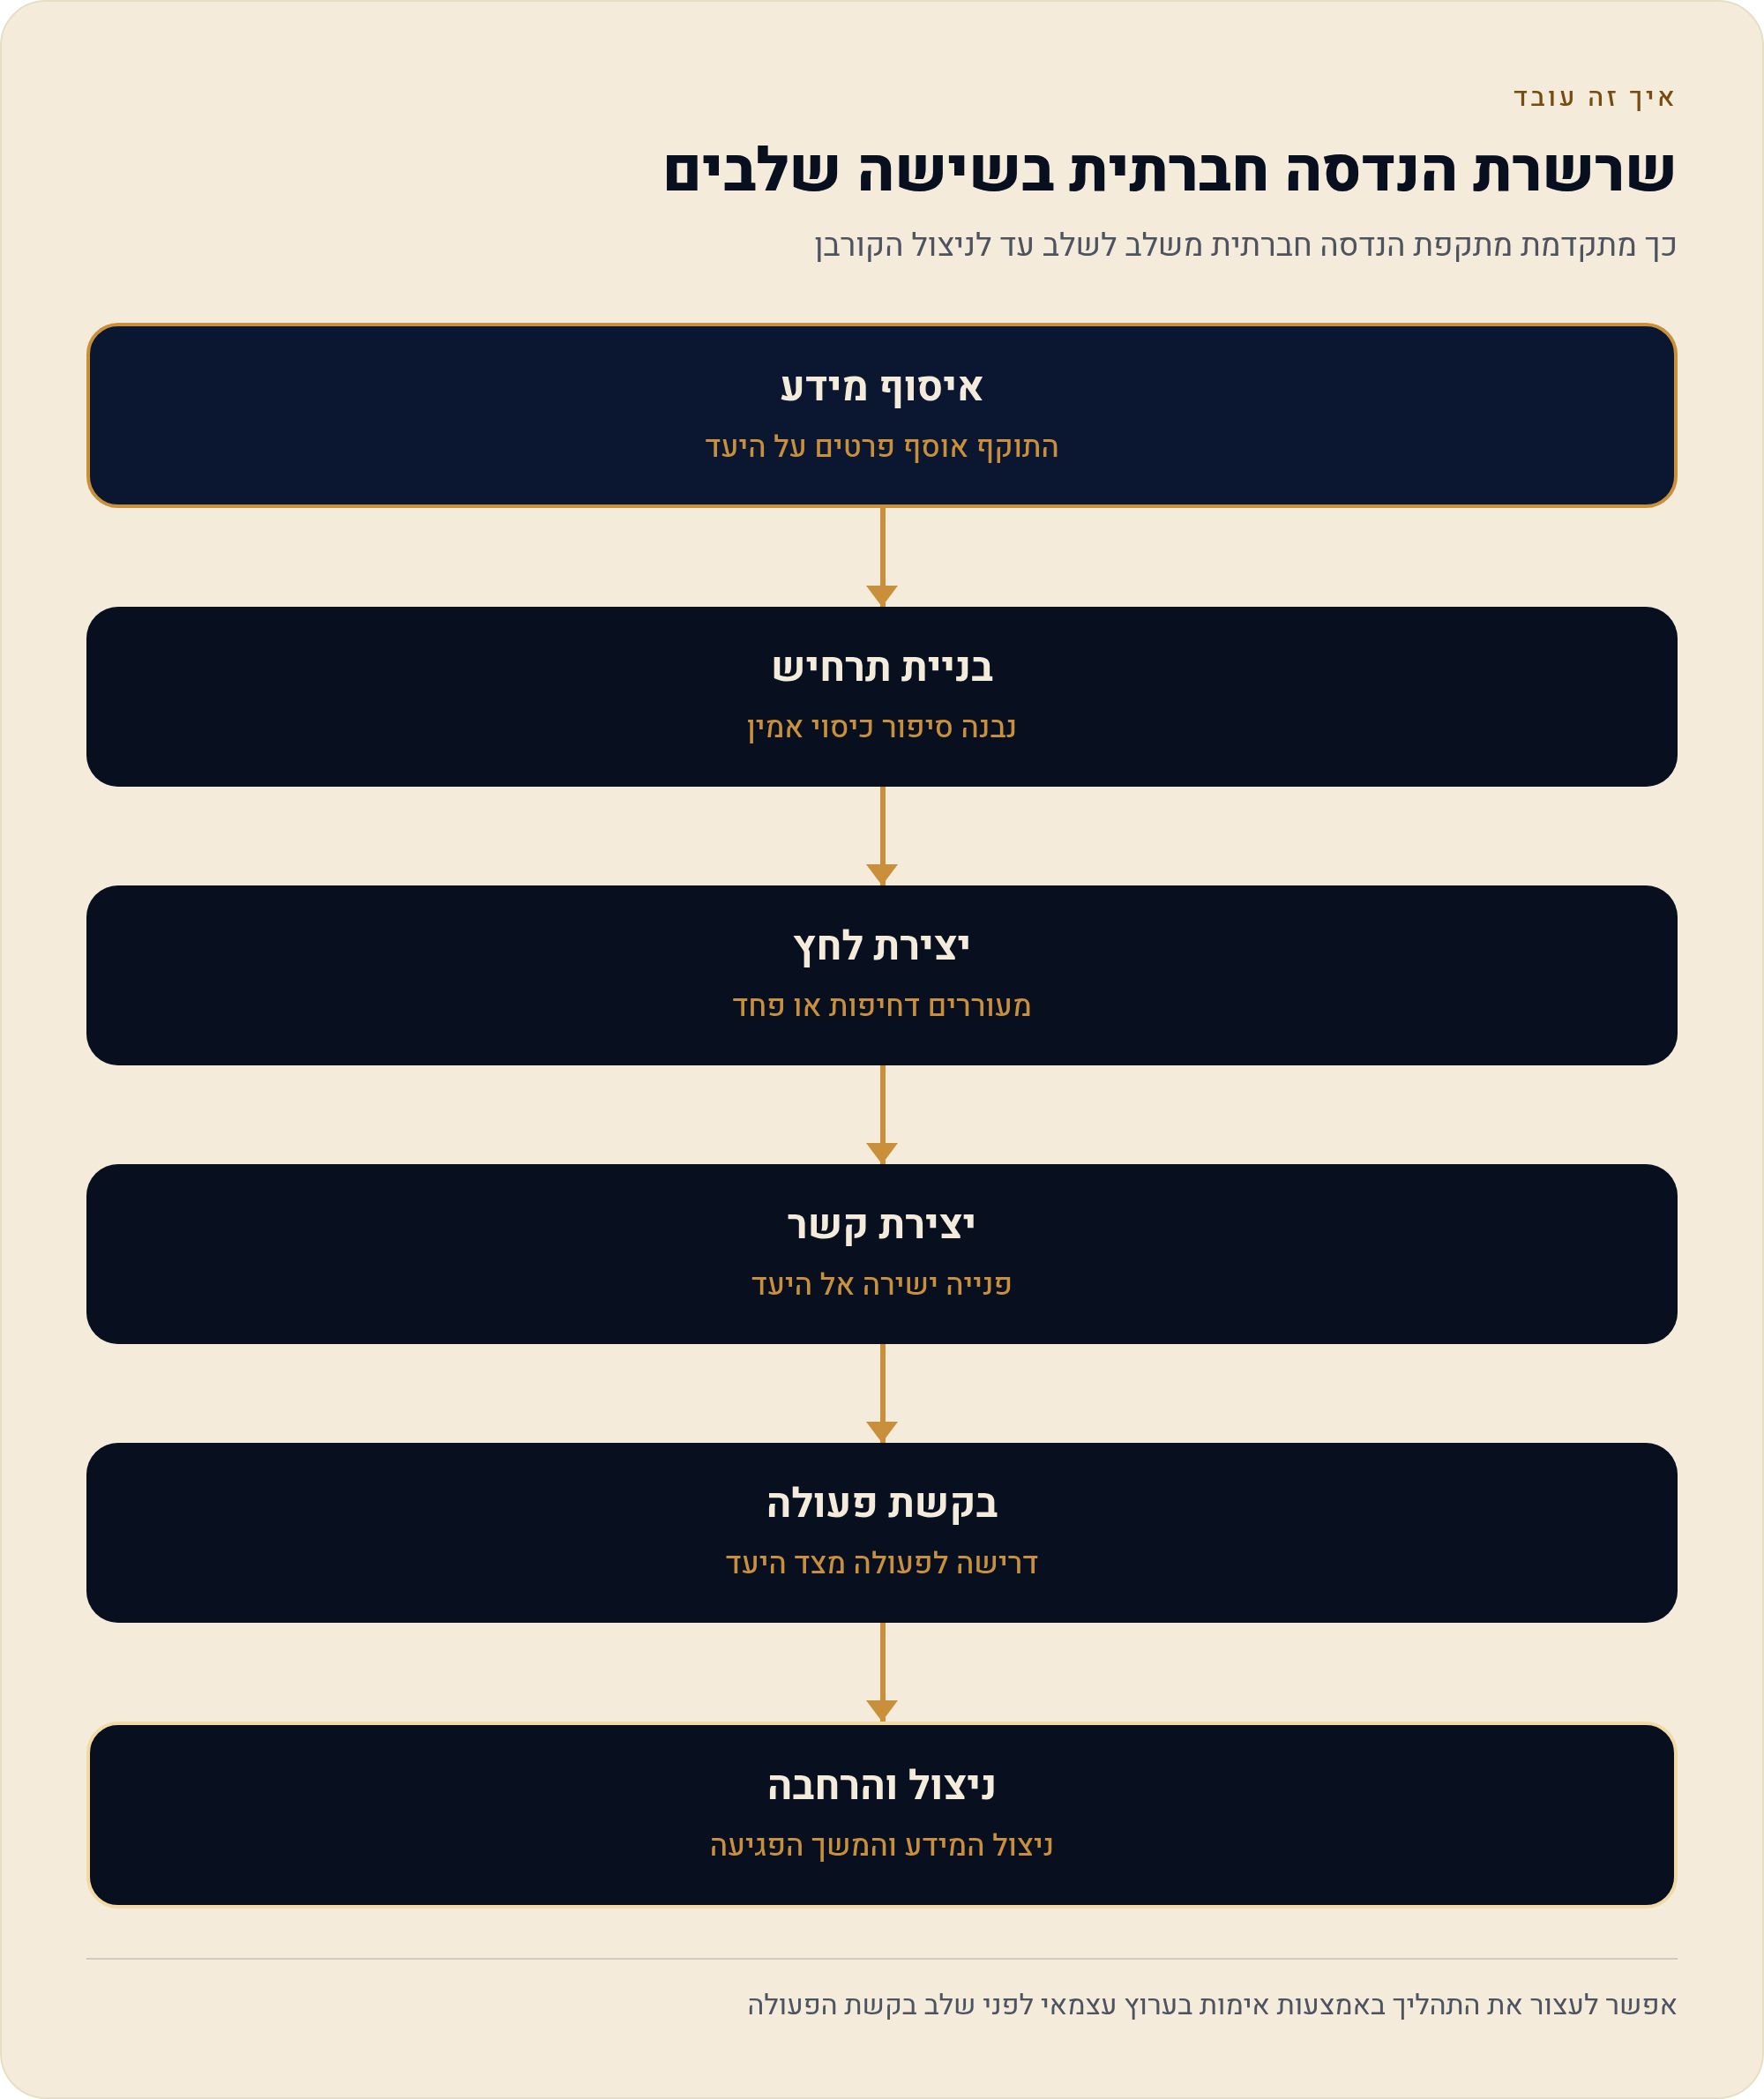
איך זה עובד: שרשרת התקיפה בשישה שלבים
כמעט כל מתקפת הנדסה חברתית, בלי קשר לערוץ, עוברת את אותו רצף. מי שמזהה את הרצף מזהה גם את המתקפה — גם כשהניסוח מושלם וגם כשהלוגו אמיתי.
- איסוף מידע התוקף אוסף שמות, תפקידים וספקים מאתר העסק, מלינקדאין, מחשבוניות שהתגלגלו ומדליפות קודמות. זה השלב שבו הוא לומד שמנהלת הכספים שלך קוראת לעצמה "מנהלת כספים ותפעול".
- בניית התרחיש הוא בוחר כובע: מנכ"ל, ספק, בנק, רשות או תמיכה טכנית. ככל שהכובע מוכר יותר, כך הקורבן שואל פחות.
- יצירת לחץ חוב שייגבה, חבילה שתוחזר, עסקה שתתפוצץ, מנכ"ל שבישיבה ולא יכול לדבר. הדחיפות היא לא קישוט — היא המנוע שמונע בדיקה.
- יצירת קשר מייל, SMS, שיחה או וואטסאפ. התוקף מהמר שתגיב באותו ערוץ שבו פנה אליך, ולא תצא ממנו כדי לאמת.
- בקשת הפעולה לחיצה על קישור, הזנת סיסמה, מסירת קוד חד-פעמי, התקנת תוכנה או העברה בנקאית. זה הרגע שבו המתקפה עוברת מניסיון לנזק.
- ניצול והרחבה אחרי ההצלחה התוקף נכנס לחשבון, משנה סיסמה, ולעיתים פונה מתוך התיבה שלך ללקוחות ולספקים — כי עכשיו הוא זה שיש לו אמון.
ארבעה תרחישים אמיתיים שעסק קטן בישראל פוגש
1. מייל מנכ"ל מזויף
מנהלת החשבונות מקבלת מייל שנראה מהמנכ"ל: "אני בישיבה עם לקוח, צריך להעביר 38,400 ש"ח היום עד 14:00 לספק חדש, אני שולח פרטים. אל תשתפי עדיין את אף אחד, זה עוד לא סגור." שם התצוגה נכון, החתימה נכונה, הסגנון מזכיר את המנכ"ל. מה שלא נכון זו כתובת השולח עצמה — לרוב דומיין דומה באות אחת, או כתובת ג'ימייל פרטית "כי אני בנייד".
שלושה סימנים מופיעים כאן יחד: סמכות, דחיפות וסודיות. בקשה לשמור בסוד היא כמעט תמיד דגל אדום — מנכ"ל אמיתי לא מבקש מעובד להסתיר העברה כספית ממנהל הכספים. נוהל אחד מנטרל את כל התרחיש: כל בקשת תשלום חריגה מאומתת בשיחה טלפונית למספר שכבר שמור במכשיר, גם כשזה מרגיש מיותר ובמיוחד כשכתוב "דחוף".
2. שינוי פרטי בנק לספק
ספק קבוע שולח חשבונית חודשית רגילה — ובסופה שורה: "שימו לב, החלפנו בנק, אנא עדכנו את פרטי החשבון". לעיתים המייל נשלח מתיבה שנפרצה אצל הספק עצמו, כך שהוא אותנטי לחלוטין מבחינה טכנית: הדומיין אמיתי, השרשור אמיתי, אפילו ההיסטוריה של ההתכתבות שם. זה התרחיש שגורם לנזק הכספי הגדול ביותר אצל עסקים קטנים, כי הסכומים הם סכומים שגרתיים ואף אחד לא מתרגש.
מה שמאפיין אותו הוא שהגילוי מאוחר: אתה מגלה חודש אחרי, כשהספק האמיתי מתקשר לשאול למה לא שילמת. הבקרה היחידה שעובדת היא שיחה יוצאת למספר ששמור אצלך מראש — לא למספר שמופיע בחשבונית החדשה, כי גם אותו התוקף ערך.
3. שיחה מ"תמיכה טכנית"
מתקשרים למשרד: "מדובר בספק המחשוב/חברת האשראי/מחלקת הביטחון של הבנק. זיהינו פעילות חריגה אצלכם, אנחנו צריכים לבדוק את התחנה." מבקשים להתקין כלי שליטה מרחוק — שמו של הכלי לרוב לגיטימי לחלוטין ומוכר מהעבודה היומיומית — ואז מבקשים קוד חד-פעמי שהגיע ב-SMS "כדי לאמת שזה באמת אתה".
כאן נמצא הכלל החד ביותר בכל העמוד: קוד חד-פעמי שמגיע אליך נועד לפעולה שאתה יוזם, ואין שום גוף לגיטימי שמבקש אותו בטלפון. ברגע שהתוקף מקבל גם שליטה מרחוק וגם קוד, הוא יושב בתוך החשבון כאילו הוא אתה. בנק ישראל מיפה במפורש את ההתחזות הטלפונית (Vishing) ואת ההשתלטות על מספר הטלפון כמתווי הונאה מרכזיים.
4. SMS על חוב, חבילה או החזר
"נותר חוב בכביש 6, שלם כדי להימנע מהליכי גבייה". "החבילה ממתינה, יש להסדיר דמי משלוח". "אושר לך החזר מרשות המסים". המסרון קצר, הקישור מקוצר, והאתר שבצד השני נראה כמו המקור. ברוב המקרים הוא מבקש פרטי כרטיס אשראי — ואז קוד אישור לעסקה "לאימות".
זה הערוץ שחוצה בין הפרטי לעסקי: הוא מגיע לנייד הפרטי של העובד, שהוא גם המכשיר שבו הוא קורא מיילים של העבודה ומאשר כניסות. ההנחיה הפשוטה: לא נכנסים לשום שירות דרך קישור שהגיע בהודעה. נכנסים לאפליקציה או מקלידים את הכתובת ידנית. מייגע — אבל זה ההרגל שעוצר את רוב המקרים.
| התרחיש | מי היעד בעסק | הסימן המזהה | הבקרה שעוצרת |
|---|---|---|---|
| מייל מנכ"ל מזויף | הנהלת חשבונות | דחיפות + בקשת סודיות | אימות טלפוני למספר שמור |
| שינוי פרטי בנק לספק | מי שמשלם לספקים | שינוי חשבון בתוך חשבונית | שיחה למספר ספק שמור מראש |
| "תמיכה טכנית" בטלפון | כל עובד במשרד | בקשת התקנה + קוד חד-פעמי | ניתוק וחיוג חוזר למוקד הרשמי |
| SMS חוב/חבילה | כל עובד, בנייד הפרטי | קישור מקוצר + תשלום קטן | כניסה עצמאית לאתר או לאפליקציה |
תוכנית מודעות שנתית: תדירות, אורך ומדד הצלחה
הדרכת אבטחת מידע נכשלת כמעט תמיד מאותה סיבה: היא מתקיימת פעם בשנה, נמשכת שעה וחצי, ומסתיימת בשקופית "אל תלחצו על קישורים חשודים". אף אחד לא לוחץ על קישורים שהוא יודע שהם חשודים. הערך נוצר כשהנושא חוזר במחזוריות קצרה ובמינון קטן, עד שהוא הופך לרפלקס.
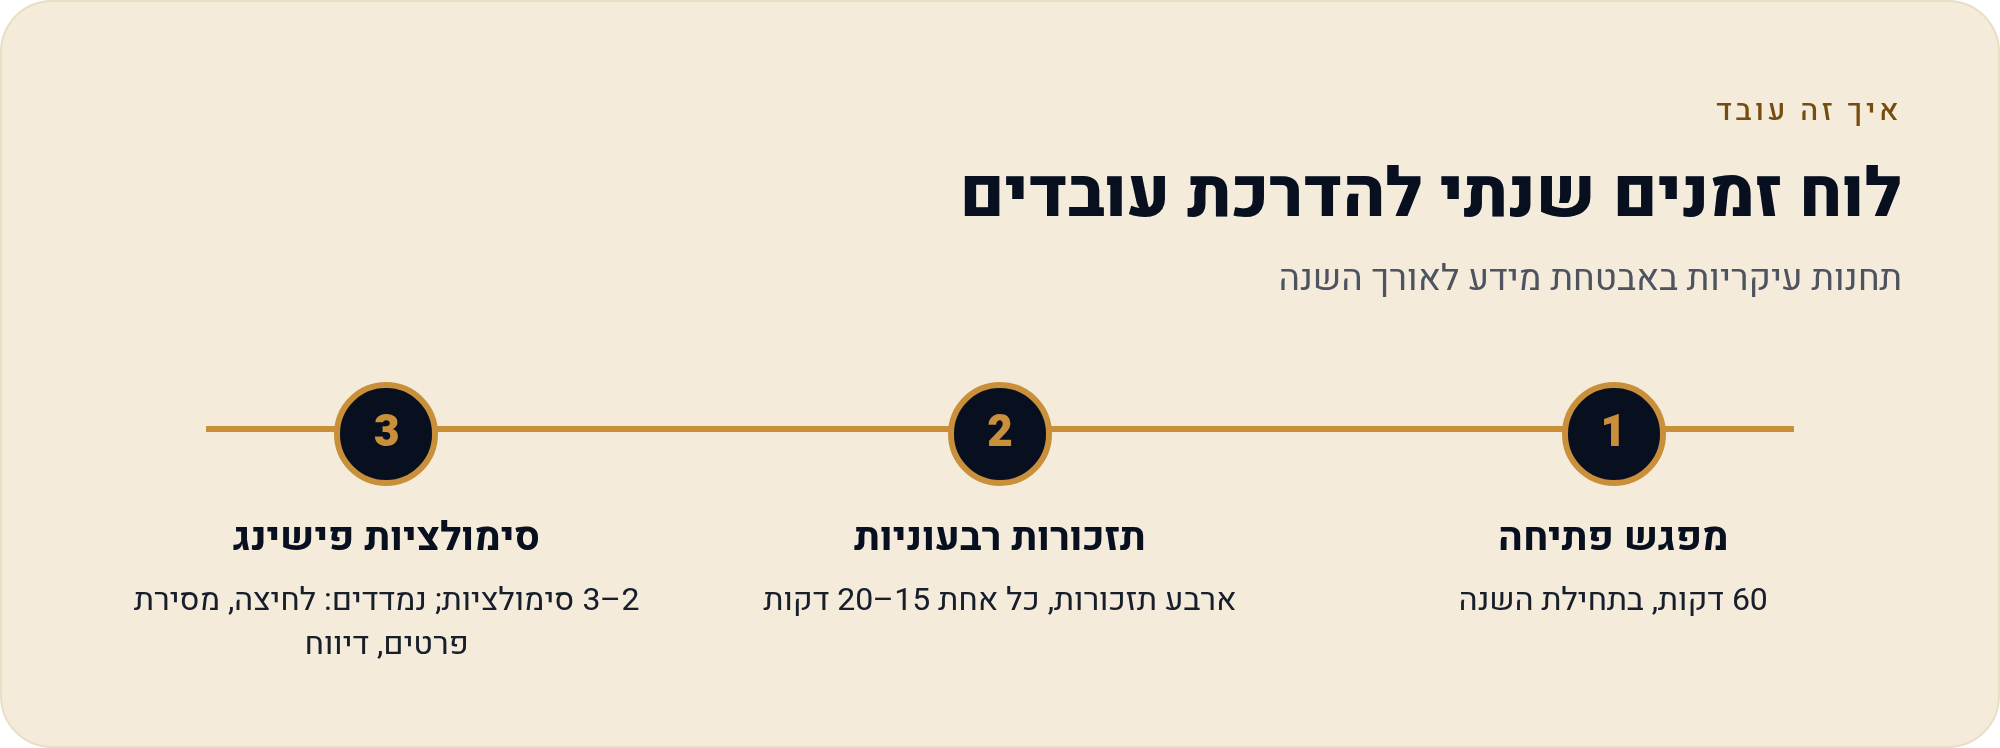
המבנה שעובד לעסק קטן הוא מפגש פתיחה אחד בשנה, ואחריו מפגשי תזכורת קצרים אחת לרבעון. להלן שלד שאפשר ליישם בלי יועץ חיצוני ובלי מערכת ייעודית:
- 60 דקות מפגש פתיחה שנתי לכל העובדים: ארבעת התרחישים, כלל האימות, ולמי מדווחים בעסק.
- 4 מפגשים תזכורת רבעונית של 15–20 דקות — מקרה אחד אמיתי, שתי מסקנות, סוף.
- 2–3 סימולציות בשנה: משלוח הודעת פישינג מבוקרת לעובדים ובדיקה מי לחץ ומי דיווח.
- 30 דקות חפיפה ייעודית לכל עובד חדש בשבוע הראשון, לפני שהוא מקבל גישה למערכות.
סימולציית פישינג — איך עושים את זה בלי לשרוף את הצוות
סימולציה היא הודעה מזויפת שאתה שולח לעובדים שלך בעצמך, כדי למדוד מה קורה בפועל. היא עובדת רק אם ברור מראש שמטרתה למדוד את הארגון ולא את העובד. ההודעה צריכה להיות ריאלית — מסרון על חוב או מייל מספק — ולא מלכודת מתוחכמת שגם מומחה היה נופל בה.
אחרי המשלוח מודדים שלושה דברים: אחוז הלוחצים, אחוז מי שמסר פרטים, ואחוז מי שדיווח. המדד החשוב ביותר הוא דווקא אחוז הדיווח, לא אחוז הלחיצה — כי בעסק שבו מדווחים מהר, גם לחיצה מסתיימת באירוע קטן. יעד סביר שאפשר להציב לעצמך: שיעור הלחיצה יורד בין סבב לסבב, ושיעור הדיווח עולה. אל תפרסם שמות ואל תקשור תוצאה להערכת עובד — ברגע שעובד חושש להיענש, הוא יפסיק לדווח, וזו בדיוק התוצאה ההפוכה.
מה מלמדים בפועל
- לא מוסרים קוד חד-פעמי לאף אחד, בשום ערוץ, בשום תירוץ.
- לא נכנסים לבנק, למייל או למערכת דרך קישור שהגיע בהודעה.
- כל שינוי בפרטי תשלום של ספק מאומת בשיחה למספר שמור מראש.
- בקשה חריגה של מנהל מאומתת בערוץ שני, גם אם כתוב "דחוף" ו"בסוד".
- מדווחים מיד גם כשטעינו — ובעסק הזה לא נענשים על דיווח.
- תוכנת שליטה מרחוק מותקנת רק מול ספק IT שאנחנו פנינו אליו.
קרה אירוע: צ'ק-ליסט 72 השעות הראשונות
בשעות הראשונות אחרי אירוע אבטחה שתי טעויות חוזרות: לעשות הכול בבת אחת, או לחכות שהעניין "יתבהר". שתיהן יקרות. הסדר שלהלן נבנה לפי עקרון אחד — קודם עוצרים את הדימום, אחר כך מבינים, ורק אז מודיעים.
0–4 שעות: עצירה ושימור
- מנתקים מהרשת, לא מכבים מנתקים את המחשב הפגוע מהאינטרנט ומהרשת הפנימית, אבל לא מכבים אותו — כיבוי עלול למחוק מידע שיעזור להבין מה קרה.
- חוסמים את החשבון מאפסים סיסמאות ממכשיר נקי, מנתקים מפגשים פעילים, ומפעילים אימות רב-שלבי אם עוד לא היה.
- עוצרים כסף אם בוצעה העברה או נמסרו פרטי כרטיס — מתקשרים מיד למוקד ההונאות של הבנק או חברת האשראי. בנק ישראל מחייב את התאגידים הבנקאיים ואת חברות כרטיסי האשראי להפעיל מוקד אנושי מקצועי לדיווח על חשש להונאה 24 שעות ביממה, 7 ימים בשבוע.
- פותחים יומן אירוע מסמך אחד, לפי שעות: מה קרה, מי גילה, מה עשינו, מי יודע. זה הבסיס לכל שיחה עתידית עם מבטח, רגולטור או עורך דין.
4–24 שעות: הבנה ודיווח
- מדווחים ל-119 מרכז הדיווח הארצי לאירועי סייבר של מערך הסייבר הלאומי פועל 24/7. מצרפים תאריך ושעה, צילומי מסך, כתובות קישור והודעת המקור. הדיווח נותן מענה מקצועי ראשוני — והוא לא מחליף תלונה במשטרה ולא חובת דיווח לרגולטור.
- מגייסים את ספק ה-IT שיבדוק היקף: האם נפתחו כללי העברה אוטומטיים בתיבה, האם נוספו הרשאות צד שלישי, האם יש גישה למערכות נוספות.
- בודקים חשיפת מידע אישי אם נחשף מידע של לקוחות — בודקים מול יועץ משפטי אם חלה חובת דיווח לרשות להגנת הפרטיות לפי תקנות הגנת הפרטיות (אבטחת מידע).
- מודיעים למבטח אם יש פוליסת סייבר — פנייה מוקדמת, לפני שמזמינים חוקר או משלמים למישהו. פוליסות רבות מתנות כיסוי באישור מראש של ספקי טיפול.
24–72 שעות: לקוחות, ספקים והתאוששות
- מודיעים ללקוחות ולספקים הודעה עניינית: מה קרה, איזה מידע עשוי להיות מעורב, מה אנחנו עושים, ומה מומלץ להם לעשות. בפרט — אזהרה שלא להיענות להודעות שמגיעות "בשמנו" בימים הקרובים.
- סוגרים את הפרצה החלפת סיסמאות רוחבית, ביטול הרשאות מיותרות, עדכון הגדרות התיבה, ובדיקה אם הכתובת ששימשה להתחזות נחסמה.
- משחזרים שחזור מגיבוי שנבדק שהוא נקי, ולא מגיבוי שנוצר אחרי מועד החדירה.
- מתחקרים חצי שעה, בתוך שבוע: איזו בקרה הייתה חסרה, מה מוסיפים לנוהל, ומה נכנס להדרכה הקרובה.
מה לא לעשות: חמש טעויות שמכפילות את הנזק
- לא למחוק ראיות. לא מוחקים את המייל המתחזה, לא מנקים את התיבה, לא מאתחלים את המחשב ולא "מסדרים" את הלוגים. אלה בדיוק החומרים שמאפשרים להבין מה נגנב — וגם מה שמבטח או חוקר יבקשו לראות.
- לא לשלם כופר בלי ייעוץ. תשלום אינו מבטיח שחזור, לא מבטיח שהמידע לא יפורסם, ועלול לגרור חשיפה משפטית. לפני כל שיקול תשלום — פנייה ל-119, ליועץ משפטי ולמבטח. ההחלטה הזו לא מתקבלת בלילה, לבד, מול טיימר שרץ על המסך.
- לא להודיע ללקוחות לפני שיודעים מה קרה. הודעה מוקדמת ושגויה גוררת הודעת תיקון, ואז אתה מתמודד עם שתי בעיות. עדיף להודיע מעט מאוחר יותר ונכון.
- לא לנהל את האירוע בערוץ שאולי פרוץ. אם התיבה הארגונית נפגעה — לא מתכתבים עליה. עוברים לערוץ חלופי מוסכם מראש.
- לא להאשים את העובד שדיווח. זו הדרך הבטוחה להבטיח שהאירוע הבא יתגלה שבועיים מאוחר יותר, כשהנזק כבר שולש.
מי עושה מה: טבלת תפקידים לשעת אירוע
בעסק של שמונה עובדים אין "צוות תגובה לאירועי סייבר", ולא צריך. צריך רק שיהיה כתוב מראש, על דף אחד, מי מחליט, מי מדבר ומי מבצע — כולל מספרי טלפון ושם ממלא מקום. בעסק קטן אדם אחד ימלא לרוב שני תפקידים, וזה בסדר גמור כל עוד זה הוחלט לפני האירוע ולא במהלכו.
| תפקיד | מי זה בפועל | האחריות בשעת אירוע | מה אסור לו לעשות |
|---|---|---|---|
| מקבל ההחלטות | הבעלים או המנכ"ל | מחליט על עצירת פעילות, על פנייה למשטרה ועל כל שיקול תשלום | לא מתעסק בעצמו בטיפול הטכני |
| מתאם האירוע | מנהל משרד או סמנכ"ל תפעול | מנהל את יומן האירוע, מרכז את הפניות ושומר על סדר | לא מאשר הוצאות או הודעות פומביות |
| מול ספק טכני | איש IT פנימי או ספק חיצוני | בידוד מחשבים, שימור לוגים, בדיקת היקף החדירה ושחזור | לא מוחק ולא מאתחל בלי אישור המתאם |
| מול לקוחות וספקים | מנהל לקוחות או שיווק | מנסח ושולח הודעה אחידה, עונה לפניות חוזרות | לא מוסר פרטים טכניים שטרם אומתו |
| מול בנק ואשראי | מנהל כספים או הנהלת חשבונות | פנייה למוקד ההונאות 24/7, חסימת כרטיסים, בקשת עצירת העברה | לא מאשר העברות נוספות עד סוף האירוע |
| מול רגולטור וביטוח | יועץ משפטי חיצוני | בוחן חובת דיווח, מתאם מול המבטח ומול הרשות להגנת הפרטיות | לא נותן התחייבויות ללקוחות בלי עובדות מאומתות |
הדף הזה צריך להיות זמין גם כשאין גישה למערכות — כלומר מודפס או במכשיר נפרד. אירוע שבו צריך את רשימת הטלפונים שנמצאת בתיבה שנפרצה הוא אירוע שמתחיל רע.
תוכן עניינים: כל עמודי הסדרה
העמוד הזה עוסק בגורם האנושי בלבד. שלושה נושאים משיקים מטופלים בנפרד, ולא כאן: מה באמת צריך לקנות מבחינת אבטחת מידע לעסק קטן ובינוני וכמה זה עולה; מה בודקים בפוליסת ביטוח סייבר לפני החתימה; ומה מחייבים חוק הגנת הפרטיות, התקנות ותקן ISO 27001 עסק בישראל. ההפרדה מכוונת — כלי הגנה, פוליסה ורגולציה הם שלוש החלטות שונות, וערבוב שלהן הוא הדרך הקלה ביותר לקנות משהו שלא פותר את הבעיה.
מקורות
- מערך הסייבר הלאומי — דיווח על אירוע סייבר, מרכז 119 (gov.il). נכון ל-29/10/2026.
- בנק ישראל — מוקדים בנקאיים לדיווח על חשש להונאה, פעילים 24/7. נכון ל-29/10/2026.
- בנק ישראל — מתווי הונאה: Phishing, Smishing, Vishing ו-SIM Swap. נכון ל-29/10/2026.
- משרד מבקר המדינה — היערכות המדינה לאירועי סייבר. נכון ל-29/10/2026.
- מערך הסייבר הלאומי — הדו"ח השנתי לשנת 2025 (26,498 דיווחים למרכז 119, עלייה של 55%, פילוח ההתחזויות). נכון ל-29/10/2026.