קחו לדוגמה משרד הנהלת חשבונות ברמת גן עם 40 עובדים. דרך המחשבים שלו עוברים כל יום תיקי לקוחות, תלושי שכר וצילומי תעודות זהות. הם יוצאים במייל, נשמרים בכונני USB, ובזמן האחרון מודבקים גם לחלונות צ׳אט של כלי-AI. מנהל ה-IT של המשרד, שהוא לפעמים גם מי שמחליף טונר, שמע על Teramind ונשאר עם שלוש שאלות. המדריך הזה בנוי סביבן. הראשונה: האם כלי כזה מתאים לעסק בגודל שלך, או שהוא נועד לתאגידים. השנייה: מה מותר לך ומה צריך לעשות מול העובדים לפני שמתקינים משהו על המחשב שלהם. השלישית: מאיפה מתחילים בלי לקנות יותר ממה שצריך.
זה עמוד-העוגן של סדרה בת 16 מדריכים ממוקדים. כאן תמצא את התמונה המלאה: מה הכלי עושה, איך המנגנון עובד ובאילו שלבים נדרשת החלטה שלך, ומתי Teramind הוא פשוט התשובה הלא נכונה. כל נושא כאן נפתח לעומק בעמוד ייעודי משלו.
בקצרה
- מה זה: כלי להגנה על מידע מבפנים. סוכן במחשב העובד רושם פעילות, כללים מסמנים מה חשוד, והמערכת מתריעה, מזהירה או חוסמת לפי מה שהגדרת.
- שלוש שכבות: Starter נותנת נראות, UAM מוסיפה חקירה וכללים, ו-DLP מוסיפה מניעת דליפה. רוב השאלות על USB, ענן ו-AI דורשות את DLP.
- שקיפות: ההתקנה לבדה לא הופכת את הניטור לתקין. תכלית, מידתיות ויידוע העובדים הן החלטות שלך, לא של התוכנה.
- תקנה 10: בענן, ברירת המחדל שומרת את נתוני הפעילות 18 חודשים, והדרישה היא 24.
- איך מתחילים: פיילוט קטן במצב התראה בלבד, לא חסימה גורפת ביום הראשון.
לפני הכול: למי המדריך הזה — ולמי לא
המדריך נכתב למנהל IT, למנהל אבטחת מידע או לבעל עסק שאחראי על מידע של לקוחות ועובדים, בלי צוות אבטחה גדול ובלי ניסיון קודם בכלי ניטור. אם אתה ממוקם בין 20 ל-500 עובדים מול מחשב, אתה בדיוק באזור שבו המידע הרגיש כבר מפוזר על עשרות תחנות, ועדיין אין לך מרכז אבטחה שעוקב אחריו.
מבחינת רישוי, Teramind לא נעול בפני עסקים קטנים: לפי תיעוד הרישוי של היצרן, המינימום הוא 5 מושבים. המגבלה האמיתית היא לא גודל העסק, אלא מי יקרא את ההתראות. כלי שמתריע לתוך חלל ריק לא מגן על כלום. הוא רק יוצר מאגר נוסף של מידע רגיש שצריך לשמור עליו.
מערכת שמזהה תוכן רגיש, כמו מספר כרטיס אשראי, מפתח גישה למערכת או מסמך מסווג, ומונעת את העברתו ליעד לא מורשה: כונן חיצוני, אתר ענן אישי, צ׳אט או כלי-AI.
מתי Teramind גדול מדי, או פשוט לא הכלי הנכון
הסעיף הזה לא מופיע בעמודי השיווק, ולכן הוא בא כאן מוקדם. בכל אחד מהמצבים הבאים כדאי לעצור לפני שקונים:
Microsoft Purview משלב סיווג מידע, DLP, ניהול סיכון פנימי ו-Audit בתוך הסביבה שכבר קיימת אצלך, כולל הגנות על שיתוף מידע עם אתרי AI מתחנות Windows.
שווה לבדוק קודם את מה שכבר כלול ברישוי שלך.
Insightful ממוקד בזמן, בפרויקטים ובצילומי מסך. אם אין לך בעיית דליפה, תשלם ב-Teramind על יכולות חקירה וחסימה שלא תפעיל.
כלי לניהול זמן פשוט יותר יספיק.
בלי בעל תפקיד שעובר על האירועים, תקבל רק תחושת ביטחון ותיק מלא בהקלטות של עובדים.
קודם תמנה אחראי, ורק אחר כך תבחר כלי.
Teramind רואה את התחנה ולא תמיד את הרשומה במסד הנתונים. ייתכן שהלוגים שאתה צריך נמצאים בכלל במערכת העסקית עצמה.
קודם תמפה את הלוגים הקיימים, ורק אחר כך תבחר חבילה.
כשנדרשת אכיפה על endpoint, מייל, web, ענן ונתונים במנוחה בהיקף ארגוני, Forcepoint בנוי לזה, אבל הוא מורכב ויקר יותר להטמעה.
ההשוואה המלאה נמצאת בעמוד החלופות.
מה הכלי עושה: Teramind בשלוש שכבות
לפי תיעוד הארכיטקטורה של היצרן, Teramind בנוי משלושה חלקים. הראשון הוא סוכן (Agent) שמותקן במחשב העובד וזמין ל-Windows, ל-macOS ול-Linux. השני הוא שרת שאוסף את המידע. השלישי הוא קונסולת ניהול בדפדפן, ובה מסכי Dashboards, כללים, הקלטות וייצוא ראיות. את השרת אפשר להפעיל בשלוש דרכים:
- Teramind Cloud: שירות מנוהל שמאוחסן לפי התיעוד ב-Oracle Cloud Infrastructure. הקמה בסיסית אורכת בדרך כלל 10 עד 30 דקות. מתאים לפיילוט ולעסק בלי צוות תשתיות.
- Private Cloud: פריסה בסביבת AWS או Azure שלך. נותנת יותר שליטה תשתיתית, אבל המידע עדיין יושב אצל ספק ענן.
- On-Premises: מכונה וירטואלית מבוססת Linux בתוך הרשת שלך. הקמה בסיסית אורכת בדרך כלל כשעה, לפני תכנון המדיניות. נותנת שליטה מלאה בשמירה ובמחיקה, אבל אתה אחראי על האחסון, הגיבוי וההקשחה.
המנגנון: ארבעה שלבים, ובכל אחד החלטה שלך
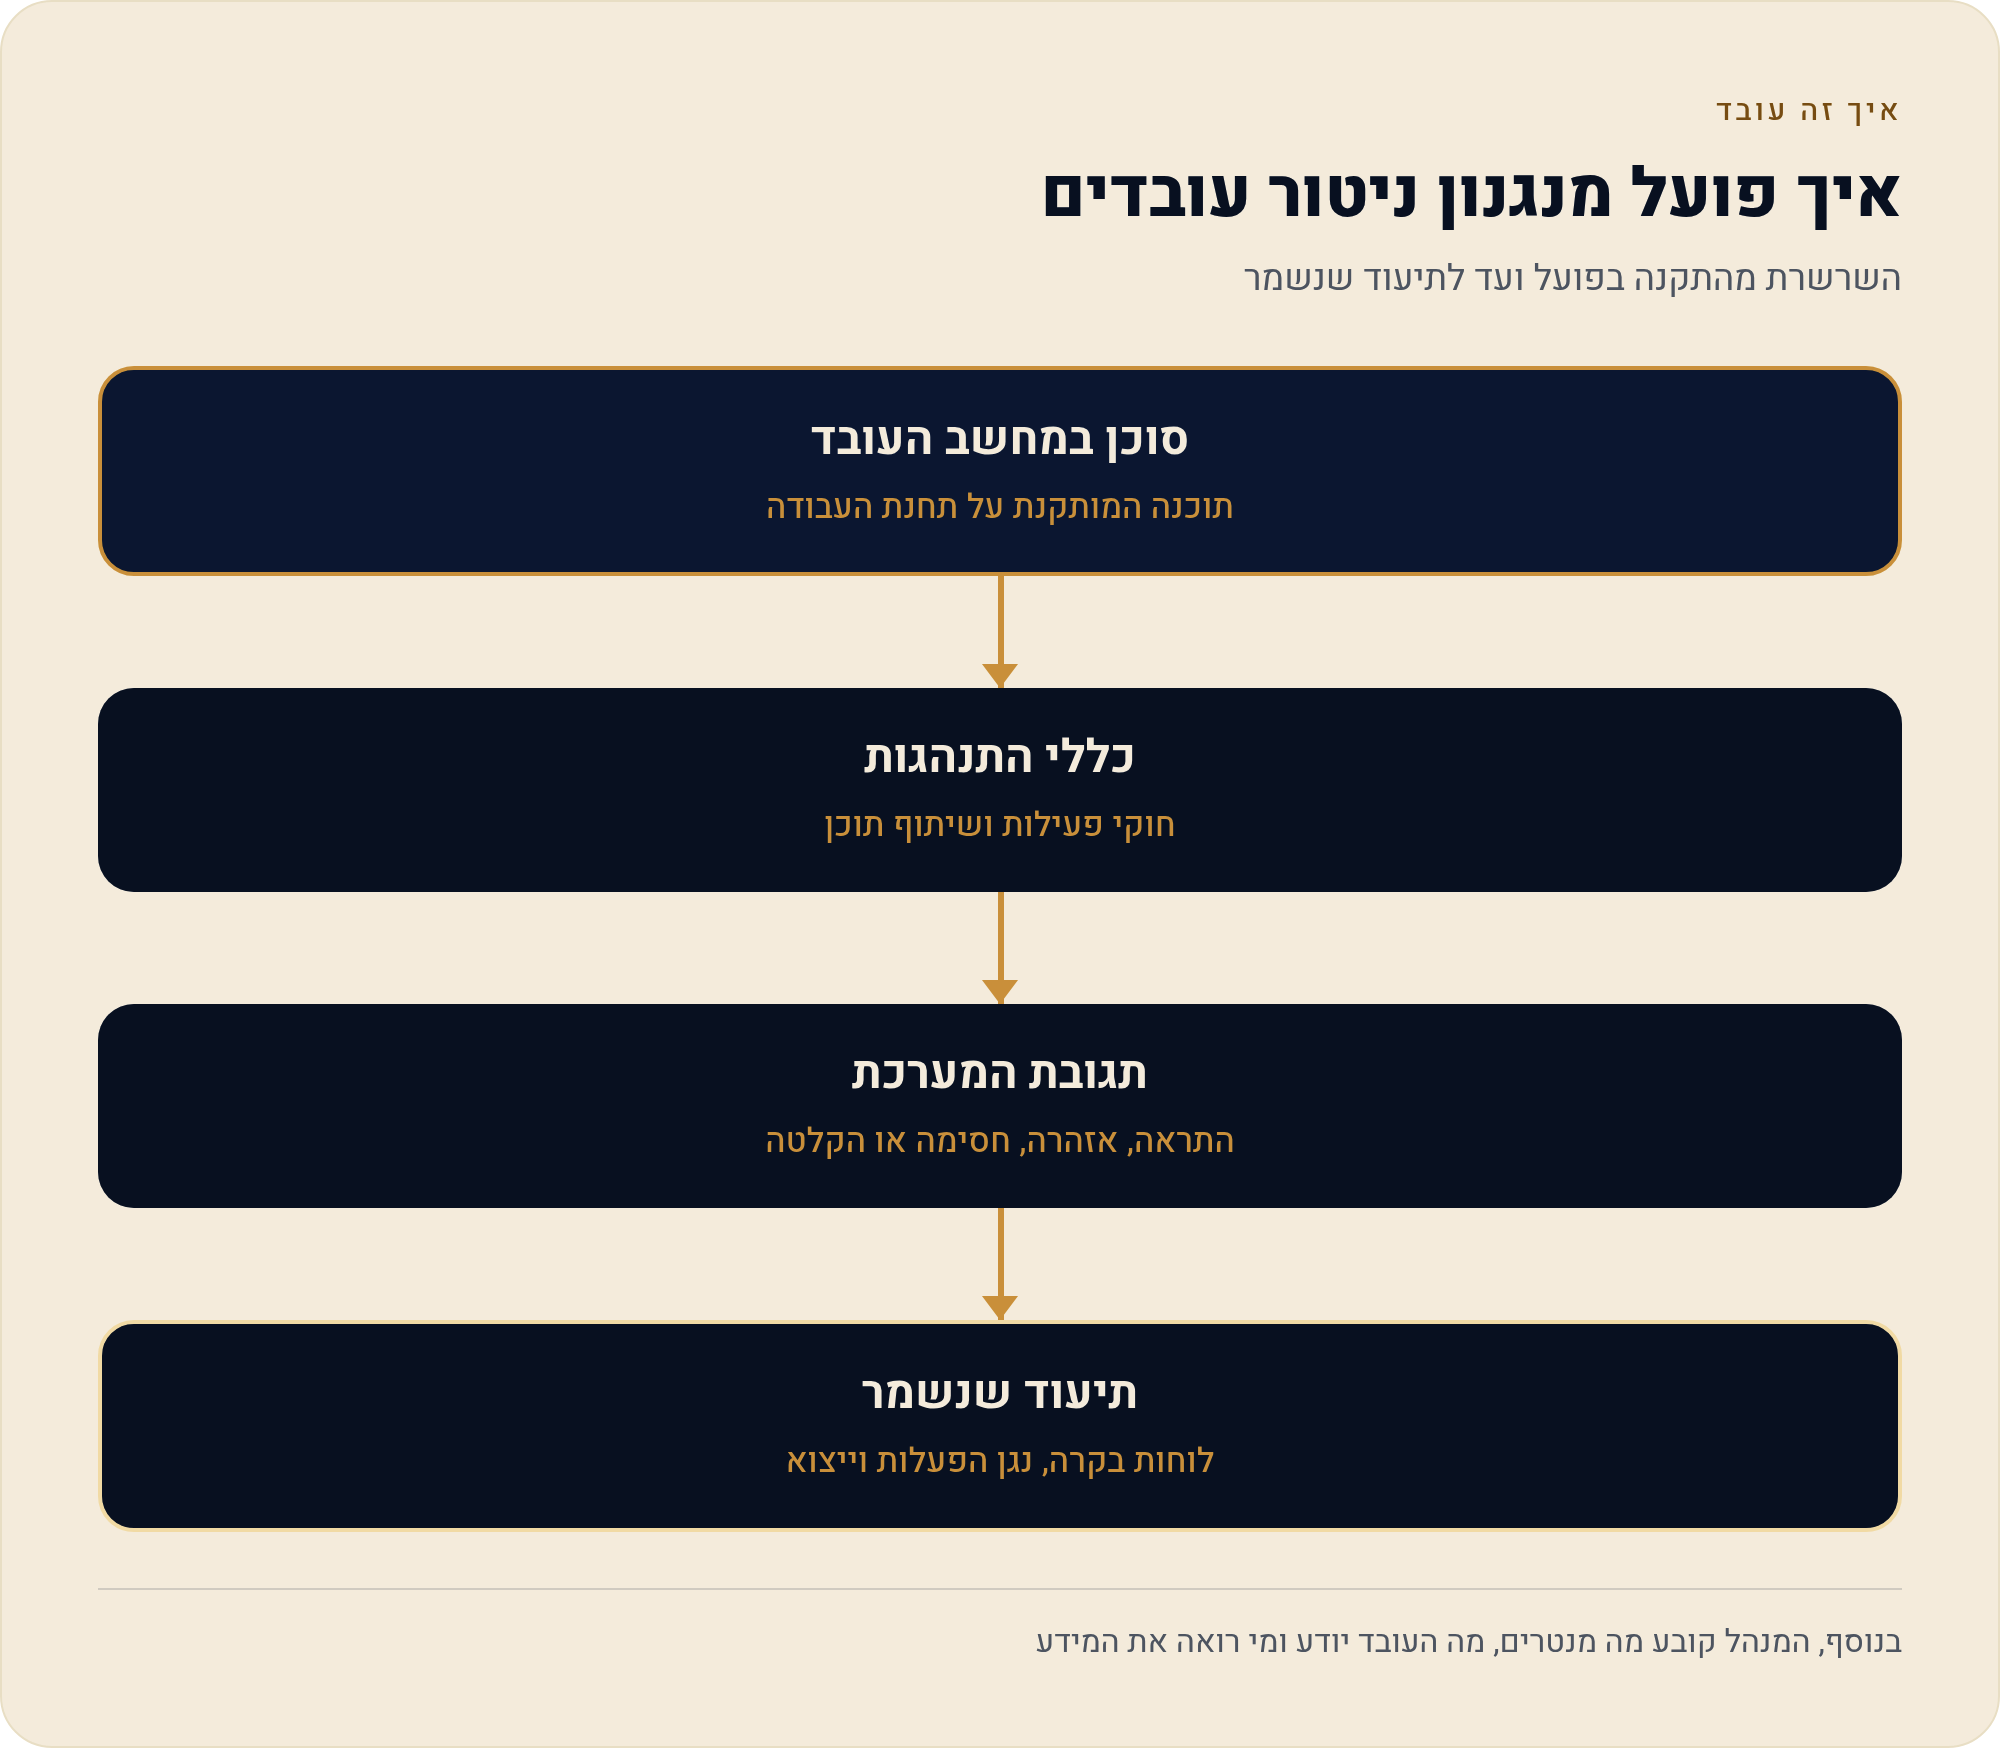
- הסוכן אוסף הוא רושם רק את ערוצי הניטור שהפעלת ב-Monitoring Profiles: אתרים, קבצים, מסך, הדפסה, שימוש ב-AI ועוד, עד 20 ערוצים. הפרופיל קובע גם את מי מנטרים ובאילו שעות. הכיסוי שונה בין מערכות הפעלה: ב-Mac, למשל, ניטור קבצים מוגבל בעיקר לתיקיית Users, לכוננים חיצוניים ולהעלאות ענן נתמכות.
- הכללים בודקים ב-Behavior Policies יש שני סוגי כללים. Activity Rule בודק פעולה, כמו כניסה לאתר אסור, חיבור USB או העלאה לענן. Content Sharing Rule בודק תוכן, כמו מילות מפתח, ביטוי Regex, מספר כרטיס או מפתח API, ודורש חבילת DLP ומעלה.
- המערכת מגיבה לפי ההגדרה שבחרת לכל כלל: Notify, Warn, Block, Lock User או Record Video. חסימה (Block) יכולה לעצור העלאת קובץ לאתר לפני שהוא נשלח, ואפשר לצרף אליה Notify. יש תגובות שלא עובדות יחד, למשל Block ו-Lock User.
- התיעוד נשמר האירועים מתרכזים ב-Dashboards וב-Insights. ה-Session Player משחזר את מה שקרה במסך לפני האירוע ואחריו, וממנו אפשר לייצא קטע לחקירה.
לאורך כל השרשרת יש שלוש החלטות שאף ספק לא יקבל במקומך:
- מה מנטרים: אילו ערוצים, אצל אילו עובדים ובאילו שעות.
- מה העובד יודע: האם הסוכן גלוי או נסתר, ומה כתוב במדיניות שהוא קיבל.
- מי רואה: ב-Access Control קובעים איזה מנהל צופה באילו נתונים ובאילו הקלטות, ומי רשאי לייצא אותם.
שלוש החבילות כשלוש שכבות
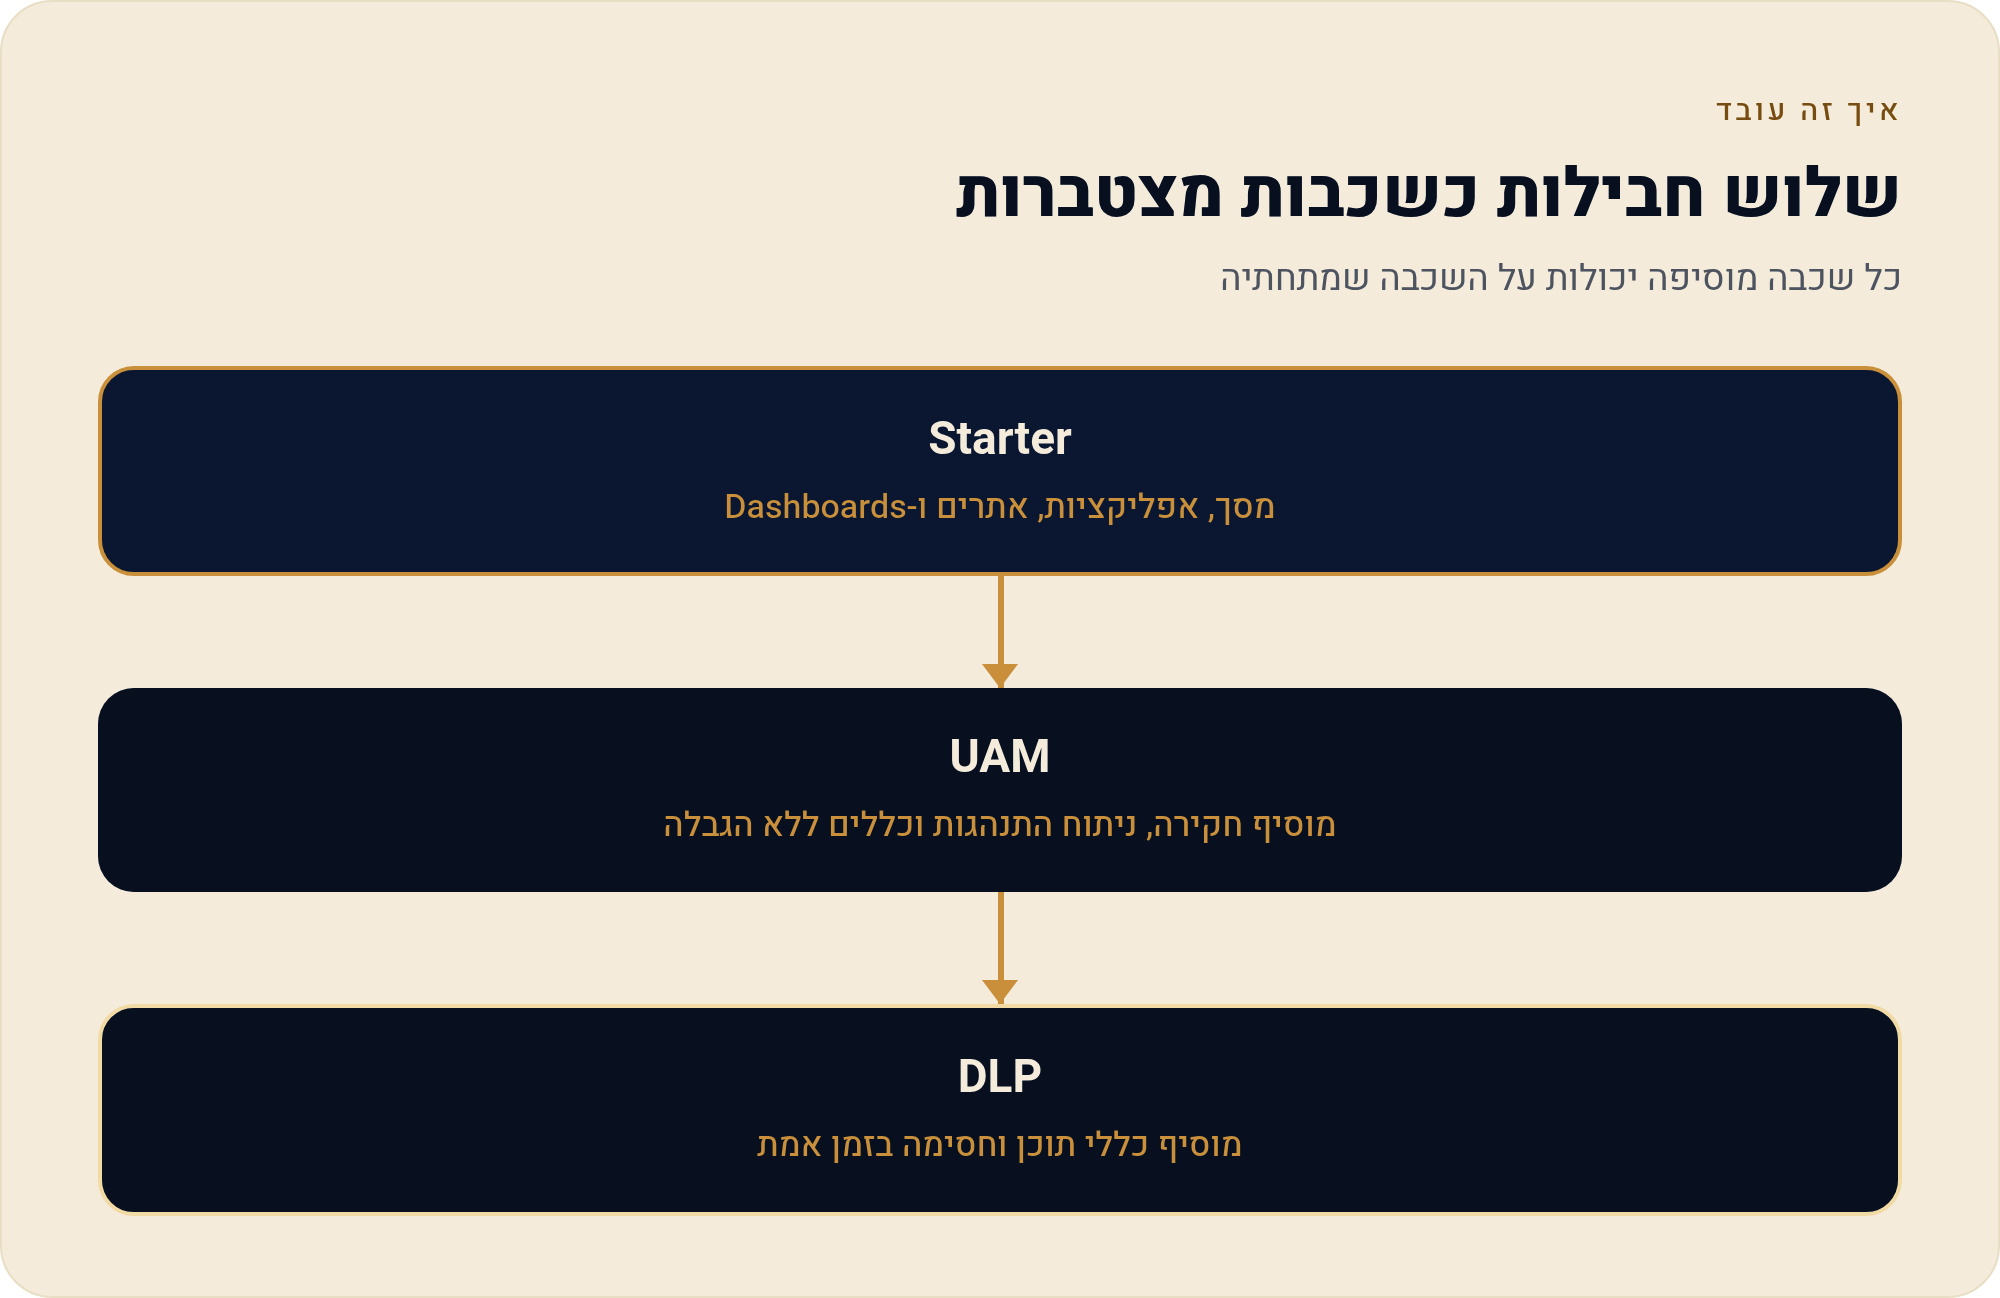
Teramind נמכר בארבע חבילות. שלוש מהן בנויות זו על גבי זו. Starter נותנת נראות: מסך, פעילות בסיסית, אפליקציות, אתרים ומסכי Dashboards. UAM (ניטור פעילות משתמשים) מוסיפה תיעוד פעילות מלא, ניתוח התנהגות, חקירה וכללי התנהגות ללא הגבלה. DLP מוסיפה את כללי התוכן ואת החסימה בזמן אמת. Enterprise מגיעה בהצעת מחיר, ומוסיפה בין היתר OCR ופענוח מתקדם לארגונים מורכבים.
המחירים הם בדולרים, בחיוב שנתי ולמושב לחודש. הם נבדקו ב-30.10.2026, והמחיר והפיצ׳רים מתעדכנים באתר הרשמי. בפריסת On-Premises או Private Cloud נוסף רישיון שרת שעלותו שווה ל-30 רישיונות משתמש. את המע״מ, שער ההמרה ועלות שותף מקומי בדוק ביום הרכישה ומול רואה החשבון.
Shadow AI: למה זה פתאום בראש הרשימה
שימוש של עובדים בכלי-AI שהארגון לא אישר, כמו הדבקת טבלת לקוחות לצ׳אט כדי ״לסדר אותה מהר״. אין כאן כוונה רעה, אבל המידע יוצא מהעסק בלי שאיש החליט על כך.
בחבילות המתאימות, הדשבורד AI Usage Control מרכז שימוש בכלי-AI, שיחות, רמת סיכון וסוכני AI אוטונומיים. לפי התיעוד, הכלים הנתמכים, בהתאם למערכת ההפעלה ולגרסה, הם ChatGPT בדפדפן, Gemini, Google AI Mode, Claude ו-Copilot. אפשר לזהות בהם גם את הטקסט שהודבק וגם קבצים שהועלו. הצעד הנכון הראשון הוא לראות, לא לחסום. חסימה גורפת של AI רק תשלח את העובדים לטלפון הפרטי.
שקיפות מול העובדים: ההחלטה שלך, לא של הכלי
לפי תיעוד סוגי הסוכן, Teramind מציע שלושה מצבים:
- Revealed העובד רואה את הסוכן ויכול להתחיל ולהפסיק את הניטור בעצמו. מתאים למחשב אישי (BYOD) ולקבלנים.
- Standard אחרי ההתקנה הוא פועל כמו Stealth, אבל בזמן ההתקנה מוצג אישור חובה. זה הסוג שזמין ב-Cloud Trial, ואי אפשר להפיץ אותו מרחוק.
- Stealth פועל ברקע ומתחיל לעבוד עם הכניסה למחשב. בישראל זו האפשרות עם הסיכון המשפטי הגבוה ביותר.
הבעלות על המחשב לא נותנת לך ״היתר אוטומטי״ לנטר. העבודה הנכונה היא תכלית מוגדרת, ניטור מידתי, יידוע העובדים, הגבלת שעות והרשאות, ומדיניות שמירה ומחיקה. מדריך הפרטיות של היצרן עצמו ממליץ להשאיר את רישום ההקשות (Keystrokes) כבוי אצל רוב העובדים ולהגביל את הניטור לשעות העבודה. אפשר גם להחשיך בהקלטה חלונות של אתרי בנקאות ובריאות, להקליט מסך רק כשכלל הופר, ולהשאיר את האודיו כבוי, כפי שהוא כבוי כברירת מחדל.
ומה עם תקנה 10?
תקנה 10 בתקנות הגנת הפרטיות (אבטחת מידע) דורשת, במאגר ברמת אבטחה בינונית או גבוהה, מנגנון אוטומטי שמתעד מי ניגש, מתי, לאיזה חלק במערכת, את סוג הגישה והיקפה, והאם היא אושרה או נדחתה. את התיעוד יש לשמור 24 חודשים לפחות. לפי מדיניות השמירה של Teramind, בענן נשמרים נתוני הפעילות 18 חודשים כברירת מחדל, ורק Compliance Bundle מאריך את השמירה ל-24.
Teramind יכול לספק שכבת תיעוד מהתחנה והקשר חזותי, אבל לתקנה 10 נכון בדרך כלל לצרף אליו גם לוגים מהמערכת העסקית, ממסד הנתונים וממערכת ניהול ההרשאות.
תוכן עניינים: חמש התחנות של המדריך
הסדרה מסודרת לפי סדר ההחלטות: קודם מבינים, אחר כך מסדירים את הצד המשפטי, ורק אז מגדירים ומתקינים. אפשר לקפוץ ישר לתחנה שמעניינת אותך.
בלי לקנות יותר מדי: מאיפה מתחילים לפי המצב שלך
נקודת הפתיחה תלויה בבעיה שהביאה אותך לכאן, לא בחבילה הגדולה ביותר. הטבלה הבאה מתאימה בין מצב נפוץ לבין העמוד שכדאי לקרוא ראשון ולבין החבילה הסבירה. זו הערכה ראשונית, לא המלצת רכישה:
| המצב שלך | מתחילים ב | חבילה סבירה |
|---|---|---|
| רק לדעת מה קורה בתחנות: אתרים, אפליקציות, מסך | מה הכלי רואה | Starter |
| חשש שעובדים מדביקים מידע לכלי-AI | Shadow AI בעסק | DLP |
| עובד בכיר עומד לעזוב | איום פנימי | UAM, או DLP אם צריך חסימה |
| USB, ענן אישי וקבצים שיוצאים החוצה | חסימת USB וענן | DLP |
| תיעוד גישה לפי תקנה 10 | תיעוד גישה | לא בוחרים חבילה לפני מיפוי הלוגים |
| עוד לא בטוח שזה הכלי הנכון | חלופות ואז פיילוט | Trial |
בכל אחד מהמצבים, הדרך הבטוחה היא פיילוט קטן. לפי התיעוד, ה-Trial בענן נמשך 7 ימים וב-On-Premises 14 ימים, ומקבל את חבילת DLP. כלומר, אפשר לבדוק בפועל דווקא את היכולות היקרות. מומלץ להתקין את Standard או Revealed על 5 עד 10 תחנות, להפעיל כללי USB, העלאות ו-AI במצב Notify בלבד, ולבדוק שההחרגות באמת מחשיכות את מה שהבטחת לעובדים.
בשורה התחתונה: מה זה אומר עליך
אם אתה אחראי על מידע של לקוחות ועובדים, השאלה היא לא אם לנטר, אלא מה בדיוק אתה מנסה להגן עליו, ומה העובדים שלך יודעים על כך. Teramind יכול להראות לך מה יוצא מהעסק ולאן, אבל הוא לא יחליט בשבילך מה מידתי. התחלה נכונה נראית צנועה: מטרה כתובה אחת, קבוצה קטנה, מדיניות שהעובדים קראו, ובעל תפקיד אחד שבאמת פותח את ההתראות בבוקר.
ואם אחרי הקריאה הזאת הגעת למסקנה שהכלי גדול עליך, גם זו תוצאה טובה של המדריך. עדיף לגלות את זה עכשיו מאשר אחרי חשבונית שנתית.
מקורות
- Teramind — How does Teramind work (Architecture)
- Teramind — Configurations: Monitoring Profiles
- Teramind — What features are supported in Windows, Mac and Linux
- Teramind — Configurations: Behavior Policies
- Teramind — Defining rule actions
- Teramind — Session Player
- Teramind — Dashboards
- Teramind — Deploying / using the Teramind Agent
- Teramind — Privacy-friendly monitoring
- Teramind — Data retention policy
- Teramind — How is Teramind licensed
- Teramind — DLP guide
- Microsoft Purview Suite for Business Premium
- תקנות הגנת הפרטיות (אבטחת מידע), התשע״ז-2017, תקנה 10
נכון ל-30/10/2026. המחירים והפיצ׳רים מתעדכנים באתר הרשמי של היצרן.