אודסיטי · Nanodegree · 6 קורסים · 68 שעות
מסלול Nanodegree באבטחת מידע ארגונית — אודסיטי
המסלול מורכב משישה קורסים ברצף: אבטחת היקף הרשת בארגון · אבטחת תחנות-קצה בארגון · אבטחת יישומים ברמת הארגון · אבטחת נתונים · ובסוף ברכות על הסיום.
"מסלול מתקדם לאבטחת מידע ארגונית, למי שכבר ב-IT או בסייבר ברמת ביניים — לא מסלול-כניסה לסייבר. יש בו עבודה מעשית ב-Azure, אבל מה שנבדק בסוף הוא הדוח. בקצב של אדם עובד: בין חודשיים לשלושה חודשים, וארבעה פרויקטים באבטחת-ארגון."
סרטון קצר על אודסיטי · 2:41
68ש׳
משך רשמי
ביניים
רמת כניסה
6 · 4
קורסים · פרויקטים
4.3★
3 מדרגים
2חוד׳
עד סיום · שלנו
הרשמה ותמחור מתבצעים אצל אודסיטי · קישור שיווקי · אנחנו לא מוכרים את הקורס
בשורה אחת
חמש שאלות, חמש תשובות
אם אין לך זמן לקרוא את כל העמוד — אלה התשובות שמספיקות כדי להחליט.
למי זה
למי שכבר נמצא ב-IT או בסייבר ברמת ביניים — אודסיטי מפרסמת תשע דרישות-קדם, מלינוקס וניהול Windows ועד הגדרת סביבת ענן.
מה יוצא ביד
ארבעה דוחות אבטחה ארגוניים — תכנון רשת ובנייה בענן אז'ור עם ניטור SIEM, סקר הקשחה לתחנות-קצה, סקר יישומים עם מטריצת-איומים, ותוכנית ממשל נתונים והצפנה.
כמה זמן באמת
68 שעות רשמיות; בקצב של 6 עד 8 שעות בשבוע זה בין חודשיים לשלושה.
איפה זה ממקם אותך
קרוב לעבודה של מהנדס/ת אבטחת-מידע ושל מיישם/ת GRC — הערכה שלנו לפי תוכן התוכנית בלבד.
מה חסר
כל ארבע ההגשות הן מסמכי PDF לפי תבנית, כל החומר באנגלית, ואין בחומר שנמדד שום בחינת-הסמכה.
המסגרת במספרים
68 שעות, ומה שיוצא מהן
אלה המספרים שאודסיטי עצמה מפרסמת בעמוד-המוצר. נמדדו ב-8.9.2026.
68
שעות רשמיות
בקצב של 6 עד 8 שעות בשבוע — בין חודשיים לשלושה חודשים
6
קורסים
42
מיומנויות
4
פרויקטים
4.3
שלושה מדרגים בעמוד-המוצר
אוגוסט 2026
עודכן
2–3
עד סיום · שלנו
מסלול הלימוד
שישה קורסים ברצף אחד
אורך העמודה מציג את יחס השעות בין הקורסים. פתח קורס כדי לראות כל שיעור בשמו.
קורס 1
ברוכים הבאים למסלול אבטחת מידע ארגונית
0.8ש׳
קורס 2
אבטחת היקף הרשת בארגון
20ש׳
קורס 3
אבטחת תחנות-קצה בארגון
15.5ש׳
קורס 4
אבטחת יישומים ברמת הארגון
17.5ש׳
קורס 5
אבטחת נתונים
13.8ש׳
קורס 6
ברכות על הסיום
0.2ש׳
1ברוכים הבאים למסלול אבטחת מידע ארגונית0.8 שעות
- היכרות עם מסלול ה-Nanodegree — סקירה קצרה של מה שמצפה לך במסלול ושל דרכים להצליח בו.
- איך לקבל עזרה — חמש דקות קריאה על הדרכים לקבל עזרה בתוכן ובפרויקטים.
2אבטחת היקף הרשת בארגון20 שעות
- מבוא לאבטחת היקף הרשת בארגון — סקירת פתיחה של הקורס.
- ארכיטקטורת אבטחת רשת — מבוא לתכנון ארכיטקטורת אבטחת רשת לארגון.
- בניית רשת ארגונית — בונים רשת ארגונית מאובטחת בענן אז'ור לפי העקרונות מהשיעור הקודם.
- ניטור רציף עם SIEM — מקימים ניטור רציף לרשת הארגונית באמצעות מערכת SIEM.
- אפס אמון — גישת אפס-אמון כדרך חדשה לאבטח רשת ארגונית.
- פרויקטאבטחת היקף הרשת
3אבטחת תחנותקצה בארגון — 15.5 שעות
- מבוא לאבטחת תחנות-קצה בארגון — מפת הקורס בקצרה.
- הקשחת מערכות — בונים אסטרטגיית הקשחה שמאבטחת את תחנות-הקצה בכל מכשירי הארגון.
- מדיניות וציות — כותבים מדיניות אבטחה שמיישמת דרישות ציות לפי מיטב הנהוג בתעשייה.
- ניהול בענן — יוצרים תהליכי אבטחת תחנות-קצה אוטומטיים בענן.
- פרויקטסקר אבטחה ל-FedF1rst
4אבטחת יישומים ברמת הארגון17.5 שעות
- מבוא לאבטחת יישומים ברמת הארגון — סקירה קצרה של מה שהקורס מכסה.
- תכנון ארכיטקטורת אבטחה — השלב הראשון: דבסקאופס, מחזור-חיי פיתוח תוכנה וארכיטקטורת אבטחה.
- ציד איומים — מידול איומים, זיהוי חולשות, סריקות ומפת-דרכים לבדיקות חדירה.
- חולשות במכולות — סורקים מכולות, חוקרים את החולשות שנמצאו ומטפלים בהן לקראת פריסה בענן.
- חולשות בממשקי API — מזהים חולשות בקוד, מתקנים אותן ולומדים על ניטור וניתוח.
- פרויקטסקר אבטחה ארגוני ל-CryptoV4ULT
5אבטחת נתונים13.8 שעות
- מבוא לאבטחת נתונים — סקירת הקורס: מהי אבטחת נתונים, מתי היא רלוונטית, על מי היא משפיעה ומה יהיה בפרויקט הסיום.
- ממשל נתונים — מבינים איזה מידע קיים בארגון, מה חשיבותו, מי הבעלים שלו ואיפה הוא יושב.
- סודיות המידע — ממפים ארכיטקטורת אחסון ומחילים הצפנה מתאימה על מידע במנוחה ובתנועה.
- שלמות המידע — ניהול זכויות מידע, בקרת גישה, שלמות קבצים וביקורת.
- זמינות המידע — תגובה מתוכננת לאירועים, התאוששות מאסון, המשכיות עסקית ואסטרטגיית גיבוי.
- פרויקטניתוח אבטחת נתונים במערכת תשלומים מקוונת
6ברכות על הסיום0.2 שעות
- ברכות! — ברכות על סיום המסלול והזמנה לחגוג את ההישג.
איפה זה ממקם אותך
מה תדע לעשות לבד
- לתכנן ולבנות רשת ארגונית מאובטחת על Azure, עם ניטור SIEM והגנה היקפית במודל אפס-אמון
- לבצע הערכת-הקשחה לתחנות Windows ו-Mac, ולכתוב מדיניות לדוא"ל ולמכשירים פרטיים בעבודה
- לשלב אבטחה במחזור-הפיתוח של אפליקציה, לאתר חולשות במסך-הכניסה ולבנות מטריצת-איומים
- לבנות ממשל-נתונים והצפנה (RSA 2048) למערכת לעיבוד תשלומים
מה יישאר לך ביד
4 פרויקטים שמוגשים לבדיקה
כל פרויקט משויך לשיעור מסומן בסילבוס, ובסופו מגישים אותו לבדיקה.
- 01
אבטחת היקף הרשת בארגון
אבטחת היקף הרשת
לזהות שלוש בעיות אבטחה בתשתית הקיימת ולהציג דיאגרמת רשת עם פילוח, חומות-אש ו-VPN. לבנות שתי רשתות וירטואליות באז'ור: אזור מפורז עם תת-רשת ציבורית ותת-רשת פרטית, ורשת פנימית עם תת-רשת אחת. להקים ניטור SIEM על הרשת שנבנתה ולנסח מודל אפס-אמון. מועד ההגשה שהוצג בכיתה שנמדדה: 6 באוקטובר 2026.
- 02
אבטחת תחנות-קצה בארגון
סקר אבטחה ל-FedF1rst
דוח PDF לפי תבנית: ליקויי Windows ו-Mac עם תיקון, מדיניות דוא"ל ומדיניות מכשירים אישיים
- 03
אבטחת יישומים ברמת הארגון
סקר אבטחה ארגוני ל-CryptoV4ULT
דוח PDF לפי תבנית: מיפוי משימות למחזור-פיתוח מאובטח, חולשות התחברות, מטריצת-איומים ותוכנית תיקון
- 04
אבטחת נתונים
ניתוח אבטחת נתונים במערכת תשלומים מקוונת
דוח PDF לפי תבנית: ממשל נתונים, טבלת סיווג מידע, סעיפי מדיניות והצפנה
החסם של האנגלית
יש בכיתה עוזר שמדבר עברית
בתוך הכיתה של אודסיטי יושב עוזר בשם מארווין. שואלים בעברית — הוא עונה בעברית, על החומר שמוצג באותו רגע.
כל שאלה על מה שכתוב בעמוד
למשל: "תסביר לי במילים פשוטות את המושג שמופיע כאן". התשובה מתייחסת לשיעור שפתוח מולך.
סיכום, ואז בוחן
אפשר לבקש סיכום של השיעור שקוראים עכשיו, ואז לבקש שיבחן אותך לפני שממשיכים.
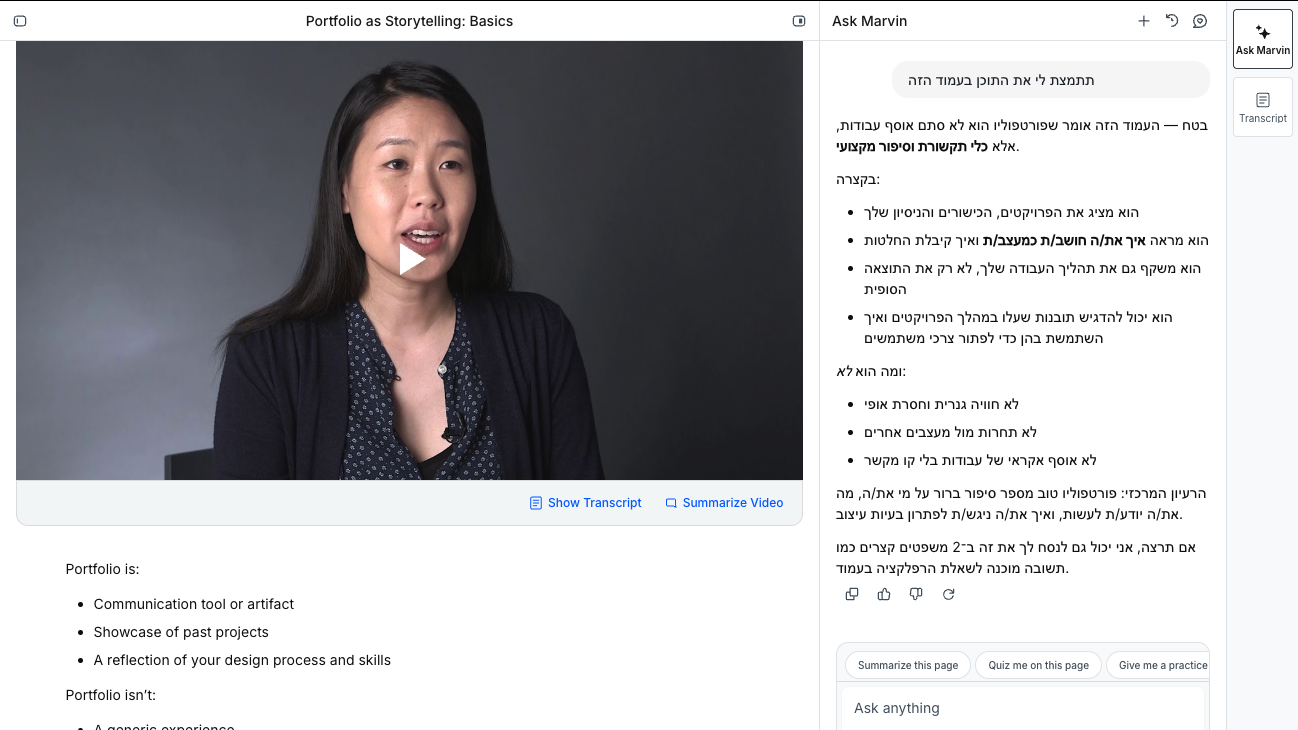
בדקנו את זה בפועל ב-7.9.2026: שלוש שאלות חופשיות, בקשת סיכום ובקשת בוחן — חמש מתוך חמש חזרו בעברית שוטפת ומדויקת לתוכן.
אחרי המסלול
לאיזו עבודה זה מספיק בישראל
מהנדס/ת אבטחת-מידע
מה עושים בו ביום-יום
בונים ומתחזקים את מערכות ההגנה של הארגון — לא רק מסתכלים עליהן. מתקינים ומגדירים חומות-אש, הגנה על תחנות-קצה, מניעת דלף-מידע וניהול-הרשאות. מקשיחים שרתים ותחנות לפי כללי אבטחה. מלווים פרויקטים חדשים ומוודאים שהם נבנים מאובטח מלכתחילה. מטפלים בחולשות שנמצאו — מתעדפים ודוחפים לתיקון. פותרים תקלות במערכות האבטחה עצמן.
מה המסלול נותן
המסלול נותן ארבעה תוצרים שחופפים לפעולת-הליבה של התפקיד: תכנון רשת ארגונית מאובטחת על Azure עם ניטור SIEM, הערכת-הקשחה לתחנות Windows ו-Mac, מחזור-פיתוח מאובטח לאפליקציה, וממשל-נתונים והצפנה. מה שאין בו: עבודה על מוצרי-המדף שהמודעות מבקשות בשמם.
מה עוד תצטרך
הפער העיקרי הוא סוג הידע: התפקיד בישראל הוא ברובו תפעולי-תשתיתי ולא עיצובי — המודעות מבקשות ניסיון מעשי במוצרי-מדף ספציפיים בשמם (Fortinet, Palo Alto, Check Point, CyberArk), ואת אלה שום מסלול מקוון אינו נותן. הפער השני: מסלול-הכניסה שנמצא במודעות אינו מ-SOC אלא מתקשורת או מסיסטם — כלומר מי שאין לו רקע ב-IT יתקשה להיכנס ישירות. מנגד, יש כאן שתי דלתות אמיתיות: שתי מודעות מציבות במפורש 'יוצא יחידות צבאיות' או 'הכשרה מקצועית בהיקף 100 שעות' כשווי-ערך לתואר.
מיישם/ת GRC — ממשל, סיכונים וציות
מה עושים בו ביום-יום
דואגים שהארגון עומד בכללים ובתקנים שחלים עליו. עורכים סקרי-סיכונים: בודקים איפה הארגון חשוף, מדרגים לפי חומרה ועוקבים עד שמתקנים. כותבים ומעדכנים נהלי אבטחת-מידע ומדיניות. בודקים ספקים חיצוניים באמצעות שאלוני-אבטחה. מכינים את הארגון לביקורות ואוספים ראיות לבקרות. מתרגמים סיכון טכני לשפה עסקית ומציגים להנהלה.
מה המסלול נותן
לתפקיד הזה המסלול נותן שני חלקים: ממשל-נתונים והצפנה, ומדיניות לדוא"ל ולמכשירים פרטיים בעבודה, יחד עם מטריצת-איומים לאפליקציה. תוכנית-GRC מלאה לארגון — מפת-סיכונים, תקציב ותוכנית-תגובה — אינה חלק ממנו.
מה עוד תצטרך
שני דברים, וגם בשורה. הבשורה: התפקיד עצמו פתוח גם בלי רקע טכנולוגי קלאסי — במודעות שנבדקו הוא נפתח גם לבעלי תואר במשפטים ובתעשייה-וניהול, והרף שנמצא הוא 1-2 שנים. אבל המסלול הזה אינו הדרך לשם למי שמתחיל מאפס: הוא דורש רקע קודם באבטחה. מה שחסר: (1) ההסמכה — במודעה הבכירה שנקראה CISM/CISSP/CRISC/CISA היא חובה, ואלה הסמכות שדורשות שנות-ניסיון מוכחות כתנאי-קבלה לבחינה עצמה; (2) והנחה שצריך לשבור: GRC אינו 'לא-טכני'. המודעות דורשות במפורש לאמת בקרות בפועל — 'assess cloud environments (AWS/Azure/GCP), IAM configurations, logging/monitoring setups' — ובארגונים בינוניים בישראל התפקיד נמכר כמשרה משולבת 50% GRC ו-50% אבטחה מעשית.
✓זה בשבילך אם…
אתה כבר עובד בתשתיות, ב-IT או בסייבר, קורא אנגלית טכנית בלי מאמץ, ורוצה ארבעה תוצרים ארגוניים שנבדקים מול רובריקה: תכנון רשת בענן, הקשחת תחנות, סקר יישומים ותוכנית אבטחת נתונים.
✕דלג עליו אם…
אתה מתחיל מאפס בסייבר, אין לך רקע בלינוקס, ב-Windows ובענן, או שאתה מחפש הכנה לבחינת הסמכה — בחומר שנמדד אין בחינה כזאת, וההגשות הן מסמכי תכנון ומדיניות.
לפני שמחליטים
מה זה לא נותן
- לא מסלול כניסה לסייבר.: אודסיטי מפרסמת תשע דרישות-קדם וסימון רמת ביניים — בלי לינוקס, ניהול Windows ורקע בענן, השיעורים יהיו קשים מאוד.
- ההגשות הן מסמכים.: ארבעת הפרויקטים מוגשים כדוח PDF לפי תבנית. גם כשבונים רשת אמיתית באז'ור, מה שנבדק בסוף הוא הדוח.
- הכול באנגלית.: השיעורים, הוראות הפרויקטים והרובריקות — באנגלית בלבד; העוזר מארווין הוא מה שמדבר עברית.
- 68 שעות רשמיות ולוח-זמנים אחר.: בכיתה שנמדדה מועדי ההגשה נפרשו מ-6.10.2026 עד 29.12.2026 — כמעט שלושה חודשים, ולא שבוע מרוכז.
שאלות ותשובות
צריך רקע קודם בסייבר?
כן. אודסיטי מסמנת רמת ביניים ומפרסמת תשע דרישות-קדם: יסודות רשתות ומודל שרת-לקוח, לינוקס בסיסי וקאלי לינוקס, שורת-פקודה, ניהול Windows, שליטה בסיסית בסייבר ובענן והגדרת סביבת-ענן.
באיזו שפה החומר, ומה עושים עם האנגלית?
השיעורים, הוראות הפרויקטים והרובריקות באנגלית. בתוך הכיתה יושב מארווין, עוזר ה-AI שעונה בעברית — בבדיקה שלנו ב-7.9.2026 חמש בקשות מתוך חמש חזרו בעברית שוטפת.
הפרויקטים באמת נבדקים על-ידי אדם?
אודסיטי מצהירה שכל אחד מארבעת הפרויקטים נבדק מול רובריקה ייעודית, ובפרויקט הראשון גם כתוב שייתכן שיידרשו כמה הגשות עד שהעבודה תעבור.
כמה זמן זה ייקח לי בפועל?
משך הלימוד הרשמי הוא 68 שעות. בקצב ריאלי של 6 עד 8 שעות בשבוע, שהוא הקצב שאדם עובד עומד בו, מדובר בבין חודשיים לשלושה.
מה בדיוק מגישים בסוף כל קורס?
דוח PDF לפי תבנית: תכנון רשת ובנייה באז'ור עם ניטור SIEM ואפס-אמון, סקר הקשחה לתחנות עם מדיניות דוא"ל ומכשירים אישיים, סקר יישומים עם מטריצת-איומים, ותוכנית ממשל נתונים והצפנה.
כמה זה עולה?
אין כאן מספר בכוונה. המחיר, מבנה התשלום ותנאי הביטול נקבעים ומתעדכנים אצל אודסיטי, בעמוד המסלול עצמו.
68 שעות, ארבעה פרויקטים, תיק אחד
המחיר, תנאי הביטול ומועד הפתיחה — בעמוד המסלול של אודסיטי. ההחלטה שלך.
הרשמה ותמחור מתבצעים אצל אודסיטי · קישור שיווקי · אנחנו לא מוכרים את הקורס
מקורות
- עמוד המוצר הרשמי של מסלול Enterprise Security באודסיטי — נמדד ב-8.9.2026.
- הוראות הפרויקטים והרובריקות בתוך הכיתה של אודסיטי (nd0035) — נקראו ב-8.9.2026.
MSL הוא קטלוג קורסים — לא ספק הקורס. המסלול מתפרסם ומנוהל על ידי אודסיטי. תוכן הקורס, המחיר, התעודה ותנאי השימוש הם באחריות אודסיטי בלבד. הקישורים לאודסיטי הם קישורים שיווקיים.