אודסיטי · Nanodegree · 4 קורסים · 37 שעות
מסלול Nanodegree בפריצה אתית — אודסיטי
המסלול מורכב מארבעה קורסים ברצף: מבוא לפריצה אתית · בדיקות חדירה וצוות אדום · ובסוף סיום המסלול.
"מסלול מתקדם לפריצה אתית, למי שכבר יודע רשתות, לינוקס ושורת-פקודה — לא מסלול-כניסה לסייבר ולא הכנה למבחן-הסמכה מסוים. בקצב של אדם עובד: חודש עד חודש וחצי, ושני פרויקטים שנבדקים מול רובריקה."
סרטון קצר על אודסיטי · 2:41
37ש׳
משך רשמי
מתקדמים
רמת כניסה
4 · 2
קורסים · פרויקטים
4.2★
24 מדרגים
1חוד׳
עד סיום · שלנו
הרשמה ותמחור מתבצעים אצל אודסיטי · קישור שיווקי · אנחנו לא מוכרים את הקורס
בשורה אחת
חמש שאלות, חמש תשובות
אם אין לך זמן לקרוא את כל העמוד — אלה התשובות שמספיקות כדי להחליט.
למי זה
למי שכבר יודע רשתות, לינוקס ושורת-פקודה — אודסיטי מסמנת רמת כניסה מתקדמים ומונה שבע דרישות-קדם.
מה יוצא ביד
שני דוחות מלאים — ביקורת חולשות עם סריקת Nessus ודירוגי CVSS, ודוח בדיקת חדירה של צוות אדום מול יעדי ווינדוס ולינוקס.
כמה זמן באמת
37 שעות רשמיות; בקצב של 6 עד 8 שעות בשבוע זה חודש עד חודש וחצי.
איפה זה ממקם אותך
בכיוון של בדיקות חדירה — סריקה, ניצול חולשה מול יעד חי וכתיבת דוח לשני קהלים.
מה חסר
רק שני פרויקטים נבדקים מול 66 מיומנויות שמפורסמות, החומר והרובריקה באנגלית, ואין כאן עבודה מול לקוח אמיתי.
המסגרת במספרים
37 שעות, ומה שיוצא מהן
אלה המספרים שאודסיטי עצמה מפרסמת בעמוד-המוצר. נמדדו ב-8.9.2026.
37
שעות רשמיות
בקצב של 6 עד 8 שעות בשבוע — חודש עד חודש וחצי
4
קורסים
15
שיעורים
2
פרויקטים
4.2 ★
24 מדרגים
8.2026
עודכן
1
עד סיום · שלנו
מסלול הלימוד
ארבעה קורסים ברצף אחד
אורך העמודה מציג את יחס השעות בין הקורסים. פתח קורס כדי לראות כל שיעור בשמו.
קורס 1
ברוכים הבאים למסלול הפריצה האתית
0.8ש׳
קורס 2
מבוא לפריצה אתית
20.8ש׳
קורס 3
בדיקות חדירה וצוות אדום
15.5ש׳
קורס 4
סיום המסלול
0.2ש׳
1ברוכים הבאים למסלול הפריצה האתית0.8 שעות
- מבוא למסלול ה-Nanodegree שלך — היכרות עם מה שצפוי במסלול ועם דרכים להצליח בו.
- איך מקבלים עזרה — חמש דקות קריאה על הדרכים לקבל עזרה בתוכן ובפרויקטים.
2מבוא לפריצה אתית20.8 שעות
- ברוכים הבאים לפריצה אתית — היכרות עם המרצה, סקירת הקורס ולמה התחום הזה מעניין.
- ניהול חולשות — הרצת סריקת חולשות בכלים אוטומטיים, תעדוף ותגובה, ומתן ציון לחולשות שנמצאו.
- ביקורת מערכות — הגדרת היקף הבדיקה, איסוף מידע על היעד, מחקר חולשות, ניצול וכתיבת דוח ממצאים.
- ביקורת אפליקציות — עבודה לפי מתודולוגיות OWASP, בניית בקשות HTTP מול מערכות יעד ושימוש בכלים חצי-אוטומטיים ואוטומטיים.
- הנדסה חברתית — הטקטיקות שבהן תוקפים מפעילים אנשים, הרצת סימולציית פישינג, יצירת נוזקה ובניית דף נחיתה.
- מודיעין ממקורות גלויים (OSINT) — טכניקות לחשיפת דליפות מידע וניתוח חוקר של קשרים בין פריטי מידע.
- פרויקטביקורת אבטחה בחברת ExampleCorp
3בדיקות חדירה וצוות אדום15.5 שעות
- מבוא לבדיקות חדירה ולמבצעי צוות אדום — הידע הבסיסי שעליו נשענת כל שאר העבודה בקורס.
- איסוף מודיעין מקדים — השלב הראשון בבדיקת חדירה: איסוף מידע ונתונים על היעד.
- סריקה ומחקר — הפיכת המידע שנאסף לתוכנית מסודרת לחדירה אל היעד.
- השגת גישה — ביצוע התוכנית בפועל וכניסה אל היעד על בסיס המודיעין והסריקות.
- שמירה על הגישה — איך לשמר את האחיזה שהושגה במערכת היעד.
- טשטוש עקבות ודיווח — פעולה מתחת לרדאר של היעד וארגון כל הממצאים לדוח מסכם.
- פרויקטמבצעי צוות אדום
4סיום המסלול0.2 שעות
- מזל טוב! — סיום התוכנית וציון ההישג.
איפה זה ממקם אותך
מה תדע לעשות לבד
- להריץ סריקות Nessus ו-Nmap, לנצל חולשה בפועל, לדרג את החומרה לפי CVSS ולכתוב דוח ביקורת-חולשות מלא
- לבצע מבחן-חדירה כצוות אדום — איסוף מודיעין וניצול חולשות ב-Windows וב-Linux — ולכתוב דוח שמתאים לכמה קהלים
מה יישאר לך ביד
2 פרויקטים שמוגשים לבדיקה
כל פרויקט משויך לשיעור מסומן בסילבוס, ובסופו מגישים אותו לבדיקה.
- 01
2 · מבוא לפריצה אתית
ביקורת אבטחה בחברת ExampleCorp
ציוני CVSS בגרסה 3.0 לשתי חולשות מוגדרות: CVE-2017-12635 ו-CVE-2017-12636, כולל הרכיב הזמני והרכיב הסביבתי צילומי מסך של סריקת נסוס — התמונה הכללית וגם הממצא הספציפי ב-Apache CouchDB מועד ההגשה שהופיע בכיתה: 6 באוקטובר 2026 מיקוד בממצאים ברמת חומרה גבוהה וקריטית, בהקשר של מעבר החברה לענן
- 02
3 · בדיקות חדירה וצוות אדום
מבצעי צוות אדום
דוח PDF עם צילומי מסך מוערים והמלצות מדיניות: איסוף מודיעין, סריקות מול ווינדוס ולינוקס, שני ניצולי חולשה ותקציר מנהלים
החסם של האנגלית
יש בכיתה עוזר שמדבר עברית
בתוך הכיתה של אודסיטי יושב עוזר בשם מארווין. שואלים בעברית — הוא עונה בעברית, על החומר שמוצג באותו רגע.
כל שאלה על מה שכתוב בעמוד
למשל: "תסביר לי במילים פשוטות את המושג שמופיע כאן". התשובה מתייחסת לשיעור שפתוח מולך.
סיכום, ואז בוחן
אפשר לבקש סיכום של השיעור שקוראים עכשיו, ואז לבקש שיבחן אותך לפני שממשיכים.
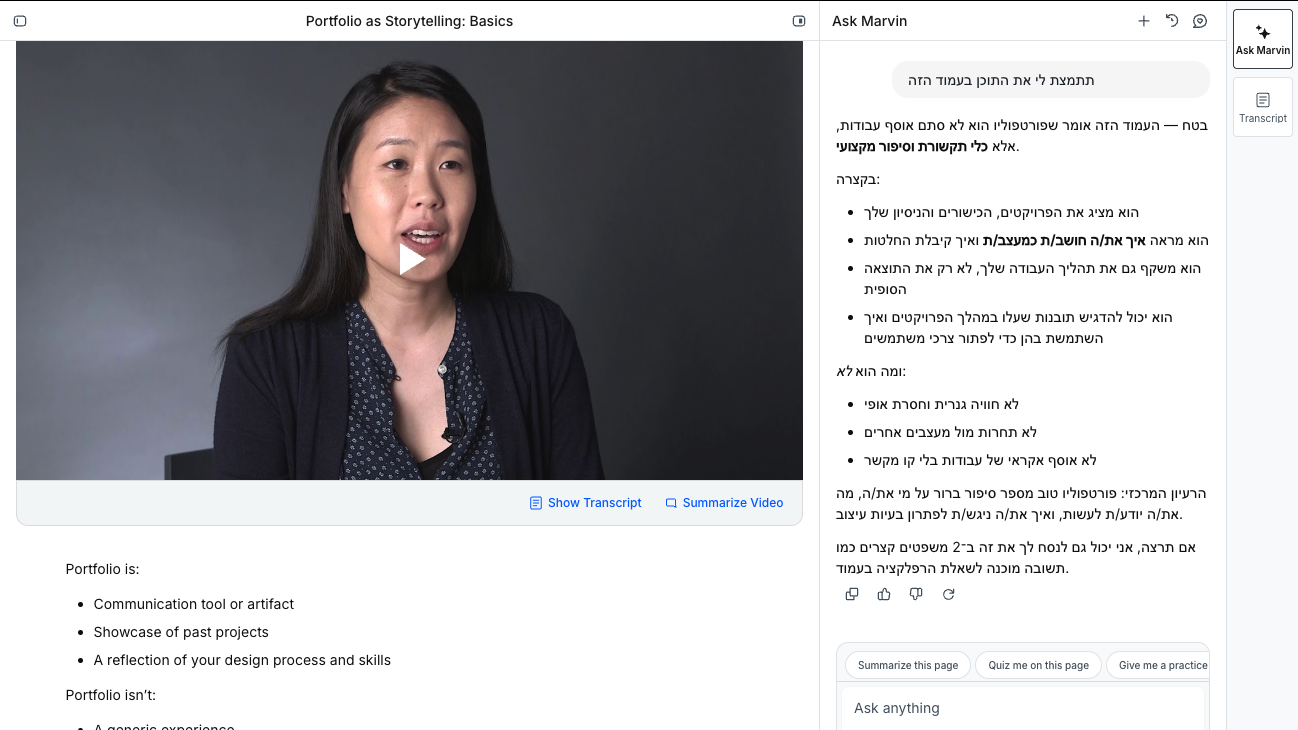
בדקנו את זה בפועל ב-7.9.2026: שלוש שאלות חופשיות, בקשת סיכום ובקשת בוחן — חמש מתוך חמש חזרו בעברית שוטפת ומדויקת לתוכן.
אחרי המסלול
לאיזו עבודה זה מספיק בישראל
בודק/ת חדירות
מה עושים בו ביום-יום
תוקפים בכוונה את המערכות של הארגון או של הלקוח, כדי למצוא חורי-אבטחה לפני שתוקף אמיתי ימצא אותם. בודקים אתרים, אפליקציות, ממשקים, רשתות וסביבות ענן. משתמשים בכלים ייעודיים וגם כותבים סקריפטים משלהם. כשמוצאים חולשה — מוכיחים שהיא ניתנת לניצול בפועל, לא רק בתיאוריה. כותבים דוח מקצועי ומציגים אותו לצוותי הפיתוח והתשתיות. מלווים את התיקון ובודקים שהוא באמת סגר את הפרצה.
מה המסלול נותן
Ethical Hacker נותן שני תוצרים שהם בדיוק המוצר של המקצוע: דוח ביקורת-חולשות מלא עם Nessus, Nmap, ניצול בפועל ודירוג CVSS; ודוח מבחן-חדירה של צוות-אדום — איסוף מודיעין, ניצול ב-Windows וב-Linux, וכתיבה לכמה קהלים. יכולת כתיבת-הדוח היא חצי מהמקצוע, והמסלול מלמד אותה.
מה עוד תצטרך
שני חסמים חדים. (1) ההסמכה: OSCP הופיעה בכל שש המודעות שנקראו — באחת כחובה מפורשת ובחמש כ'יתרון משמעותי'. זו הסמכה נפרדת בתשלום עם מבחן מעשי בן 24 שעות, והמסלול אינו מכין אליה ואינו מחליף אותה. (2) אין כניסה: לא נמצאה אף מודעת PT לג'וניור, לבוגרי-קורס או ללא ניסיון, בשני הלוחות. הרף הנמוך ביותר הוא 2-3 שנים, ורוב המודעות פותחות ב-3. בשונה מ-SOC, זה אינו מקצוע ראשון — הוא מקצוע שני. מנגד, הבשורה: אף מודעה לא ביקשה תואר. מי שיש לו ניסיון והסמכה — הדלת פתוחה בלי אקדמיה.
✓זה בשבילך אם…
אתה כבר עובד בתחום טכני — רשתות, מערכות או אבטחת מידע — ורוצה תיק עבודות קטן ומדיד: שני דוחות שנכתבו מול יעדים חיים, עם סריקות, ציוני CVSS וצילומי מסך מוערים, ושנבדקו על ידי אדם מול רובריקה.
✕דלג עליו אם…
אתה בתחילת הדרך בסייבר, לא מרגיש בנוח בשורת-פקודה ובלינוקס, מחפש הכנה למבחן הסמכה מסוים או מצפה לליווי בעברית לאורך כל החומר — המסלול לא בנוי לאף אחד מאלה.
לפני שמחליטים
מה זה לא נותן
- 66 מיומנויות בפרסום, שני פרויקטים בבדיקה.: רשימת הכלים ארוכה — Burp Suite, SQLmap, Hashcat, Maltego ועוד — אבל מה שנבדק בהגשה הוא הביקורת עם נסוס ו-CVSS, ודוח בדיקת החדירה.
- הכול באנגלית.: השיעורים, הרובריקה, תבניות הדוח והוראות הפרויקטים. מארווין עונה בעברית, אבל את הדוחות אתה כותב בשפה שלהם.
- 37 השעות הן הערכת אודסיטי, לא תקרה.: שני הפרויקטים דורשים סריקות, מחקר חולשות, ניצול בפועל וכתיבת דוח מלא — עבודה שלא תמיד מסתדרת עם השעון הרשמי.
- זה לא מסלול כניסה.: אודסיטי מסמנת רמת מתקדמים ומונה שבע דרישות-קדם, בהן לינוקס, רשתות ושורת-פקודה. בלעדיהן החומר יעבור מעליך.
שאלות ותשובות
אפשר להתחיל בלי רקע בסייבר?
לא באמת. אודסיטי מסמנת רמת מתקדמים ומונה שבע דרישות-קדם, בהן יסודות אבטחת-רשת, שורת-פקודה, רשתות מחשבים, מודל שרת-לקוח ולינוקס בסיסי.
כמה זמן זה לוקח בפועל?
משך הלימוד הרשמי הוא 37 שעות. בקצב של 6 עד 8 שעות בשבוע, שהוא הקצב שאדם עובד מצליח להחזיק, מדובר בחודש עד חודש וחצי. זה החישוב שלנו, לא של אודסיטי.
מי בודק את הפרויקטים?
אודסיטי מצהירה שההגשות נבדקות על ידי בודק אנושי מול רובריקה — בפרויקט הראשון מול קריטריונים של ניהול חולשות, ביקורת מערכות ומודיעין ופישינג, ובפרויקט השני מול רובריקה 5169 באתר הביקורות שלה.
האנגלית תעצור אותי?
החומר, הרובריקה ותבניות הדוח באנגלית. בתוך הכיתה יושב מארווין, עוזר AI שעונה בעברית: בדקנו ב-7.9.2026 שלוש שאלות, בקשת סיכום ובקשת בוחן — חמש מתוך חמש חזרו בעברית מדויקת.
אני מקבל סביבה לעבוד בה, או שאני מקים אותה לבד?
אודסיטי מספקת מעבדת-ענן עם מכונות וירטואליות שמשמשות יעד — ווינדוס ולינוקס בפרויקט השני — וכן נסוס ואנמאפ, צילומי מודיעין ותבנית דוח רשמית להגשה.
המסלול מלמד את כל 66 המיומנויות שמופיעות בעמוד?
הרשימה מתארת את רוחב החומר, אבל מה שנבדק בהגשה מצומצם יותר: ביקורת חולשות עם נסוס ודירוג CVSS, ודוח בדיקת חדירה עם איסוף מודיעין, סריקות ושני ניצולי חולשה.
37 שעות, שני פרויקטים, תיק אחד
המחיר, תנאי הביטול ומועד הפתיחה — בעמוד המסלול של אודסיטי. ההחלטה שלך.
הרשמה ותמחור מתבצעים אצל אודסיטי · קישור שיווקי · אנחנו לא מוכרים את הקורס
מקורות
- עמוד המוצר הרשמי של מסלול Ethical Hacker באתר אודסיטי — נמדד ב-8.9.2026.
- הוראות הפרויקטים בתוך הכיתה: ביקורת אבטחה בחברת ExampleCorp ומבצעי צוות אדום, כולל רובריקת הבדיקה 5169 — נקראו ב-8.9.2026.
MSL הוא קטלוג קורסים — לא ספק הקורס. המסלול מתפרסם ומנוהל על ידי אודסיטי. תוכן הקורס, המחיר, התעודה ותנאי השימוש הם באחריות אודסיטי בלבד. הקישורים לאודסיטי הם קישורים שיווקיים.