אודסיטי · Nanodegree · 3 קורסים · 7 שעות
מסלול Nanodegree בסייבר למנהלים עסקיים — אודסיטי
המסלול מורכב משלושה קורסים ברצף: פתיחה קצרה על המסלול · סייבר למנהלים עסקיים · ובסוף ברכות וסיום.
"מסלול-פתיחה קצר לסייבר למנהלים עסקיים, בלי דרישות-קדם טכניות — לא הכשרה טכנית מעשית עם מעבדות וכלי-אבטחה. בקצב של אדם עובד: שבוע עד שבועיים, ופרויקט אחד בהערכת-סיכונים ואסטרטגיית-תגובה."
סרטון קצר על אודסיטי · 2:41
7ש׳
משך רשמי
מתחילים
רמת כניסה
3 · 1
קורסים · פרויקטים
4.8★
30 מדרגים
1–2שב׳
עד סיום · שלנו
הרשמה ותמחור מתבצעים אצל אודסיטי · קישור שיווקי · אנחנו לא מוכרים את הקורס
בשורה אחת
חמש שאלות, חמש תשובות
אם אין לך זמן לקרוא את כל העמוד — אלה התשובות שמספיקות כדי להחליט.
למי זה
למי שכבר יושב ליד שולחן ההנהלה וצריך לנהל שיחה על סייבר עם אנשי המקצוע — בלי דרישות-קדם רשמיות ובלי רקע טכני.
מה יוצא ביד
תוכנית סייבר ארגונית לשלוש שנים, בתבנית מסמך של אודסיטי, עם מיפוי איומים, ניהול סיכונים, תגובה לאירוע, תקציב וקמפיין מודעות.
כמה זמן באמת
7 שעות רשמיות. בקצב של 6 עד 8 שעות בשבוע זה שבוע עד שבועיים.
איפה זה ממקם אותך
בשיח הניהולי על סיכוני סייבר — כתוספת למנהל שכבר נושא באחריות לסיכונים, לא כהכשרה טכנית ולא כהכשרה בעבודת ציות.
מה חסר
אין מעבדה, אין עבודה בכלי אבטחה אמיתיים, וכל התוכן והתבניות באנגלית.
המסגרת במספרים
7 שעות, ומה שיוצא מהן
אלה המספרים שאודסיטי עצמה מפרסמת בעמוד-המוצר. נמדדו ב-8.9.2026.
7
שעות רשמיות
בקצב של 6 עד 8 שעות בשבוע — שבוע עד שבועיים
3
קורסים
8
שיעורים
1
פרויקטים
4.8
30 מדרגים
8.2026
עודכן
1–2
שבועות עד סיום · שלנו
מסלול הלימוד
שלושה קורסים ברצף אחד
אורך העמודה מציג את יחס השעות בין הקורסים. פתח קורס כדי לראות כל שיעור בשמו.
קורס 1
ברוכים הבאים למסלול סייבר למנהלים עסקיים
0.8ש׳
קורס 2
סייבר למנהלים עסקיים
6ש׳
קורס 3
ברכות וסיום
0.2ש׳
1ברוכים הבאים למסלול סייבר למנהלים עסקיים0.8 שעות
- היכרות עם מסלול ה-Nanodegree — מה מצפה לך בתוכנית ואיך מצליחים בה.
- איך מקבלים עזרה — חמש דקות קריאה על הדרכים לקבל עזרה בתוכן ובפרויקטים.
2סייבר למנהלים עסקיים6 שעות
- אתגרי הסייבר של היום — מהם איומים, אילו סוגים קיימים, מאיפה הם מגיעים ואיך הם תוקפים, כולל החולשה הגדולה ביותר: האנשים.
- זיהוי ותגובה אפקטיביים — איך שילוב של אנשים, מדיניות וטכנולוגיה מזהה איומים ומגיב להתקפות.
- תרבות של סייבר — איך ההנהלה מעצבת תרבות ארגונית שמאמצת אבטחת מידע ואיך מקדמים אותה.
- השקעות בסייבר — איך לחשוב על כוח אדם, סיכון ותקציב כשמצב האבטחה תלוי בהשקעה.
- (רשות) ניתוח איומים לפי ענף — מבט על נוף הסייבר בענפי הטכנולוגיה, הבריאות והפיננסים.
- פרויקטתוכנית הסייבר שלך
3ברכות וסיום0.2 שעות
- ברכות! — סגירת התוכנית.
איפה זה ממקם אותך
מה תדע לעשות לבד
- להציג להנהלה תוכנית סייבר תלת-שנתית ולנמק את התקציב שלה — לא ליישם ולבדוק את הבקרות בעצמך
מה יישאר לך ביד
פרויקט אחד שמוגש לבדיקה
הפרויקט משויך לשיעור מסומן בסילבוס, ובסופו מגישים אותו לבדיקה.
- 01
תוכנית הסייבר שלך
המסמך בנוי מחמשת הפרקים שבתבנית. מה נדרש בפועל: בניהול הסיכונים — לפחות חמישה תפקידים של בעלי-עניין, לפחות שלושה נכסים עסקיים מרכזיים, ניקוד סיכון לכל אחד ושני ספקים חיצוניים. בתקציב ובהשקעות — כל תא נקוב בכסף לאורך שלוש שנים, וכל שורת נושא בטבלה מקבלת נימוק כתוב. בתוכנית התגובה לאירוע — שישה מרכיבים מרכזיים, כל אחד עם השלבים שלו. במודעות העובדים — לפחות חמש אסטרטגיות לכל סעיף.
החסם של האנגלית
יש בכיתה עוזר שמדבר עברית
בתוך הכיתה של אודסיטי יושב עוזר בשם מארווין. שואלים בעברית — הוא עונה בעברית, על החומר שמוצג באותו רגע.
כל שאלה על מה שכתוב בעמוד
למשל: "תסביר לי במילים פשוטות את המושג שמופיע כאן". התשובה מתייחסת לשיעור שפתוח מולך.
סיכום, ואז בוחן
אפשר לבקש סיכום של השיעור שקוראים עכשיו, ואז לבקש שיבחן אותך לפני שממשיכים.
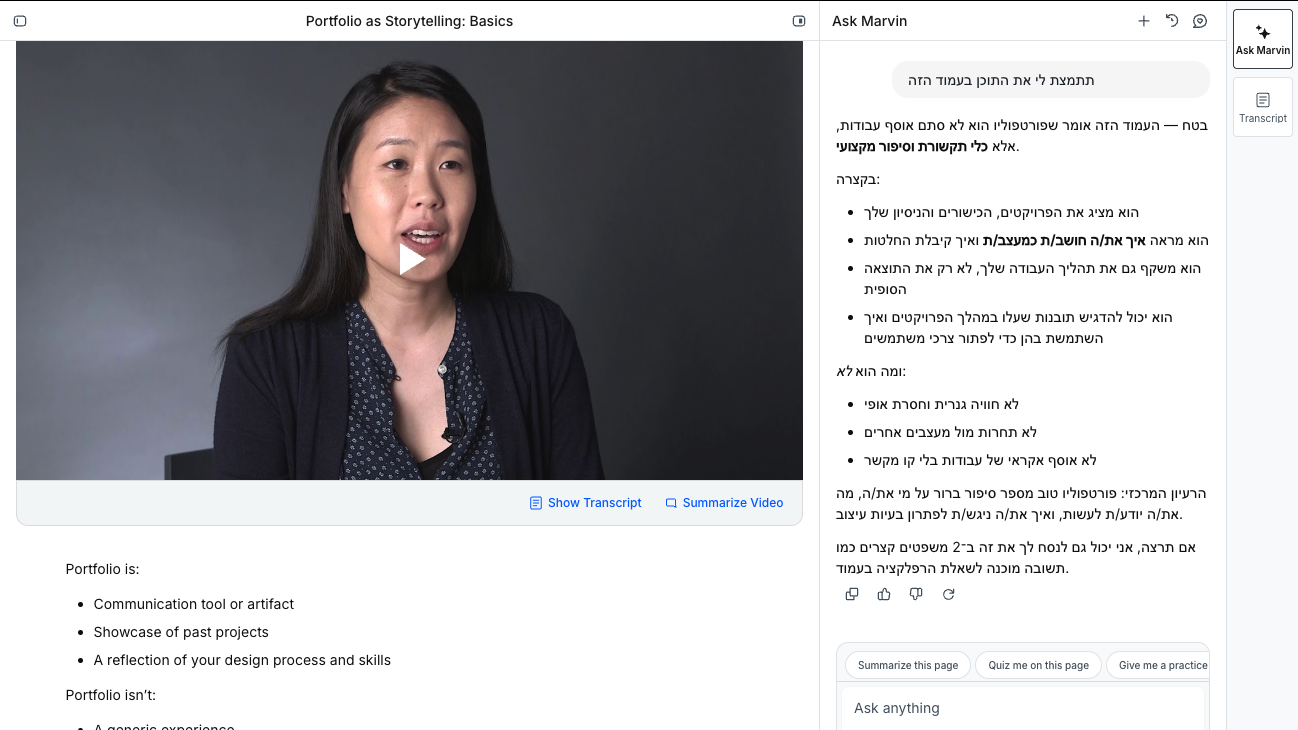
בדקנו את זה בפועל ב-7.9.2026: שלוש שאלות חופשיות, בקשת סיכום ובקשת בוחן — חמש מתוך חמש חזרו בעברית שוטפת ומדויקת לתוכן.
אחרי המסלול
לאיזו עבודה זה מספיק בישראל
מיישם/ת GRC — ממשל, סיכונים וציות
מה עושים בו ביום-יום
דואגים שהארגון עומד בכללים ובתקנים שחלים עליו. עורכים סקרי-סיכונים: בודקים איפה הארגון חשוף, מדרגים לפי חומרה ועוקבים עד שמתקנים. כותבים ומעדכנים נהלי אבטחת-מידע ומדיניות. בודקים ספקים חיצוניים באמצעות שאלוני-אבטחה. מכינים את הארגון לביקורות ואוספים ראיות לבקרות. מתרגמים סיכון טכני לשפה עסקית ומציגים להנהלה.
מה המסלול נותן
מסמך תכנון אחד בתבנית של אודסיטי, שמוגש לבדיקה אנושית: תוכנית סייבר תלת-שנתית עם מפת-איומים, ניהול-סיכונים ארגוני, תוכנית תגובה לאירוע, תקציב וקמפיין-מודעות. זה סוג המסמך שהתפקיד מייצר — אבל בלי עבודה מול תקנים, ביקורות ובקרות בפועל.
מה עוד תצטרך
חדשות טובות אחת, ושני דברים שהמסלול לא נותן. החדשות הטובות: זהו נתיב-כניסה עצמאי לסייבר שלא דורש לעבור דרך SOC ולא דורש רקע טכנולוגי קלאסי — מבין המקצועות שבדקנו, זו הדלת היחידה שנפתחת גם לבעלי תואר במשפטים ובתעשייה-וניהול. מה שהמסלול לא נותן: (1) ניסיון והסמכה — דרישת הניסיון שמצאנו במודעות לתפקידי כניסה היא 1–2 שנים, ובמודעה הבכירה שבדקנו CISM/CISSP/CRISC/CISA היא חובה; אלה הסמכות שדורשות שנות-ניסיון מוכחות כתנאי-קבלה לבחינה עצמה. (2) ניסיון מעשי באבטחה — GRC אינו 'לא-טכני'. המודעות דורשות במפורש לאמת בקרות בפועל — 'assess cloud environments (AWS/Azure/GCP), IAM configurations, logging/monitoring setups' (הערכת סביבות ענן, הרשאות וניטור) — ובארגונים בינוניים בישראל התפקיד מוצע כמשרה משולבת: 50% GRC ו-50% אבטחה מעשית.
✓זה בשבילך אם…
אתה בתפקיד ניהולי וצריך להבין סייבר מספיק כדי לנהל שיחה עם אנשי המקצוע; אתה רוצה לצאת עם מסמך תכנון מוכן לארגון שלך, ולא רק עם ידע כללי; ויש לך שבוע-שבועיים פנויים בקצב של 6 עד 8 שעות בשבוע.
✕דלג עליו אם…
אתה מחפש הכשרה טכנית מעשית בסייבר, עם מעבדות וכלים; אתה מצפה למסלול ארוך שבונה תיק עבודות רחב — כאן יש פרויקט אחד; או אם קריאה והאזנה באנגלית הן חסם אמיתי עבורך.
לפני שמחליטים
מה זה לא נותן
- ההבטחה מול התוצר: עמוד המוצר מבטיח להכשיר מנהלים להערכת איומים ולעיצוב אסטרטגיית תגובה. בפועל התוצר היחיד הוא מסמך תכנון בן חמישה פרקים.
- אין מעבדה: אין עבודה עם כלי אבטחה. הכלים שבהם משתמשים הם מעבד תמלילים וגיליון אלקטרוני.
- ציות — רק ברשימה: רגולציה ותקנים מופיעים ברשימת המיומנויות, אבל השיעורים עצמם עוסקים באיומים, בזיהוי, בתרבות ובהשקעות — לא בעבודת ציות מפורטת.
- הכול באנגלית: כל התוכן, ההוראות ותבנית הפרויקט באנגלית. מי שלא קורא אנגלית בנוחות ירגיש את זה בשיעור הראשון.
שאלות ותשובות
צריך רקע טכני או ניסיון בסייבר כדי להתחיל?
לא. אודסיטי לא מגדירה שום דרישת-קדם רשמית, ורמת הכניסה היא מתחילים. לא נדרש תכנות ולא נדרש ניסיון קודם בהגדרת מערכות אבטחה.
מה בדיוק מגישים בפרויקט?
תבנית מסמך וורד רשמית, ממולאת בכל חמשת הפרקים: איומים נוכחיים, ניהול סיכונים ארגוני, תוכנית תגובה לאירוע, השקעות בסייבר ותוכנית מודעות ותרבות. ההעלאה היא כקובץ מכווץ או דרך גיטהאב.
מישהו באמת קורא את מה שהגשתי?
אודסיטי מצהירה שהפרויקט עובר בדיקה אנושית מול רובריקה ייעודית, שהקישור אליה מופיע בתוך השיעור. את משך הבדיקה בפועל לא מדדנו, ואודסיטי לא מפרסמת אותו בעמוד-המוצר.
התוכן באנגלית — איך מתמודדים עם זה?
כל השיעורים, ההוראות והתבנית באנגלית, ונדרשת קריאה והאזנה. בתוך הכיתה יושב מארווין, עוזר AI שעונה בעברית, מסכם שיעור ובוחן על החומר שבעמוד.
המסלול הזה יהפוך אותי לאיש אבטחת מידע?
לא. אין כאן מעבדה ואין עבודה עם כלי אבטחה — הכלים הם מעבד תמלילים וגיליון אלקטרוני, והתוצר הוא מסמך תכנון בן חמישה פרקים.
כמה זמן זה לוקח בפועל?
משך הלימוד הרשמי הוא 7 שעות. בקצב של 6 עד 8 שעות בשבוע מדובר בשבוע אחד עד שבועיים.
7 שעות, פרויקט אחד, תיק אחד
המחיר, תנאי הביטול ומועד הפתיחה — בעמוד המסלול של אודסיטי. ההחלטה שלך.
הרשמה ותמחור מתבצעים אצל אודסיטי · קישור שיווקי · אנחנו לא מוכרים את הקורס
מקורות
- עמוד המוצר הרשמי של המסלול Cybersecurity for Business Leaders באודסיטי — נמדד ב-8.9.2026.
- הוראות הפרויקט "תוכנית הסייבר שלך" בתוך הכיתה של אודסיטי, כולל תבנית המסמך ורשימת הדרישות — נקראו ב-8.9.2026.
- רובריקת הבדיקה של הפרויקט במערכת הביקורת של אודסיטי — נבדקה ב-8.9.2026.
MSL הוא קטלוג קורסים — לא ספק הקורס. המסלול מתפרסם ומנוהל על ידי אודסיטי. תוכן הקורס, המחיר, התעודה ותנאי השימוש הם באחריות אודסיטי בלבד. הקישורים לאודסיטי הם קישורים שיווקיים.