מי שפותח בפעם הראשונה את תקנות הגנת הפרטיות (אבטחת מידע), התשע״ז-2017 מגיע לתקנה 10 עם שלוש שאלות. האם העסק שלי חייב לתעד מי ניגש למידע? מה בדיוק צריך להירשם, וכמה זמן לשמור? והאם כלי אחד יכול לפתור את כל זה? העמוד הזה עונה עליהן לפי הסדר, על בסיס נוסח התקנות ותיעוד הספק בלבד.
בקצרה
- על מי זה חל: על מערכות של מאגר מידע שחלה עליו רמת אבטחה בינונית או גבוהה.
- מה נרשם: זהות המשתמש, תאריך ושעת ניסיון הגישה, החלק במערכת שאליו ניגשו, סוג הגישה, היקפה, והאם אושרה או נדחתה.
- כמה זמן: 24 חודשים לפחות. בנוסף נדרש נוהל קבוע לבדיקת הרישומים.
- כלי אחד? Teramind מוסיף שכבת תיעוד מתחנות הקצה. הוא לא מחליף את התיעוד שמתבצע בתוך מסד הנתונים ובתוך המערכת העסקית.
במילים פשוטות: מה תקנה 10 דורשת מבעל המאגר
לפי תקנה 10(א), במערכות של מאגר מידע ברמת אבטחה בינונית או גבוהה צריך לפעול מנגנון תיעוד אוטומטי של הגישה. המילה "אוטומטי" היא העיקר. גיליון שמישהו ממלא ביום חמישי אחר הצהריים, כשהוא נזכר, לא עונה על ההגדרה. המערכת צריכה לרשום כל ניסיון גישה בעצמה, בלי שמישהו יזכור לעשות זאת.
שני סעיפים נוספים משלימים את התמונה. תקנה 10(ג) מחייבת את בעל המאגר לקבוע נוהל בדיקה שגרתי של נתוני התיעוד, כלומר לא מספיק לאסוף רישומים, צריך גם לקרוא אותם. תקנה 10(ה) מחייבת ליידע את בעלי ההרשאות שמנגנון הבקרה קיים. מכאן נגזר המסגור הנכון: התיעוד נועד להגן על המידע של הלקוחות והעובדים, והעובדים יודעים עליו. הוא לא כלי לריגול אחריהם. מי שבוחן את Teramind יכול לבחור לשם כך סוג סוכן גלוי. ההבדלים מוסברים בעמוד סוכן גלוי או חשאי ב-Teramind.
השאלה הראשונה מבין השלוש, אם העסק שלך בכלל חייב, תלויה ברמת האבטחה שחלה על המאגר. זה בירור נפרד שמתחיל במיפוי המאגרים ובשאלת הרישום. נקודת התחלה טובה היא העמוד רישום מאגר מידע לעסק קטן.
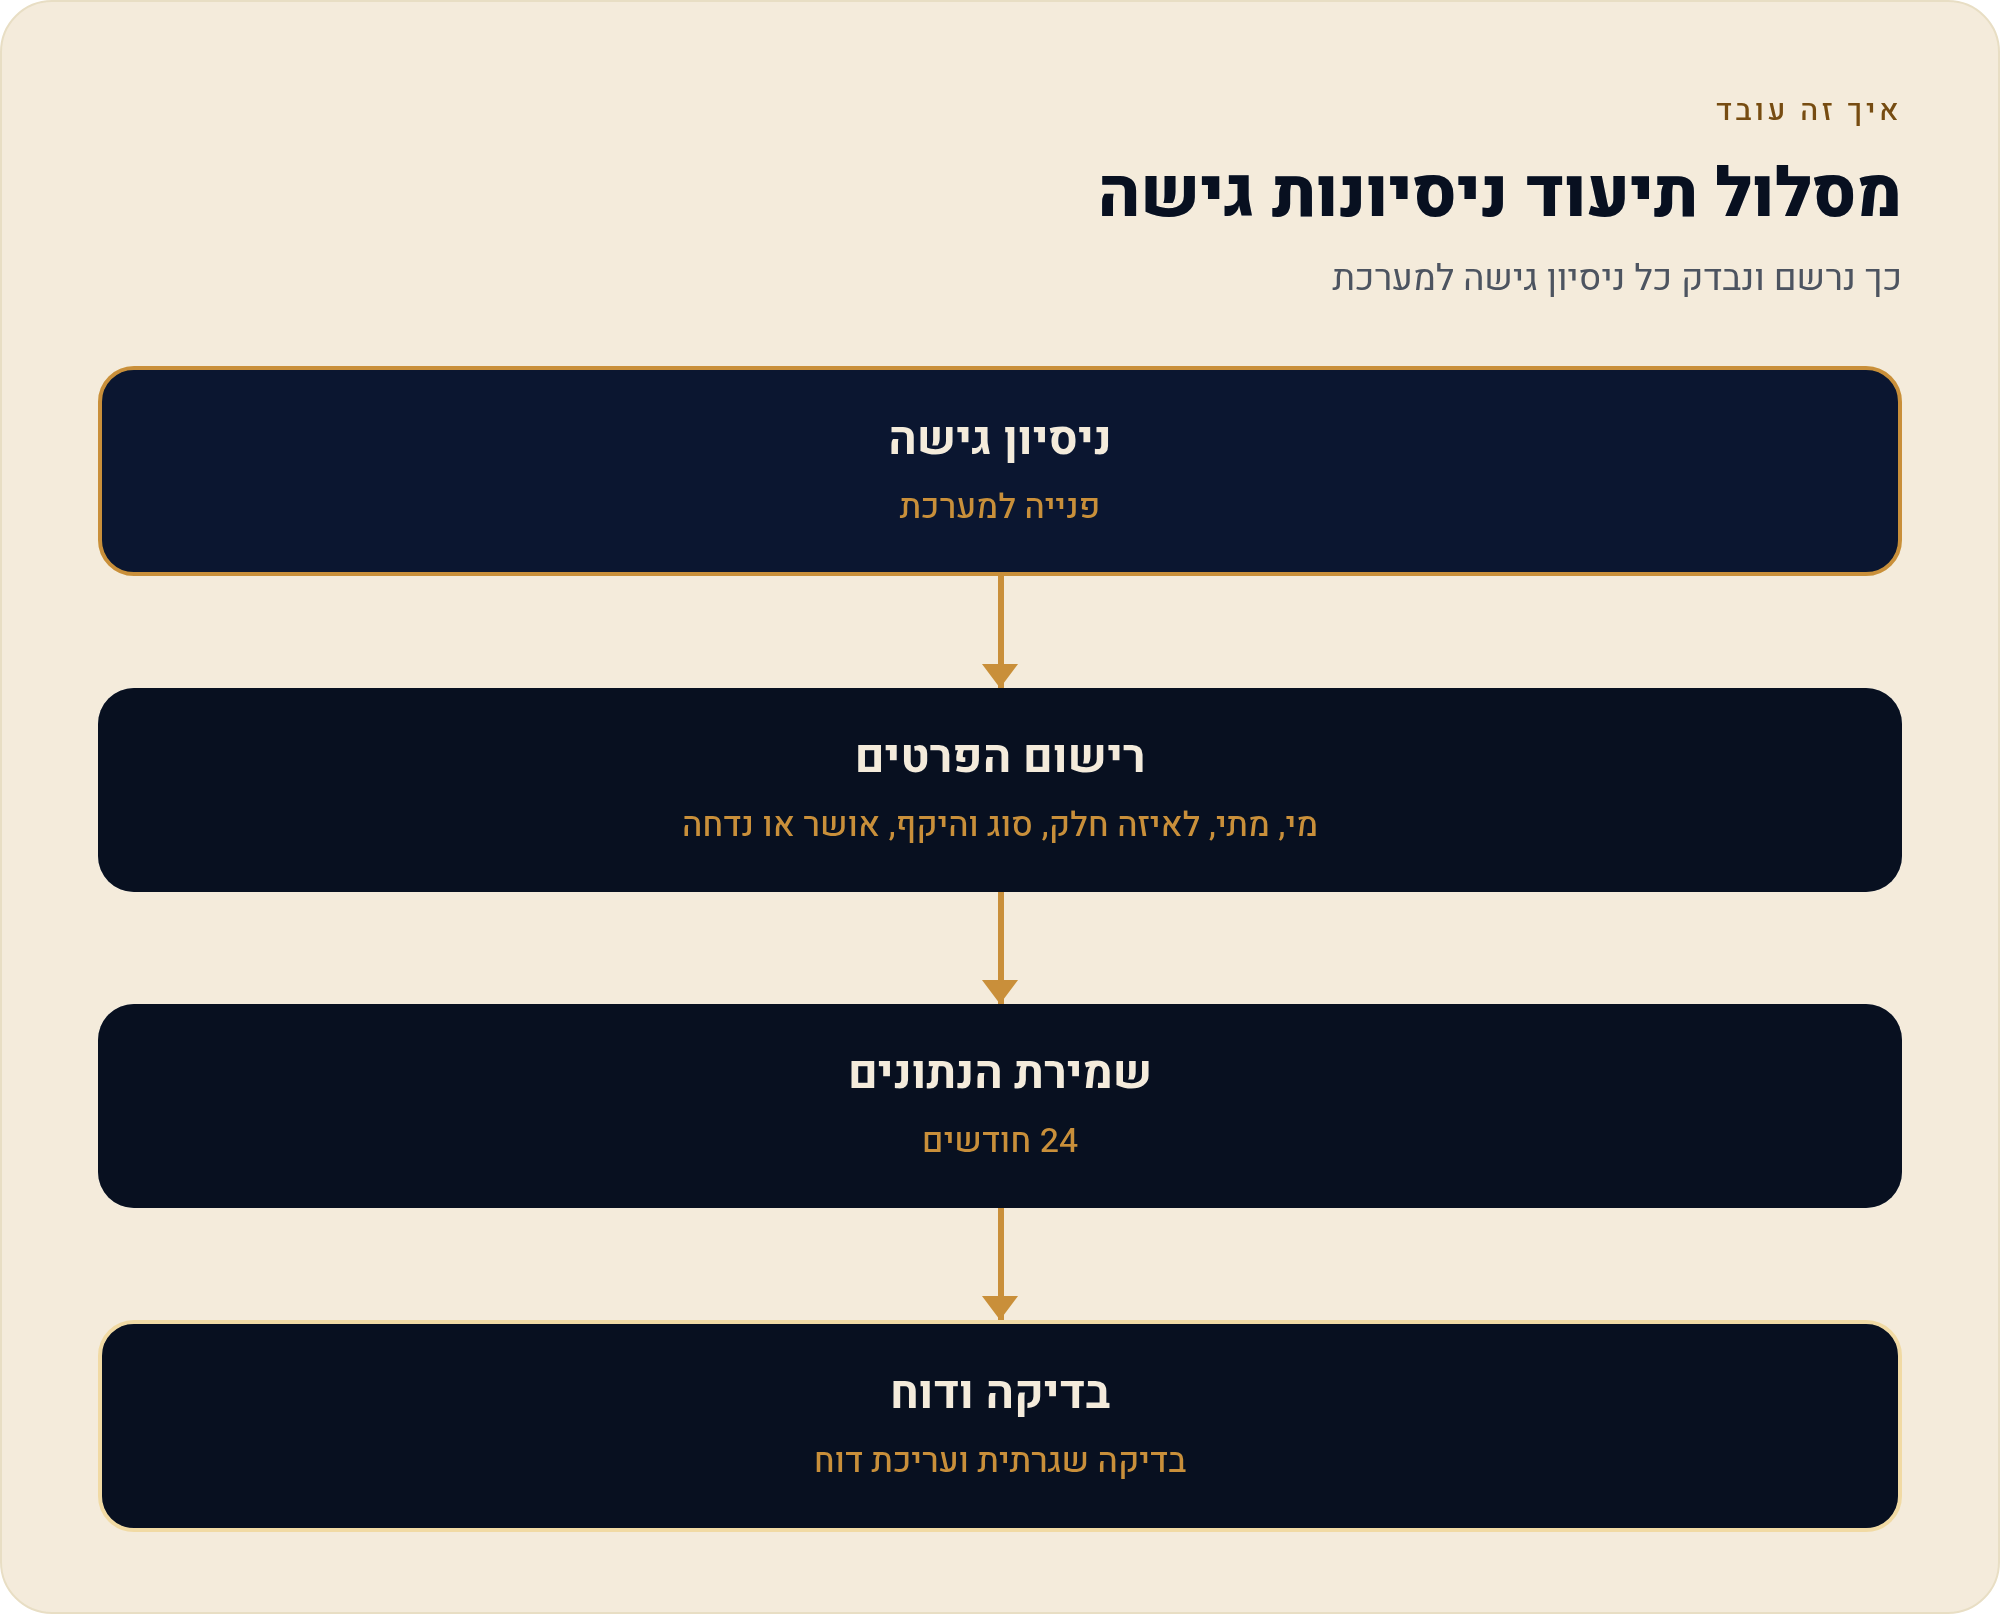
בכל ניסיון גישה: שישה פרטים שחייבים להירשם
תקנה 10(א) מונה את מה שהתיעוד חייב לכלול. כדאי לקרוא את הרשימה כמו צ'קליסט לכל מערכת שמחזיקה מידע אישי:
- זהות המשתמש מי ניסה לגשת. הכוונה למשתמש מזוהה, לא ל"מישהו מהמשרד".
- תאריך ושעת ניסיון הגישה שימו לב לניסוח: ניסיון הגישה נרשם גם אם לא הצליח.
- החלק במערכת בלשון התקנה "רכיב המערכת": איזו טבלה, איזה מודול או איזו תיקייה.
- סוג הגישה קריאה, כתיבה, שינוי או מחיקה.
- היקף הגישה רשומה של לקוח אחד או ייצוא של כל הרשימה.
- האם אושרה או נדחתה תוצאת בדיקת ההרשאה.
שלושת הפרטים האחרונים, ובמיוחד ההיקף ותוצאת ההרשאה, נוצרים בתוך המערכת שמחזיקה את המידע. מסד הנתונים יודע שנשלפו ממנו אלף רשומות. מחשב העובד רואה רק שנפתח מסך. זה הפער שחשוב להבין לפני שמחליטים על כלי.
שמירה ובדיקה: 24 חודשים ונוהל בדיקה שגרתי
תקנה 10(ד) קובעת שנתוני התיעוד יישמרו 24 חודשים לפחות. כאן צריך לבדוק את Teramind היטב. לפי מדיניות השמירה שהספק פרסם, ב-Teramind Cloud הרגיל טלמטריה, Activity logs ו-User metadata נשמרים 18 חודשים, ווידאו וקול נשמרים 6 חודשים. חבילת Compliance מאריכה את שמירת הטלמטריה ל-24 חודשים ואת המדיה ל-12. בהתקנת On-Premise או Private Cloud הארגון קובע את תקופת השמירה לפי האחסון שלו.
לגבי הבדיקה השגרתית, אפשר לייצא נתונים לבדיקה תקופתית מתוך System › Dashboard Exports. לפי תיעוד הספק, ייצוא CSV מדשבורד מוגבל ל-10,000 שורות בקובץ, והוא כולל רק Grid widgets, בלי תרשימים. בארגון של כמה מאות עובדים ייצוא חודשי אחד עלול להיחתך באמצע, ולכן עדיף לפצל את הייצוא לפי שבוע או לפי מחלקה. שגרת קריאה יומית קצרה מתוארת בעמוד דשבורדים ב-Teramind.
מה Teramind מתעד ומה נשאר מחוץ לתמונה
Teramind פועל באמצעות סוכן שמותקן במחשבי העובדים. הוא רואה את מה שקורה בתחנת הקצה, ולא את מה שקורה בתוך מסד הנתונים. הטבלה הבאה משווה בין מה שהתקנה מונה לבין מה שהכלי יכול להראות. היא לא בודקת עמידה בתקנה.
| מה התקנה מונה | מה Teramind יכול להראות | מה עדיין צריך מבחוץ |
|---|---|---|
| זהות ותאריך ושעה | Login Sessions: כניסות, IP, מחשב מקור ו-RDP. בכל אירוע מופיעים זמן ומשתמש | הזדהות בתוך המערכת העסקית עצמה |
| החלק במערכת וסוג הגישה | File Events: גישה, כתיבה, העתקה, שינוי ומחיקה של קבצים | תיעוד ביקורת (Audit) של מסד הנתונים: איזו טבלה ואיזו פעולה |
| היקף הגישה | לא מובטח שכל קריאה במסד הנתונים תתועד | תיעוד ביקורת של האפליקציה או של מסד הנתונים |
| אושרה או נדחתה | Behavior Alerts: הפרות של כללים ופעולות אכיפה כמו Block | תוצאת בדיקת ההרשאה במערכת שמחזיקה את המידע |
יש גם תכונה שפחות מכירים: הדשבורד Audit מתעד את הפעולות שבוצעו בתוך קונסולת Teramind עצמה, למשל מי שינה כלל או מי ייצא מידע. כך אפשר לבדוק גם את מי שמחזיק בהרשאות הצפייה. מסקנת תיק המחקר ברורה: Teramind הוא שכבה שמשלימה את התיעוד במערכות, לא תחליף לו.
כך זה נראה בפועל, צעד אחר צעד:
- ממפים את המערכות רושמים כל מערכת שמחזיקה מידע של לקוחות או עובדים: CRM, הנהלת חשבונות, תיקיות משותפות.
- בודקים את התיעוד המובנה לכל מערכת בודקים אם היא רושמת את ששת הפרטים. בדרך כלל זה נמצא בהגדרות ה-Audit של המערכת עצמה.
- מחליטים איפה Teramind מוסיף הכלי מוסיף מידע על כניסות, על פעולות בקבצים ועל העתקה ל-USB או לענן. אלה פעולות שהמערכת העסקית לא רואה.
- סוגרים את תקופת השמירה מוודאים שמירה של 24 חודשים לפחות בכל אחד מהמקורות.
- כותבים נוהל בדיקה מי בודק, באיזו תדירות, ומה עושים כשמוצאים חריגה.
- מיידעים את בעלי ההרשאות כפי שדורשת תקנה 10(ה), במסמך כתוב.
כשמשהו כבר קרה: תיעוד אירועי אבטחה לפי תקנה 11
תקנה 11 עוסקת במצב שבו משהו כבר השתבש. בעל המאגר אחראי לתעד אירועי אבטחה, ככל האפשר על בסיס רישום אוטומטי. באירוע אבטחה חמור עליו להודיע לרשם באופן מיידי. ב-Teramind יש כמה כלים שעוזרים לתעד: התראות Behavior Alerts, פעולת Record שמקליטה קטע לפני ההפרה ואחריה (היא דורשת להגדיר Record only when rule was violated), ו-Session Player לשחזור מה שקרה. השחזור מוסבר בעמוד חקירה אחרי דליפת מידע.
שתי הסתייגויות. הראשונה: לפי תיעוד הספק, רכיבי דשבורד רגילים עשויים להתעדכן רק בתוך עד ארבע שעות. לכן כשההודעה צריכה להיות מיידית, צריך להסתמך על התראות שנשלחות בזמן אמת ולא על הצצה בדשבורד. החיבור מוסבר בעמוד התראות ב-Teramind. השנייה: ההחלטה אם אירוע הוא חמור ומחייב הודעה לרשם היא החלטה של אנשים. הכלי לא מקבל אותה.
בכנות: מתי Teramind גדול מדי, ומתי לעצור ולהתייעץ
- הפער הוא רק במסד הנתונים. אם מה שחסר לכם הוא תיעוד שליפות במערכת אחת, כלי ניטור בתחנות הקצה לא סוגר את הפער. הוא רק מוסיף שכבה מסביבו.
- כל המידע נמצא ב-Microsoft 365. ייתכן ש-Purview מתאים לכם יותר. ההשוואה נמצאת בעמוד חלופות ל-Teramind.
- העבודה נעשית בטלפונים. אין תמיכה רשמית ב-Android וב-iOS, והתמיכה ב-Mac וב-Linux חלקית.
- אין מי שיטפל בהתראות. תיעוד שאיש לא קורא לא עונה על הדרישה לבדיקה שגרתית.
- אי אפשר להחריג מידע פרטי של עובדים. במקרה כזה כדאי לעצור לפני ההתקנה, לא אחריה.
בשורה התחתונה: מה זה אומר עליך
אם המאגר שלך ברמת אבטחה בינונית או גבוהה, אתה צריך תיעוד אוטומטי שכולל את ששת הפרטים, נשמר 24 חודשים לפחות, ונבדק לפי נוהל קבוע. Teramind יכול לתת לך תמונה טובה של מה שקורה במחשבי העובדים: כניסות, פעולות בקבצים, הפרות של כללים ופעולות בתוך הקונסולה. את היקף הגישה ואת תוצאת ההרשאה תצטרך כנראה לקבל מתוך המערכות שמחזיקות את המידע. ואם תבחר בענן הרגיל, תצטרך גם לפתור את פער השמירה. חזרה למדריך המלא: Teramind בעברית — המדריך המלא.
מקורות
- נבו: תקנות הגנת הפרטיות (אבטחת מידע), התשע״ז-2017, תקנות 10 ו-11
- Teramind: מדיניות שמירת נתונים וייצוא
- Teramind: Dashboards
- Teramind: הורדה והתקנה של הסוכן וסוגי הסוכנים
נכון ל-31/10/2026