נניח משרד רואי חשבון בפתח תקווה עם 60 עובדים (לדוגמה), שמחזיק תיקי מס של מאות לקוחות. מנהל ה-IT החליט להתקין Teramind כדי לדעת אם רשימת לקוחות יוצאת מהמשרד. לפני ההתקנה הוא מגיע עם שלוש שאלות. איך מנטרים בלי לאסוף על העובד יותר מדי? מה מכבים כבר ביום הראשון? ומה עושים אם בכל זאת נקלט משהו אישי? העמוד הזה עונה עליהן לפי הסדר, על בסיס התיעוד הרשמי של Teramind.
זה עמוד אחד מתוך סדרה. התמונה הרחבה נמצאת במדריך Teramind המלא בעברית. הממשק של Teramind באנגלית בלבד, ולכן שמות המסכים והכפתורים כתובים כאן באנגלית, בדיוק כמו שהם מופיעים על המסך.
העיקרון שמאחורי כל ההגדרות: פחות נתונים זה גם פחות סיכון
Teramind יכול לאסוף הרבה מאוד: מסך, יישומים ואתרים, מייל, צ'אט, הקשות, Clipboard (מה שהעובד מעתיק ומדביק), קבצים, הדפסות, מיקום, קול, שימוש במצלמה ועוד. אבל העובדה שהכלי יכול לראות משהו לא אומרת שצריך להפעיל את זה. כל ערוץ שמופעל מוסיף מידע אישי שנשמר בשרת. הוא מוסיף גם אנשים שעלולים לצפות במידע הזה, ועוד דבר שצריך להגן עליו.
והאירוניה המקומית: כלי שנקנה כדי למנוע דליפה יכול להפוך בעצמו למאגר הרגיש ביותר בעסק. זה קורה, למשל, כשבהקלטות שלו יש סיסמה לפורטל קופת החולים של עובדת או צילום של חשבון הבנק הפרטי שלה. לכן הצמצום בנוי משלוש שכבות:
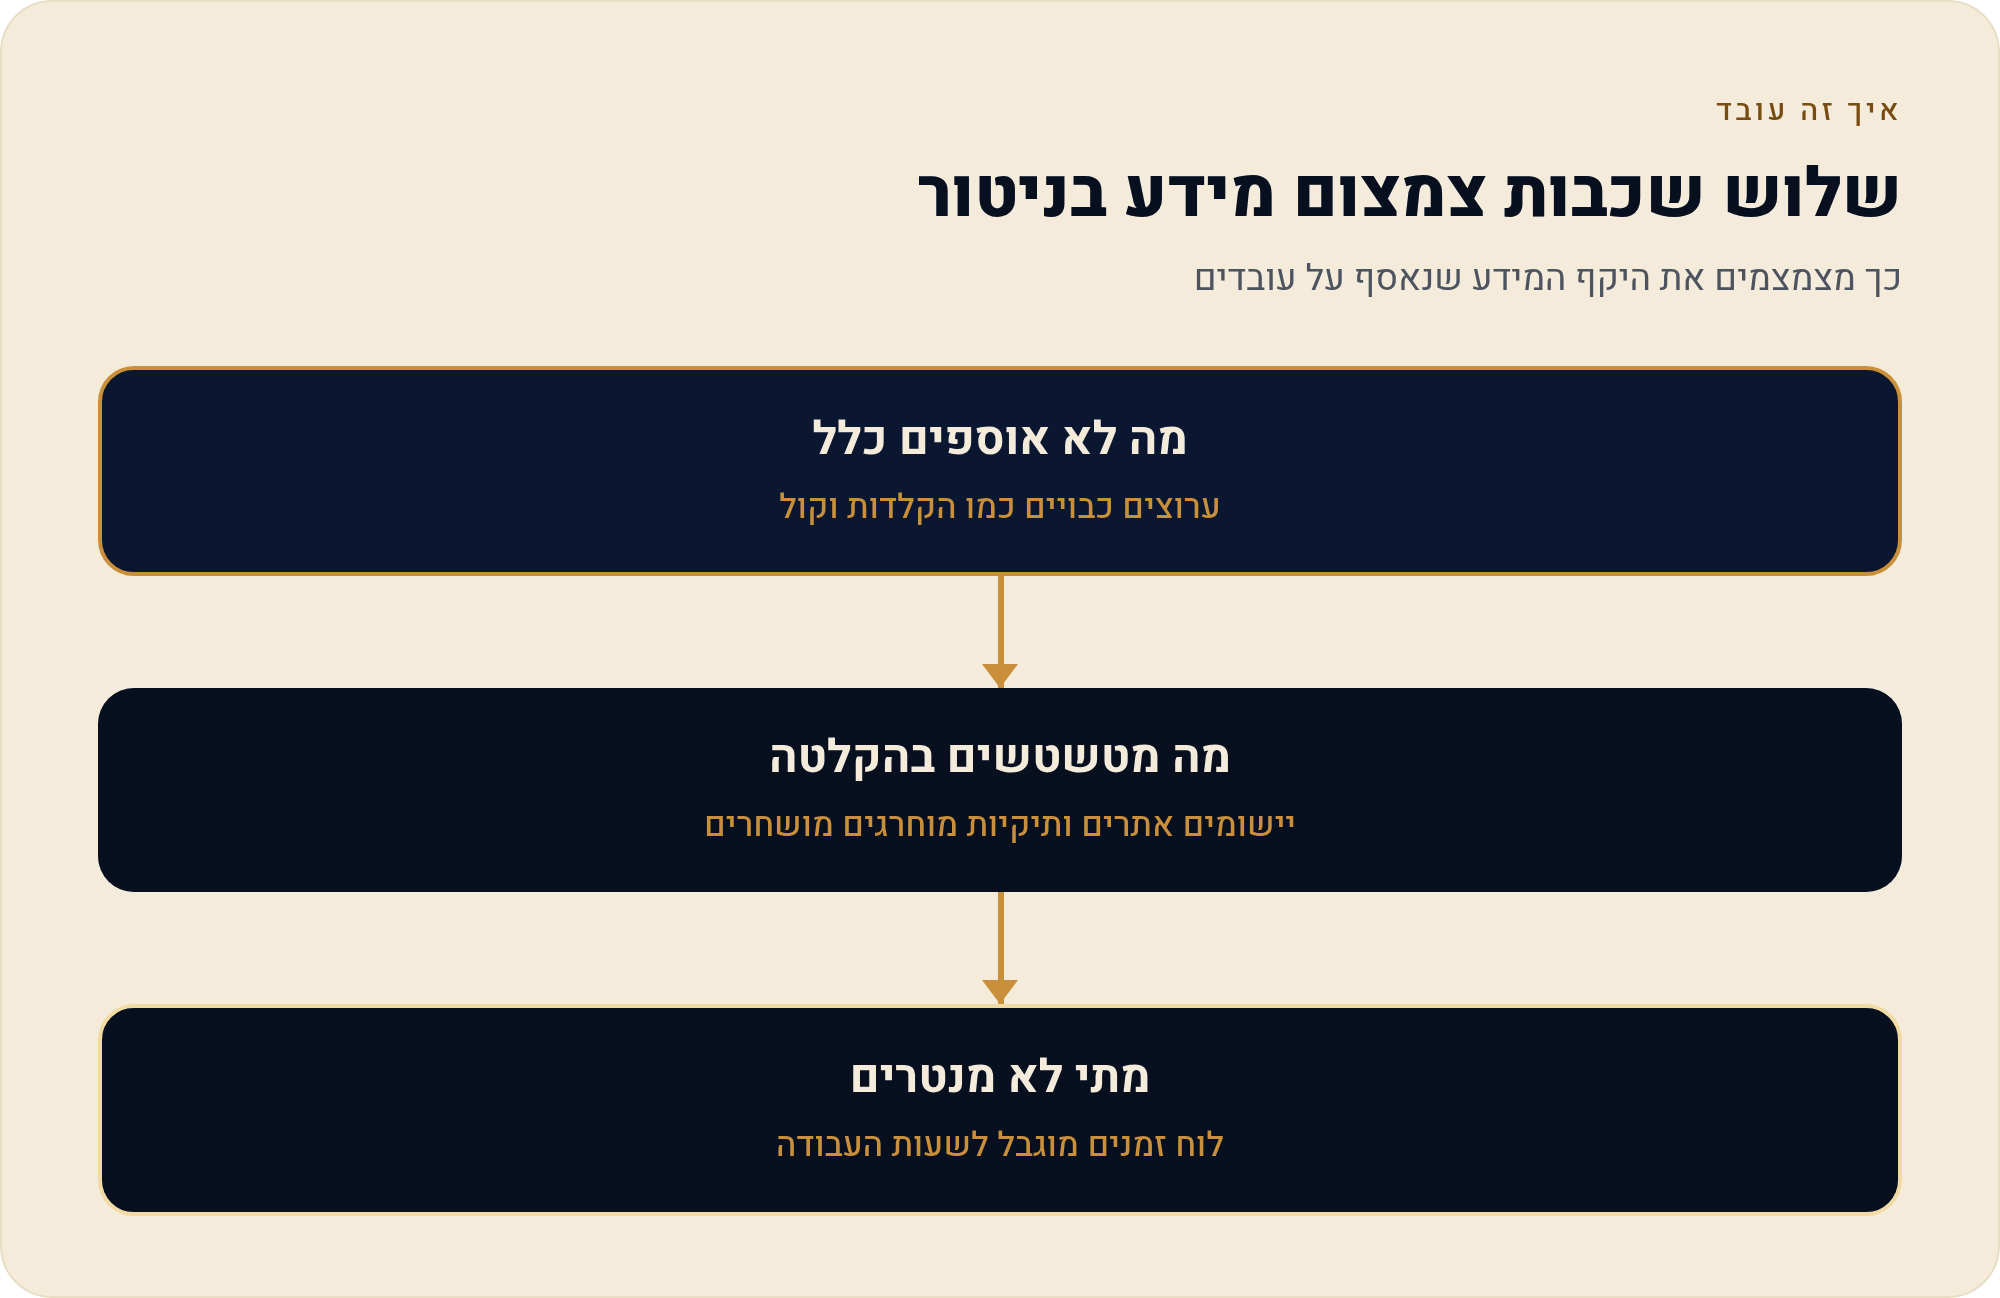
- מה לא אוספים: ערוצים שמכבים מראש בפרופיל הניטור.
- מה מטשטשים: יישומים, אתרים ותיקיות שמוחרגים, והחלון שלהם מושחר בהקלטה.
- מתי לא מנטרים: לוח זמנים שמגביל את האיסוף לשעות העבודה.
כל ערוץ שלא הפעלתם הוא מידע שלא תצטרכו להגן עליו, להסביר אותו לעובדים או למחוק אותו בהמשך.
צעד ראשון: פרופיל ניטור נפרד לכל מחלקה
כל ההגדרות שבעמוד הזה נמצאות במקום אחד: מסך Monitoring Profiles, תחת Configurations. פרופיל ניטור קובע ארבעה דברים: אילו ערוצים פעילים, מה מוחרג, באילו שעות הניטור פועל, ועל מי הפרופיל חל. את השיוך עושים לפי עובדים, מחשבים או קבוצות שמוגדרות ב-Departments וב-Positions.
מה זה נותן לעסק קטן? לא חייבים לנטר את כולם באותה רמה. במשרד מהדוגמה, הנהלת החשבונות נוגעת בתיקי לקוחות ויכולה לקבל פרופיל עם מעקב קבצים והעלאות לענן. צוות הקבלה צריך פרופיל רזה בהרבה. מה שספק חיצוני כנראה לא יעשה בשבילכם: לשבת עם כל ראש מחלקה ולשאול אילו ערוצים באמת קשורים לסיכון שלו.
- ממפים מחלקות רושמים לכל מחלקה איזה מידע רגיש היא מחזיקה ובאיזה ערוץ הוא עלול לצאת: קבצים, העלאה לענן, הדפסה או AI.
- יוצרים פרופיל לכל קבוצה נכנסים ל-Configurations › Monitoring Profiles ומדליקים רק את הערוצים שנבחרו במיפוי.
- מתחילים צר בפיילוט מספיקים יישומים, אתרים, קבצים ושימוש ב-AI. הקלטת מסך רציפה אפשר להשאיר לשלב מאוחר יותר.
- משייכים ובודקים משייכים כל פרופיל למחלקה שלו, ובודקים על משתמש אחד שנאסף רק מה שתוכנן.
ביום הראשון: לכבות את רישום ההקשות
ערוץ Keystrokes מתעד הקשות, שדות סיסמה ו-Clipboard. כלומר, כל מה שהעובד מקליד: הודעה לבן הזוג, חיפוש רפואי או טיוטת מכתב התפטרות. זה הערוץ עם סיכון הפרטיות הגבוה ביותר, ובשגרה הוא כמעט לא נחוץ. ההמלצה שלנו: בפרופיל ברירת המחדל הערוץ כבוי. אם חקירה ממוקדת מצדיקה אותו, מדליקים אותו בפרופיל צר, לזמן מוגדר ועם אישור כתוב.
צ'קליסט לפני שמשייכים את הפרופיל הראשון:
- Password keystrokes כבוי בכל מקרה, גם בפרופיל שבו Keystrokes פעיל.
- Clipboard מושבת ביישומים רגישים, למשל מערכת השכר.
- Audio כבוי כברירת מחדל, ועדיף להשאיר אותו כך. זה אחד הערוצים הפולשניים ביותר.
- Geolocation נשאר כבוי, אלא אם יש צורך תפעולי מוצדק לדעת איפה המחשב נמצא.
- גוף המייל לא נאסף. שומרים רק את המידע על השליחה, אם הוא בכלל נחוץ.
- הדפסות נשמר רק שם המסמך שהודפס, לא המסמך עצמו.
מה שלא צריך לראות: טשטוש והחרגה של מידע רגיש בהקלטה
בפרופיל הניטור אפשר להחריג יישומים, אתרים, כתובות IP ותיקיות. לפי התיעוד של Teramind, חלון של יישום או אתר מוחרג מושחר אוטומטית בהקלטת המסך. רשימת החרגות טובה לעסק ישראלי כוללת בדרך כלל אתרי בנקים, פורטלים של קופות החולים, אתרים ממשלתיים אישיים ותיקיית משאבי אנוש. הרשימה הסופית תלויה כמובן במה שהעובדים שלכם עושים בפועל.
השכבה השנייה היא מצב ההקלטה עצמו. לא חייבים להקליט כל הזמן:
| מצב | מה נשמר | מתי מתאים |
|---|---|---|
| Live view only | צפייה חיה בלבד, בלי ארכיון הקלטות | תמיכה מרחוק או תגובה מיידית |
| Record only when rule was violated | קטע לפני ואחרי הפרה של כלל | ברירת מחדל סבירה לעסק שמגן על מידע |
| Reconstructed Video (Mac) | תצוגה מבנית בשחור-לבן | פחות הרשאות ופחות מידע נאסף |
כך יש הקלטה כשקרה משהו שמצדיק אותה, ואין שעות של מסך שאיש לא יצפה בהן אבל מישהו יצטרך לאבטח.
לוח זמנים: ניטור רק בשעות העבודה
ב-Configurations › Schedules מגדירים לוחות עבודה, ובפרופיל הניטור קובעים באילו ימים ושעות הוא פועל. לדוגמה: ראשון עד חמישי, 08:00 עד 18:00. המחשב הנייד שהעובד לוקח הביתה לסוף השבוע לא ינוטר בשישי בערב. זה הוגן כלפי העובד, וזה גם חוסך לכם הקלטות שאין לכם מה לעשות איתן.
גם סוג הסוכן הוא חלק מהשקיפות. סוכן Standard מציג הודעת אישור בהתקנה. סוכן Revealed גלוי לעובד, והעובד יכול להפעיל ולעצור אותו בעצמו. ההבדלים מוסברים בעמוד סוכן גלוי או חשאי.
ובכל זאת נקלט משהו אישי? מה עושים עם מידע שנאסף בטעות
גם עם הגדרות טובות, יום אחד יופיע בהקלטה משהו שלא היה אמור להיות שם. זה סדר הפעולות:
- חוסמים את המקור מוסיפים את היישום, האתר או התיקייה לרשימת ההחרגות בפרופיל, כדי שזה לא יחזור.
- מצמצמים את מי שרואה ב-Configurations › Access Control מגדירים הרשאות צפייה ועריכה, ומפרידים בין IT, משאבי אנוש ואבטחה.
- בודקים מי צפה דשבורד Audit מתעד פעולות שבוצעו בתוך הקונסולה, כולל שינוי כללים וייצוא מידע.
- מטפלים בקטעים שיוצאו ב-System › Video Export אפשר לראות סטטוס, להוריד, לבטל ולנהל את תקופת השמירה של קטעי וידאו שיוצאו.
- מתעדים בנוהל פנימי רושמים מה נקלט, מי ראה ומה תוקן. לגבי מחיקה נקודתית, בדקו מול התיעוד או התמיכה של Teramind מה אפשרי בסוג הפריסה שלכם.
חשוב גם לדעת כמה זמן מידע שנקלט נשאר בשרת. ב-Teramind Cloud, וידאו וקול נשמרים 6 חודשים, וטלמטריה (יומני הפעילות) נשמרת 18 חודשים. חבילת Compliance מאריכה את שתי התקופות. בהתקנת On-Prem תקופת השמירה נקבעת לפי האחסון של הארגון.
ומכיוון שמי שנכנס לקונסולה רואה את כל המידע, כדאי לעבור באותה הזדמנות על ההגדרות שקובעות איך נכנסים אליה, תחת Configurations › Settings.
בכנות: מתי לא צריך את Teramind
Teramind בנוי לחקירה ולמניעת דליפות, וזה הרבה יותר ממה שנדרש למדידת זמן.
כלי כמו Insightful, שעובד בלי רישום הקשות, פולשני פחות. פירוט בעמוד חלופות ל-Teramind.
כשהמידע הרגיש יושב ב-SharePoint, ב-OneDrive וב-Teams, כדאי לבדוק קודם את מה שכבר קיים בסביבה.
Microsoft Purview עשוי להתאים יותר.
ניטור שאף אחד לא מסתכל עליו הוא רק איסוף מידע אישי, בלי שום הגנה.
זו סיבה טובה לעצור בסוף הפיילוט.
שתי מגבלות נוספות. ל-Teramind אין תמיכה רשמית בטלפונים ובטאבלטים. בנוסף, Teramind לבדו לא מחליף את התיעוד של המערכת העסקית לצורך תקנה 10: התקנה דורשת לשמור את יומני הגישה 24 חודשים לפחות, וב-Cloud הרגיל הטלמטריה נשמרת 18 חודשים. הפירוט בעמוד תיעוד גישה למידע רגיש.
השורה התחתונה: מה זה אומר עליך
אם אתה אחראי על מידע של לקוחות ועובדים ואין לך צוות אבטחה גדול, הניטור הכי חזק שלך הוא כנראה גם הרזה ביותר: פרופיל לכל מחלקה, הקשות כבויות, החרגות לאתרים אישיים, הקלטה רק כשכלל מופר ושעות עבודה מוגדרות. כך תאסוף פחות, תצטרך להגן על פחות, ותוכל להסביר לעובדים בדיוק מה הכלי רואה. כל תוצאה שתקבל תלויה בהגדרות ובנוהל שלך, וההערכות כאן אינן התחייבות.