אודסיטי · Nanodegree · 6 קורסים · 90 שעות
מסלול Nanodegree בהנדסת אבטחת מידע — אודסיטי
המסלול מורכב משישה קורסים ברצף: יסודות הנדסת אבטחת מידע · אבטחת מערכות · אבטחת תשתיות · אבטחת אפליקציות · ובסוף סיום המסלול.
"מסלול-המשך להנדסת אבטחת מידע, למי שכבר יודע לינוקס בסיסי ויסודות רשתות — לא מסלול לחסרי-רקע וארבעת התוצרים הם מסמכי PDF. בקצב של אדם עובד: 11 עד 15 שבועות, וארבעה פרויקטים בהגנת-מידע."
סרטון קצר על אודסיטי · 2:41
90ש׳
משך רשמי
ביניים
רמת כניסה
6 · 4
קורסים · פרויקטים
4.7★
34 מדרגים
3חוד׳
עד סיום · שלנו
הרשמה ותמחור מתבצעים אצל אודסיטי · קישור שיווקי · אנחנו לא מוכרים את הקורס
בשורה אחת
חמש שאלות, חמש תשובות
אם אין לך זמן לקרוא את כל העמוד — אלה התשובות שמספיקות כדי להחליט.
למי זה
למי שכבר יודע לינוקס בסיסי, יסודות רשתות וקצת סקריפטינג, ורוצה לעבור מהצד של התפעול לצד של ההגנה.
מה יוצא ביד
ארבעה מסמכים — מודל איומים, תוכנית תגובה לאירוע, תוכנית עמידות בתשתית ודוח בדיקת אפליקציית ווב.
כמה זמן באמת
אודסיטי מפרסמת 90 שעות. בקצב של 6 עד 8 שעות בשבוע זה כשלושה חודשים.
איפה זה ממקם אותך
לצד תפקידים מסוג מהנדס/ת אבטחת-מידע — בניית ההגנה של הארגון, לא רק הסתכלות עליה.
מה חסר
כל התוצרים הם מסמכי PDF, אין הגשת קוד או מעבדה, והכול באנגלית.
המסגרת במספרים
90 שעות, ומה שיוצא מהן
אלה המספרים שאודסיטי עצמה מפרסמת בעמוד-המוצר. נמדדו ב-9.9.2026.
90
שעות רשמיות
בקצב של 6 עד 8 שעות בשבוע — 11 עד 15 שבועות עד הסוף
6
קורסים
27
שיעורים
4
פרויקטים
4.7
34 מדרגים
אוגוסט 2026
עודכן
3
עד סיום · שלנו
מסלול הלימוד
שישה קורסים ברצף אחד
אורך העמודה מציג את יחס השעות בין הקורסים. פתח קורס כדי לראות כל שיעור בשמו.
קורס 1
פתיחה וברוכים הבאים
0.8ש׳
קורס 2
יסודות הנדסת אבטחת מידע
20ש׳
קורס 3
אבטחת מערכות
22ש׳
קורס 4
אבטחת תשתיות
26ש׳
קורס 5
אבטחת אפליקציות
20.8ש׳
קורס 6
סיום המסלול
0.2ש׳
1פתיחה וברוכים הבאים0.8 שעות
- היכרות עם מסלול ה-Nanodegree — מה מצפה לך בתוכנית ואיך להצליח בה.
- איך מקבלים עזרה — חמש דקות קריאה על הדרכים לקבל עזרה בתוכן ובפרויקטים.
2יסודות הנדסת אבטחת מידע20 שעות
- מבוא להנדסת אבטחת מידע — היכרות עם הקורס ועם מה שמצפה בו.
- מהי הנדסת אבטחת מידע? — היכרות עם התחום ועם הפנים השונות של האבטחה.
- עקרונות אבטחה — שילוש הסודיות-השלמות-הזמינות, הרשאות, אימות, אי-הכחשה ועקרונות התכנון המאובטח.
- קריפטוגרפיה מעשית — הצפנה, גיבוב והשימושים שלהם באבטחה מודרנית.
- הערכת סיכונים — איך מעריכים סיכון, מציעים צעדי-מיגון ובונים מודלים.
- סקירה וביקורת אבטחה — איך מהנדס אבטחה משתלב בתהליכי הסקירה והביקורת.
- פרויקטמודל איומים למערכת דיווח-שעות
3אבטחת מערכות22 שעות
- מבוא לאבטחת מערכות — היכרות עם הקורס ועם מה שמצפה בו.
- חולשות בצד שלישי — מהן חולשות שמגיעות מרכיבים חיצוניים ואיך מתגוננים מפניהן.
- אימות זהות — כלים לניהול סיסמאות, אבטחת גישה מרחוק והצפנה.
- הרשאות — בקרת גישה, בעלות והרשאות, ובניית כללים ומסננים.
- בידוד — הגבלת גישה, בקרת גישה ומתקפות על הזיכרון.
- ביקורת ותיעוד — תיעוד לוגים וניטור.
- פרויקטתגובה למתקפת סייבר מדינתית
4אבטחת תשתיות26 שעות
- אבטחת תשתיות — היכרות עם הקורס ועם המרצה שמלווה אותו.
- הערכת אבטחת תשתיות — הנחת היסודות לעבודת הערכה נכונה.
- ניהול הרשאות גישה — איך שומרים על הקבצים והנתונים דרך ניהול גישה.
- ניטור וזיהוי — איך מנטרים ומזהים אירועים בתוך קו ההיקף של הארגון.
- ניהול זהויות — היכרות עם ניהול זהויות וגישה.
- כשלי האבטחה הנפוצים — הכשלים הנפוצים בתוך קו ההיקף ואיך מצמצמים אותם.
- פרויקטעמידות מול תוקפים
5אבטחת אפליקציות20.8 שעות
- מבוא לאבטחת אפליקציות — היכרות עם המרצה ועם ההיסטוריה של אבטחת אפליקציות.
- חולשות נפוצות באפליקציות ווב — מיהו ארגון OWASP, עשרת הסיכונים המובילים והמלצות לצמצומם.
- בדיקות חדירה לאפליקציות ווב — טכניקות לביצוע בדיקת חדירה על אפליקציית ווב.
- שיטות איתור — בדיקות אבטחה סטטיות לקוד, ואיך קוראים ומשנים אותן.
- טיפול בחולשות — כתיבת דוחות וחישוב חומרה בשיטת CVSS גרסה 3.1.
- מיגון ואימות — עבודה מול צוותי הפיתוח והבדיקות כדי להפוך את האפליקציה למאובטחת יותר.
- פרויקטאפליקציית ווב פגיעה
6סיום המסלול0.2 שעות
- ברכות על הסיום — חגיגת סיום התוכנית.
איפה זה ממקם אותך
מה תדע לעשות לבד
- TimeSheets threat model
- Nation-state incident response
- Adversarial resilience plan
- Vulnerable web app report
מה יישאר לך ביד
4 פרויקטים שמוגשים לבדיקה
כל פרויקט משויך לשיעור מסומן בסילבוס, ובסופו מגישים אותו לבדיקה.
- 01
יסודות הנדסת אבטחת מידע
מודל איומים למערכת דיווח-שעות
תאריך ההגשה שמופיע בכיתה: 6 באוקטובר 2026. גרסת התרחיש: v2, רבעון שני 2024 — זו הגרסה שעליה עובדים.
- 02
אבטחת מערכות
תגובה למתקפת סייבר מדינתית
מסמך PDF: תוכנית תגובה לאירוע — זיהוי, בלימה, עקירה והתאוששות, עם דוח ניתוח.
- 03
אבטחת תשתיות
עמידות מול תוקפים
מסמך PDF לפי תבנית: נתיבי-תקיפה, הקשחה, זיהוי ותגובה בתשתית ענן.
- 04
אבטחת אפליקציות
אפליקציית ווב פגיעה
דוח PDF לפי תבנית: איתור חולשות, אימות שלהן בפועל והמלצות תיקון.
החסם של האנגלית
יש בכיתה עוזר שמדבר עברית
בתוך הכיתה של אודסיטי יושב עוזר בשם מארווין. שואלים בעברית — הוא עונה בעברית, על החומר שמוצג באותו רגע.
כל שאלה על מה שכתוב בעמוד
למשל: "תסביר לי במילים פשוטות את המושג שמופיע כאן". התשובה מתייחסת לשיעור שפתוח מולך.
סיכום, ואז בוחן
אפשר לבקש סיכום של השיעור שקוראים עכשיו, ואז לבקש שיבחן אותך לפני שממשיכים.
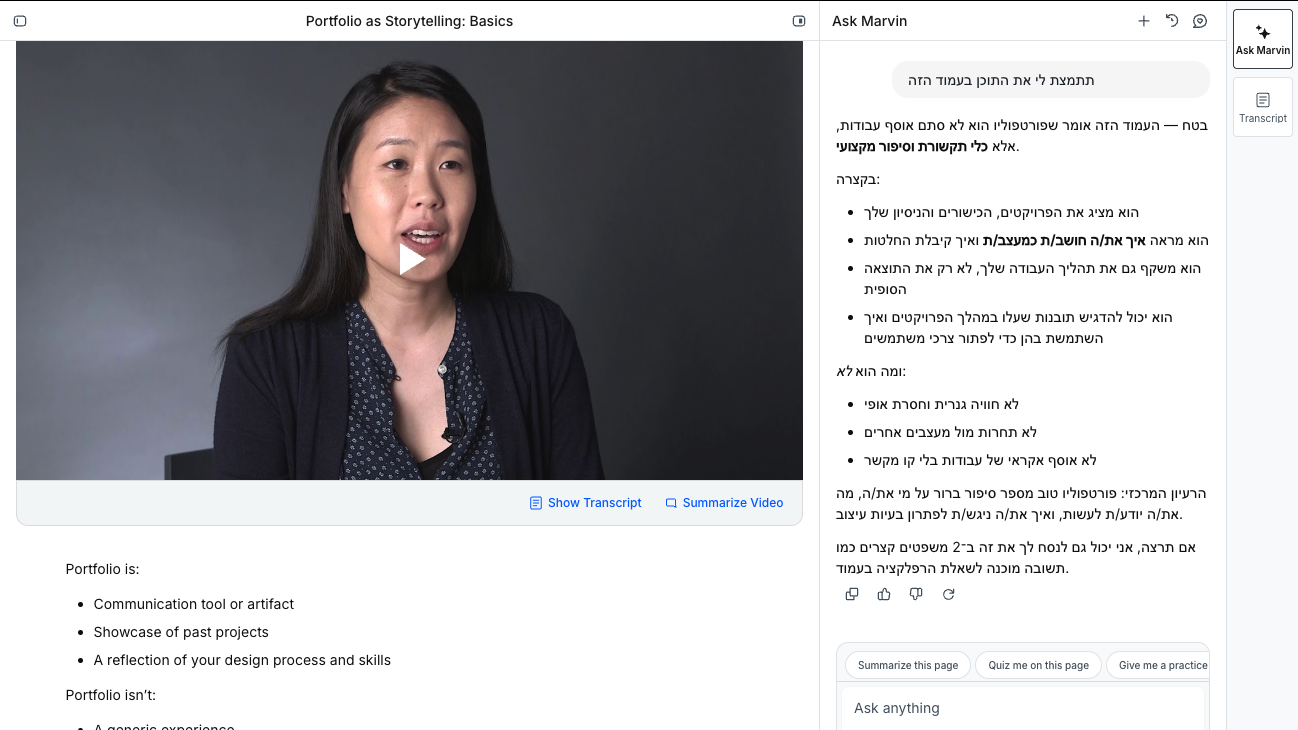
בדקנו את זה בפועל ב-7.9.2026: שלוש שאלות חופשיות, בקשת סיכום ובקשת בוחן — חמש מתוך חמש חזרו בעברית שוטפת ומדויקת לתוכן.
אחרי המסלול
לאיזו עבודה זה מספיק בישראל
מהנדס/ת אבטחת-מידע
מה עושים בו ביום-יום
בונים ומתחזקים את מערכות ההגנה של הארגון — לא רק מסתכלים עליהן. מתקינים ומגדירים חומות-אש, הגנה על תחנות-קצה, מניעת דלף-מידע וניהול-הרשאות. מקשיחים שרתים ותחנות לפי כללי אבטחה. מלווים פרויקטים חדשים ומוודאים שהם נבנים מאובטח מלכתחילה. מטפלים בחולשות שנמצאו — מתעדפים ודוחפים לתיקון. פותרים תקלות במערכות האבטחה עצמן.
מה המסלול נותן
Security Engineer נותן מודל-איומים, תגובה לאירוע מדינתי, תוכנית-עמידות ודוח על אפליקציה פגיעה. Security Architect נותן סקירת-אבטחת-אפליקציה, ארכיטקטורת זהויות ואכיפה, אבטחת-רשת ותוכנית-המשכיות. Enterprise Security נותן תכנון רשת מאובטחת עם Azure ו-SIEM, הערכת-הקשחה ל-Windows ול-Mac, מחזור-פיתוח מאובטח, וממשל-נתונים והצפנה. זה חופף לפעולת-הליבה של התפקיד.
מה עוד תצטרך
הפער העיקרי הוא סוג הידע: התפקיד בישראל הוא ברובו תפעולי-תשתיתי ולא עיצובי — המודעות מבקשות ניסיון מעשי במוצרי-מדף ספציפיים בשמם (Fortinet, Palo Alto, Check Point, CyberArk), ואת אלה שום מסלול מקוון אינו נותן. הפער השני: מסלול-הכניסה שנמצא במודעות אינו מ-SOC אלא מתקשורת או מסיסטם — כלומר מי שאין לו רקע ב-IT יתקשה להיכנס ישירות. מנגד, יש כאן שתי דלתות אמיתיות: שתי מודעות מציבות במפורש 'יוצא יחידות צבאיות' או 'הכשרה מקצועית בהיקף 100 שעות' כשווי-ערך לתואר.
✓זה בשבילך אם…
אתה כבר עובד עם מערכות, רשתות או שרתים ורוצה לעבור לצד ההגנה בצורה מסודרת; אתה צריך תוצרים כתובים שמראים איך אתה חושב על איומים, סיכון ותיקון — ולא רק תעודת סיום; ויש לך 6 עד 8 שעות פנויות בשבוע לאורך כשלושה חודשים.
✕דלג עליו אם…
אתה מתחיל מאפס בלי רקע בלינוקס, ברשתות ובכתיבת סקריפטים; אתה מחפש תרגול מעבדתי או הגשות קוד — כאן מגישים מסמכים; או קריאה והאזנה באנגלית טכנית עדיין מקשות עליך לאורך שעות.
לפני שמחליטים
מה זה לא נותן
- אודסיטי מונה שישה קורסים: אבל שניים מהם הם ברוכים-הבאים וברכות סיום — שעה אחת בסך הכול. הלימוד בפועל הוא ארבעה קורסים וארבעה פרויקטים.
- כל ארבעת התוצרים הם מסמכי PDF: דוחות: מודלים ותוכניות. אין כאן הגשת קוד ואין מעבדה שנבדקת אוטומטית.
- זה לא מסלול לחסרי רקע. אודסיטי מגדירה רמת ביניים ומבקשת לינוקס בסיסי: יסודות רשתות, סקריפטינג והיכרות עם ווינדוס.
- התוכן: הוראות הפרויקטים ואמות-המידה כולם באנגלית, ואין בסילבוס שיעור אחד שמיועד להכנה למבחן הסמכה מקצועית.
שאלות ותשובות
צריך רקע קודם כדי להתחיל?
כן. אודסיטי מסווגת את המסלול כרמת ביניים ומציינת ארבע דרישות-קדם: לינוקס בסיסי, יסודות רשתות מחשבים, כתיבת סקריפטים והיכרות עם ווינדוס. ניסיון קודם בתפקיד אבטחה אינו נדרש — הקורס הראשון פותח מעקרונות האבטחה והקריפטוגרפיה.
מה בדיוק מגישים בפרויקט?
מסמך. בפרויקט הראשון, למשל, ממפים נכסים, איומים וחולשות של מערכת דיווח-השעות ומפיקים דוח מודל-איומים בסגנון STRIDE, בקובץ PDF בשם שנקבע מראש, עם תאריך הגשה שמופיע בכיתה.
מי בודק את מה שהגשתי?
אודסיטי מצהירה שהפרויקטים נבדקים אנושית מול רובריקה. הרובריקה מוצגת בתוך עמוד-הפרויקט בכיתה, בלי מזהה מספרי שאפשר לקשר אליו מבחוץ — כך ראינו אותה ב-9.9.2026.
האנגלית תהיה בעיה?
התוכן, ההוראות ואמות-המידה באנגלית. בתוך הכיתה יושב עוזר בשם מארווין שאפשר לדבר איתו בעברית — לשאול על מה שכתוב בעמוד, לבקש סיכום או לבקש בוחן קצר לפני שממשיכים.
כמה זמן זה ייקח לי באמת?
אודסיטי מפרסמת 90 שעות. בקצב של 6 עד 8 שעות בשבוע, לצד עבודה, זה 11 עד 15 שבועות — כשלושה חודשים.
זה מכשיר לעבודה מעשית בכלי הגנה?
לא במלואה. ארבעת התוצרים הם מסמכים — מודל איומים, תוכנית תגובה, תוכנית עמידות ודוח בדיקה. הפעלה יומיומית של מערכות ההגנה של ארגון והטמעה בסביבת ייצור אינן חלק מהמסלול.
90 שעות, ארבעה פרויקטים, תיק אחד
המחיר, תנאי הביטול ומועד הפתיחה — בעמוד המסלול של אודסיטי. ההחלטה שלך.
הרשמה ותמחור מתבצעים אצל אודסיטי · קישור שיווקי · אנחנו לא מוכרים את הקורס
מקורות
- עמוד המוצר הרשמי של מסלול Security Engineer באתר אודסיטי — נמדד ב-9.9.2026.
- הוראות הפרויקטים, תבניות ההגשה והרובריקות בתוך הכיתה של אודסיטי — נקראו ב-9.9.2026.
MSL הוא קטלוג קורסים — לא ספק הקורס. המסלול מתפרסם ומנוהל על ידי אודסיטי. תוכן הקורס, המחיר, התעודה ותנאי השימוש הם באחריות אודסיטי בלבד. הקישורים לאודסיטי הם קישורים שיווקיים.