מי שבודק ניטור עובדים בישראל פוגש מהר שם אחד: פסק דין איסקוב (2011). לפי הנוסח הנגיש של הפסיקה, נדרשו בו שקיפות מפורטת והסכמה מדעת. לכן ההחלטה הראשונה ב-Teramind היא לא איזה ערוץ לנטר אלא איזה סוכן להתקין. הסוג שתבחר קובע מה העובד יראה, מה יאשר ומה יידע.
העמוד בנוי סביב שלוש שאלות: האם אפשר להתקין סוכן שהעובד לא רואה, מה העובד צריך לדעת ולאשר, ואיך מנסחים מדיניות שקיפות. הפירוט המשפטי נמצא בעמוד מעקב אחרי עובדים — מה מותר בישראל במדריך Insightful, וכאן לא נשכפל אותו. שום דבר בעמוד הזה אינו ייעוץ משפטי.
בקצרה
- Revealed: העובד רואה את הסוכן, לוחץ Start כדי להתחיל את הניטור ויכול לעצור אותו.
- Standard: העובד מאשר הודעה בהתקנה, ואחר כך הסוכן פועל ברקע.
- Stealth: בלי ממשק ובלי אישור. זמין רק ללקוחות שעברו אימות, ולא בחשבון ניסיון.
- ברירת-המחדל שאנחנו ממליצים עליה: Revealed או Standard, עם מדיניות כתובה שנמסרה לעובדים לפני ההתקנה.
שלושה סוגי סוכן, וההבדל הוא מי לוחץ Start
Teramind עובד דרך סוכן (Agent). זו תוכנה קטנה שמותקנת על המחשב, אוספת את הפעילות ושולחת אותה לשרת לניתוח. לפי מרכז-הידע של Teramind יש שלושה סוגי סוכן. ההבדל המהותי ביניהם הוא מי מתחיל ומפסיק את הניטור, והאם העובד בכלל רואה שמשהו פועל.
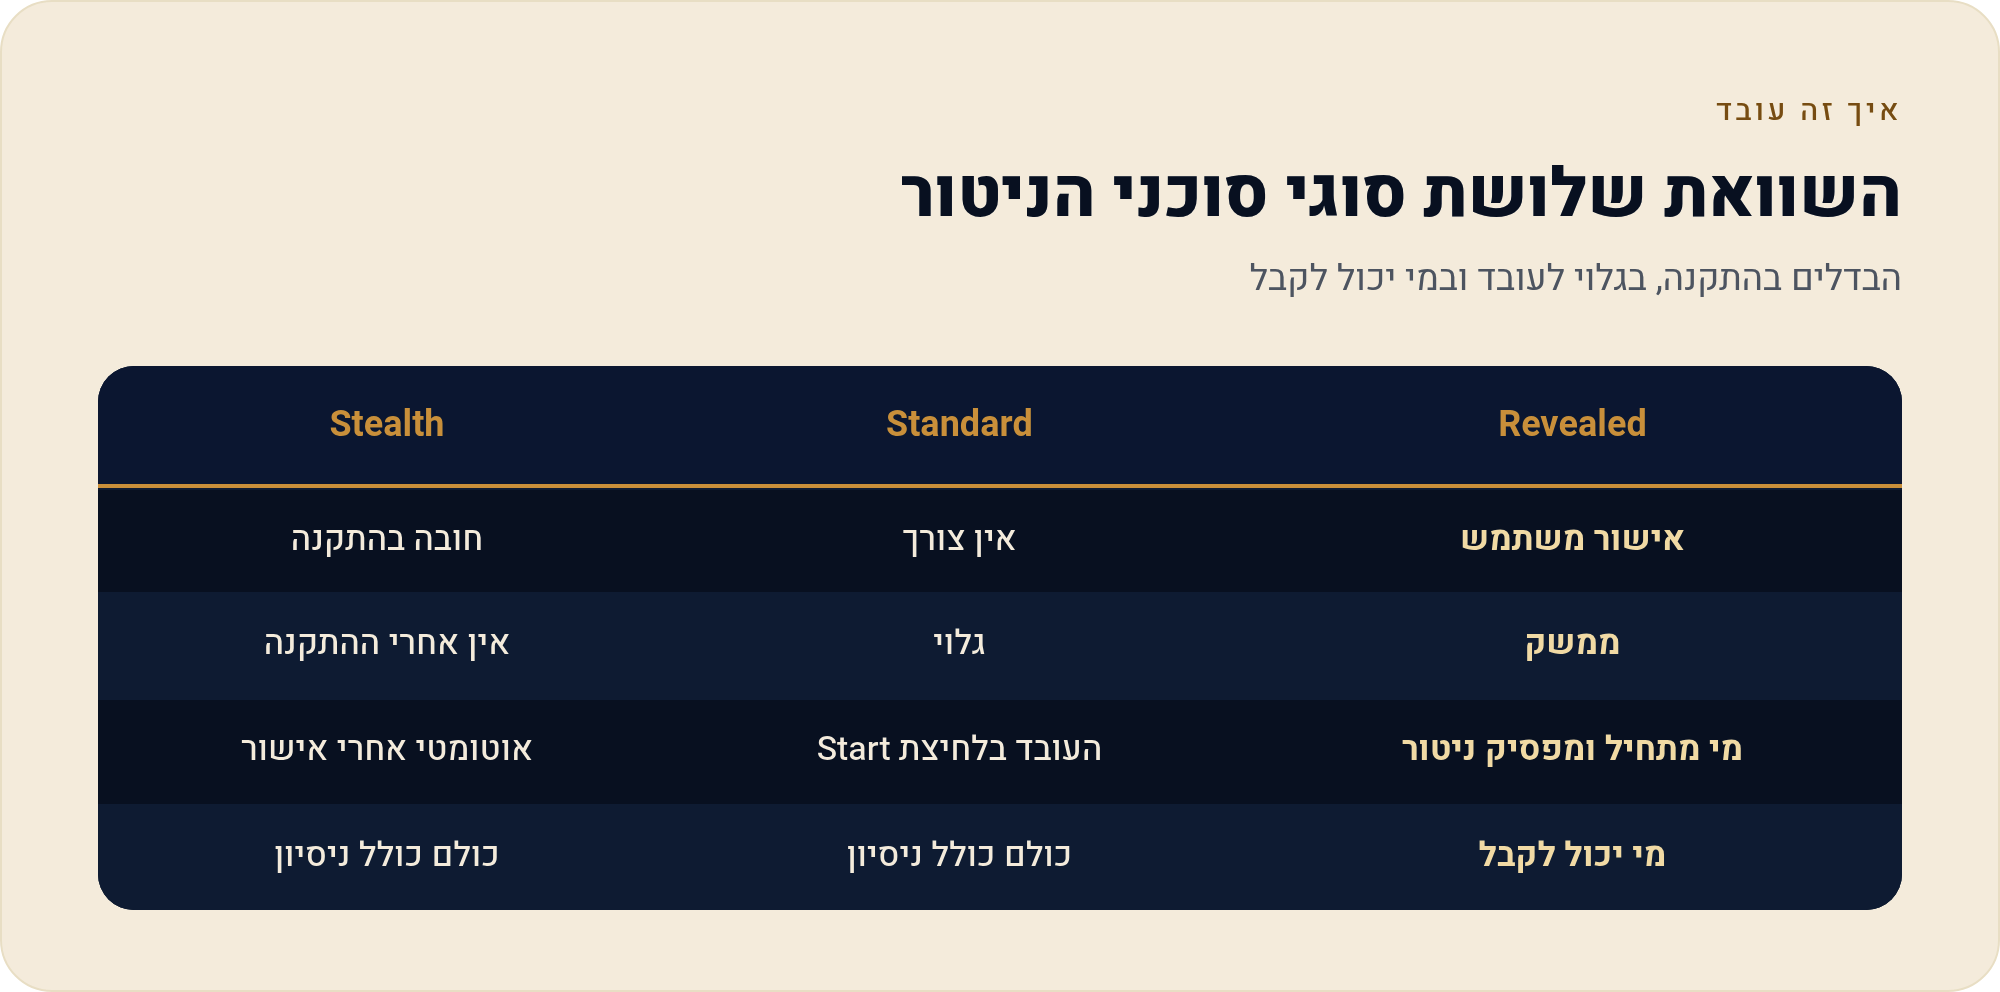
- Revealed — הסוכן הגלוי יש לו ממשק על המסך. הניטור מתחיל רק כשהעובד לוחץ Start, והעובד יכול לעצור אותו ולבחור על איזה פרויקט הוא עובד. מתאים במיוחד לעבודה לפי פרויקטים, לדוגמה משרד ייעוץ שמחייב לקוחות לפי שעות.
- Standard — הסוכן הסטנדרטי בהתקנה מופיעה לעובד הודעה שחובה לאשר, ומשם הסוכן פועל ברקע. ההתקנה חייבת להיות מקומית, עם אישור המשתמש. זה הסוג שזמין גם בחשבון ניסיון.
- Stealth — הסוכן החשאי בלי ממשק ובלי אישור: הוא מתחיל לפעול אוטומטית ובסתר. Teramind מוסרת אותו רק ללקוחות שעברו אימות.
יש שני פרטים שמנהלים לא תמיד שמים לב אליהם.
הראשון: ב-Revealed השליטה נמצאת אצל העובד. זה הוגן, אבל אם המטרה שלך היא הגנה מפני דליפת מידע, ניטור שאפשר לעצור משאיר חורים בדיוק בשעות שמעניינות אותך.
השני: חלק מפעולות האכיפה תוכננו סביב Stealth. לפי התיעוד, הפעולה Lock User, שנועלת את חשבון העובד, מיועדת בעיקר ל-Stealth. הפעולה Switch Task זמינה רק ב-Windows וב-Stealth.
את קובץ ההתקנה של כל סוג מורידים מהמסך System › Download Agent. אילו סוגים יופיעו שם תלוי בהרשאה של החשבון שלך.
מה העובד רואה בכל סוג, ואיפה נכנס האישור
כדאי לחשוב על זה מנקודת המבט של העובד. בסוף, זה מה שיקבע אם הניטור ייתפס כהגנה על מידע או כריגול.
- ב-Revealed העובד רואה את הסוכן כל יום ומפעיל ומפסיק אותו בעצמו. אין רגע שבו הוא “מגלה” שהוא מנוטר.
- ב-Standard העובד רואה את הסוכן פעם אחת, בהתקנה, ומאשר הודעה. אחר כך אין ממשק, אבל העובד יודע על הניטור כי הוא אישר אותו.
- ב-Stealth העובד לא רואה כלום ולא מאשר כלום. כל מה שהוא יודע מגיע ממך, לא מהתוכנה.
יש עוד שתי נקודות מגע בין העובד לסוכן.
ב-Mac הסוכן צריך את ההרשאות Accessibility ו-Screen Recording של מערכת ההפעלה.
בשגרה, הפעולה Warn מציגה לעובד אזהרה ברגע שהוא חוצה כלל. אפשר לעצב את האזהרה ב-HTML ולצרף אליה קישור למדיניות. זה אולי כלי השקיפות השימושי ביותר במערכת: העובד לומד מה הכלל ברגע הרלוונטי, ולא רק ממסמך שחתם עליו לפני חצי שנה.
למה Stealth לא זמין בחשבון ניסיון
לפי התיעוד, חשבון ניסיון מקבל רק Standard ו-Revealed. Stealth נמסר רק ללקוחות שעברו אימות, וחשבון ניסיון לא עבר את התהליך הזה. התיעוד לא מפרט נימוק נוסף, ולא ננחש.
המשמעות המעשית: את הפיילוט תעשה ממילא בסוכן גלוי, וזה דווקא יתרון. אם בשבוע הניסיון גילית שאתה מסתדר עם Standard, ייתכן שגילית גם שאין לך צורך אמיתי ב-Stealth.
בישראל אנחנו ממליצים על Revealed או Standard כברירת-מחדל. Stealth מתאים רק לצורך חריג, ממוקד ומאושר משפטית. זה שהאפשרות קיימת במסך לא הופך אותה למותרת מבחינה משפטית.
ההגדרות הכלליות של הסוכנים נמצאות במסך Configurations › Settings › Agents, כולל הגנה מפני הסרה של סוכן Stealth. הסרה של סוכן מוגן נעשית לפי נוהל ההסרה של Teramind לסוכן מוגן.
שקיפות כעיקרון: מה היא דורשת ממך בפועל
שקיפות היא לא “העובד חתם”. עובד שמנוטר בשקיפות יודע לענות על חמש שאלות בלי לחפש את התשובות:
- למה הארגון מנטר, ועל איזה מידע הוא מגן.
- אילו ערוצים פעילים. למשל קבצים, USB ואתרים, ולא בהכרח הקשות או קול.
- באילו שעות. ב-Schedules אפשר להגביל את הניטור ללוח העבודה.
- מי רואה את המידע. ההרשאות מוגדרות ב-Access Control.
- כמה זמן המידע נשמר.
לשאלה האחרונה יש מספרים. לפי מדיניות השמירה שפרסמה Teramind, ב-Teramind Cloud וידאו וקול נשמרים 6 חודשים. טלמטריה ויומני פעילות נשמרים 18 חודשים. מי שמתקין את המערכת על שרת משלו (On-Prem) קובע את תקופת השמירה בעצמו. המספרים האלה צריכים להופיע במדיניות עצמה, לא בהערת שוליים.
אפשר גם לצמצם את מה שנאסף מלכתחילה: לכבות הקשות בשדות סיסמה, להחריג אתרים ולהקליט רק כשיש הפרה. איך עושים את זה מוסבר בעמוד ניטור שמכבד פרטיות ב-Teramind.
קודם מסמך, אחר כך סוכן: מדיניות כתובה לפני ההתקנה
הסדר חשוב. מדיניות שנכתבת אחרי שהסוכן כבר פועל נראית כמו הצדקה בדיעבד, ובצדק.
- מגדירים תכלית כותבים בשורה אחת על מה מגינים: רשימת לקוחות, תיקי עובדים, מידע רפואי, או כל מה שרלוונטי לעסק.
- בוחרים סוג סוכן ומנמקים Revealed, Standard או Stealth, ולמה דווקא הוא.
- בוחרים ערוצים ושעות רק מה שמשרת את התכלית. את זה מגדירים ב-Monitoring Profiles וב-Schedules.
- קובעים מי רואה מי מקבל גישה לקונסולה, ומי מאשר צפייה בהקלטה.
- כותבים תקופת שמירה לפי סוג ההתקנה שבחרת: ענן או שרת משלך.
- מוסרים את המדיניות לעובדים לפני ההתקנה ומתעדים שהיא נמסרה.
- מתחילים בפיילוט קטן 5–10 משתמשים מייצגים ב-Standard או ב-Revealed. עוצרים אם אי אפשר להודיע לעובדים או להחריג פעילות פרטית. התוכנית המלאה נמצאת בעמוד פיילוט Teramind של 7 ימים.
אם המידע שאתה מגן עליו נמצא במאגר שחלות עליו תקנות הגנת הפרטיות (אבטחת מידע), התשע״ז-2017, יש להן דרישות משלהן לתיעוד גישה. הפירוט בעמוד תיעוד גישה למידע רגיש ותקנה 10.
סעיף כן: מתי Teramind גדול מדי או לא מתאים
השוואה מלאה נמצאת בעמוד חלופות ל-Teramind.
מתי לעצור ולהתייעץ עם עורך-דין
Teramind עצמה ממליצה על ייעוץ משפטי מקומי כשמדובר בראיות. אלה הרגעים שבהם כדאי לעצור:
- אתה שוקל Stealth, אפילו לעובד אחד.
- אתה רוצה להגביר את הניטור על עובד מסוים, למשל עובד שהודיע על עזיבה. מעקב גורף רק משום שעובד התפטר אינו מדיניות.
- אתה רוצה להפעיל ערוצים פולשניים כמו הקשות או קול. הקלטת קול כבויה כברירת מחדל.
- אתה מתכוון להשתמש בהקלטה כראיה. ייצוא של קטע וידאו לא מבטיח שהוא יתקבל כראיה.
- עולה שאלה על תיבת מייל פרטית או על חשבון אישי של העובד.
ובסוף, מה זה אומר עליך
אם הגעת לעמוד הזה עם השאלה “אפשר להתקין בלי שהעובד יראה?”, כנראה שאתה אחראי על מידע שאסור שידלוף. טוב שאתה שואל לפני ההתקנה ולא אחריה.
אם Revealed או Standard מספיקים לך, יחד עם מדיניות של עמוד אחד שהעובדים קראו, אתה בונה הגנה שהעובדים מבינים. ככה גם יותר קל להם לשתף פעולה איתה.
אם אתה מוצא את עצמך מתעקש על Stealth לכולם, עצור. שאל את עצמך מה בדיוק אתה מנסה לתפוס, ולמה אי אפשר לעשות את זה בגלוי. התשובה לשאלה הזאת חשובה יותר מכל הגדרה במסך.
לתמונה המלאה של הכלי, חזור לTeramind בעברית — המדריך המלא להגנה על מידע מבפנים.
מקורות
- Teramind Knowledge Base — Revealed, Stealth and Standard agents
- Teramind — How to download and install the Teramind Agent
- Teramind — Defining rule actions
- Teramind — Data retention policy
- Teramind — How to uninstall a protected agent (Windows)
- תקנות הגנת הפרטיות (אבטחת מידע), התשע״ז-2017 — נוסח בנבו
- פסק דין איסקוב — נוסח משני נגיש
נכון ל-31/10/2026