ניקח לדוגמה סוכנות ביטוח בראשון לציון עם 80 עובדים מול מחשב (המספר להמחשה). במחשבים יש תיקי לקוחות, מספרי תעודות זהות ופרטי פוליסות. מנהל ה-IT מתקין Teramind ומגדיר כמה כללים. תוך כמה ימים תיבת המייל שלו מתמלאת בהתראות על כל קובץ שעלה לענן, ואחרי שבוע הוא כבר מוחק אותן בלי לקרוא.
העמוד הזה בנוי סביב שלוש שאלות שמנהל כזה מגיע איתן: איך לא לטבוע בהתראות, איך מחברים את Teramind למה שכבר יש בארגון, ומי צריך לקבל מה. המטרה לאורך כל הדרך היא הגנה על מידע של לקוחות ועובדים, בשקיפות מול העובדים. לא ציד מכשפות. התמונה המלאה של הכלי נמצאת במדריך Teramind המלא.
בקצרה
- פחות התראות, יותר בעלים: לכל רמת חומרה מגדירים נמען אחד, ערוץ אחד וזמן-תגובה אחד.
- Active Directory קודם: משתמשים, מחשבים, קבוצות ו-OU נכנסים אוטומטית, כך שהכללים יושבים על מחלקות אמיתיות.
- SIEM רק אם כבר יש: ב-On-Prem אפשר לייצא Syslog. בגרסת NextGen חלק מהחיבורים עדיין מסומנים בתיעוד כ-Roadmap.
- SMTP הוא תשתית: בלי שרת מייל מוגדר לא יגיעו Digest, דוחות והודעות מערכת.
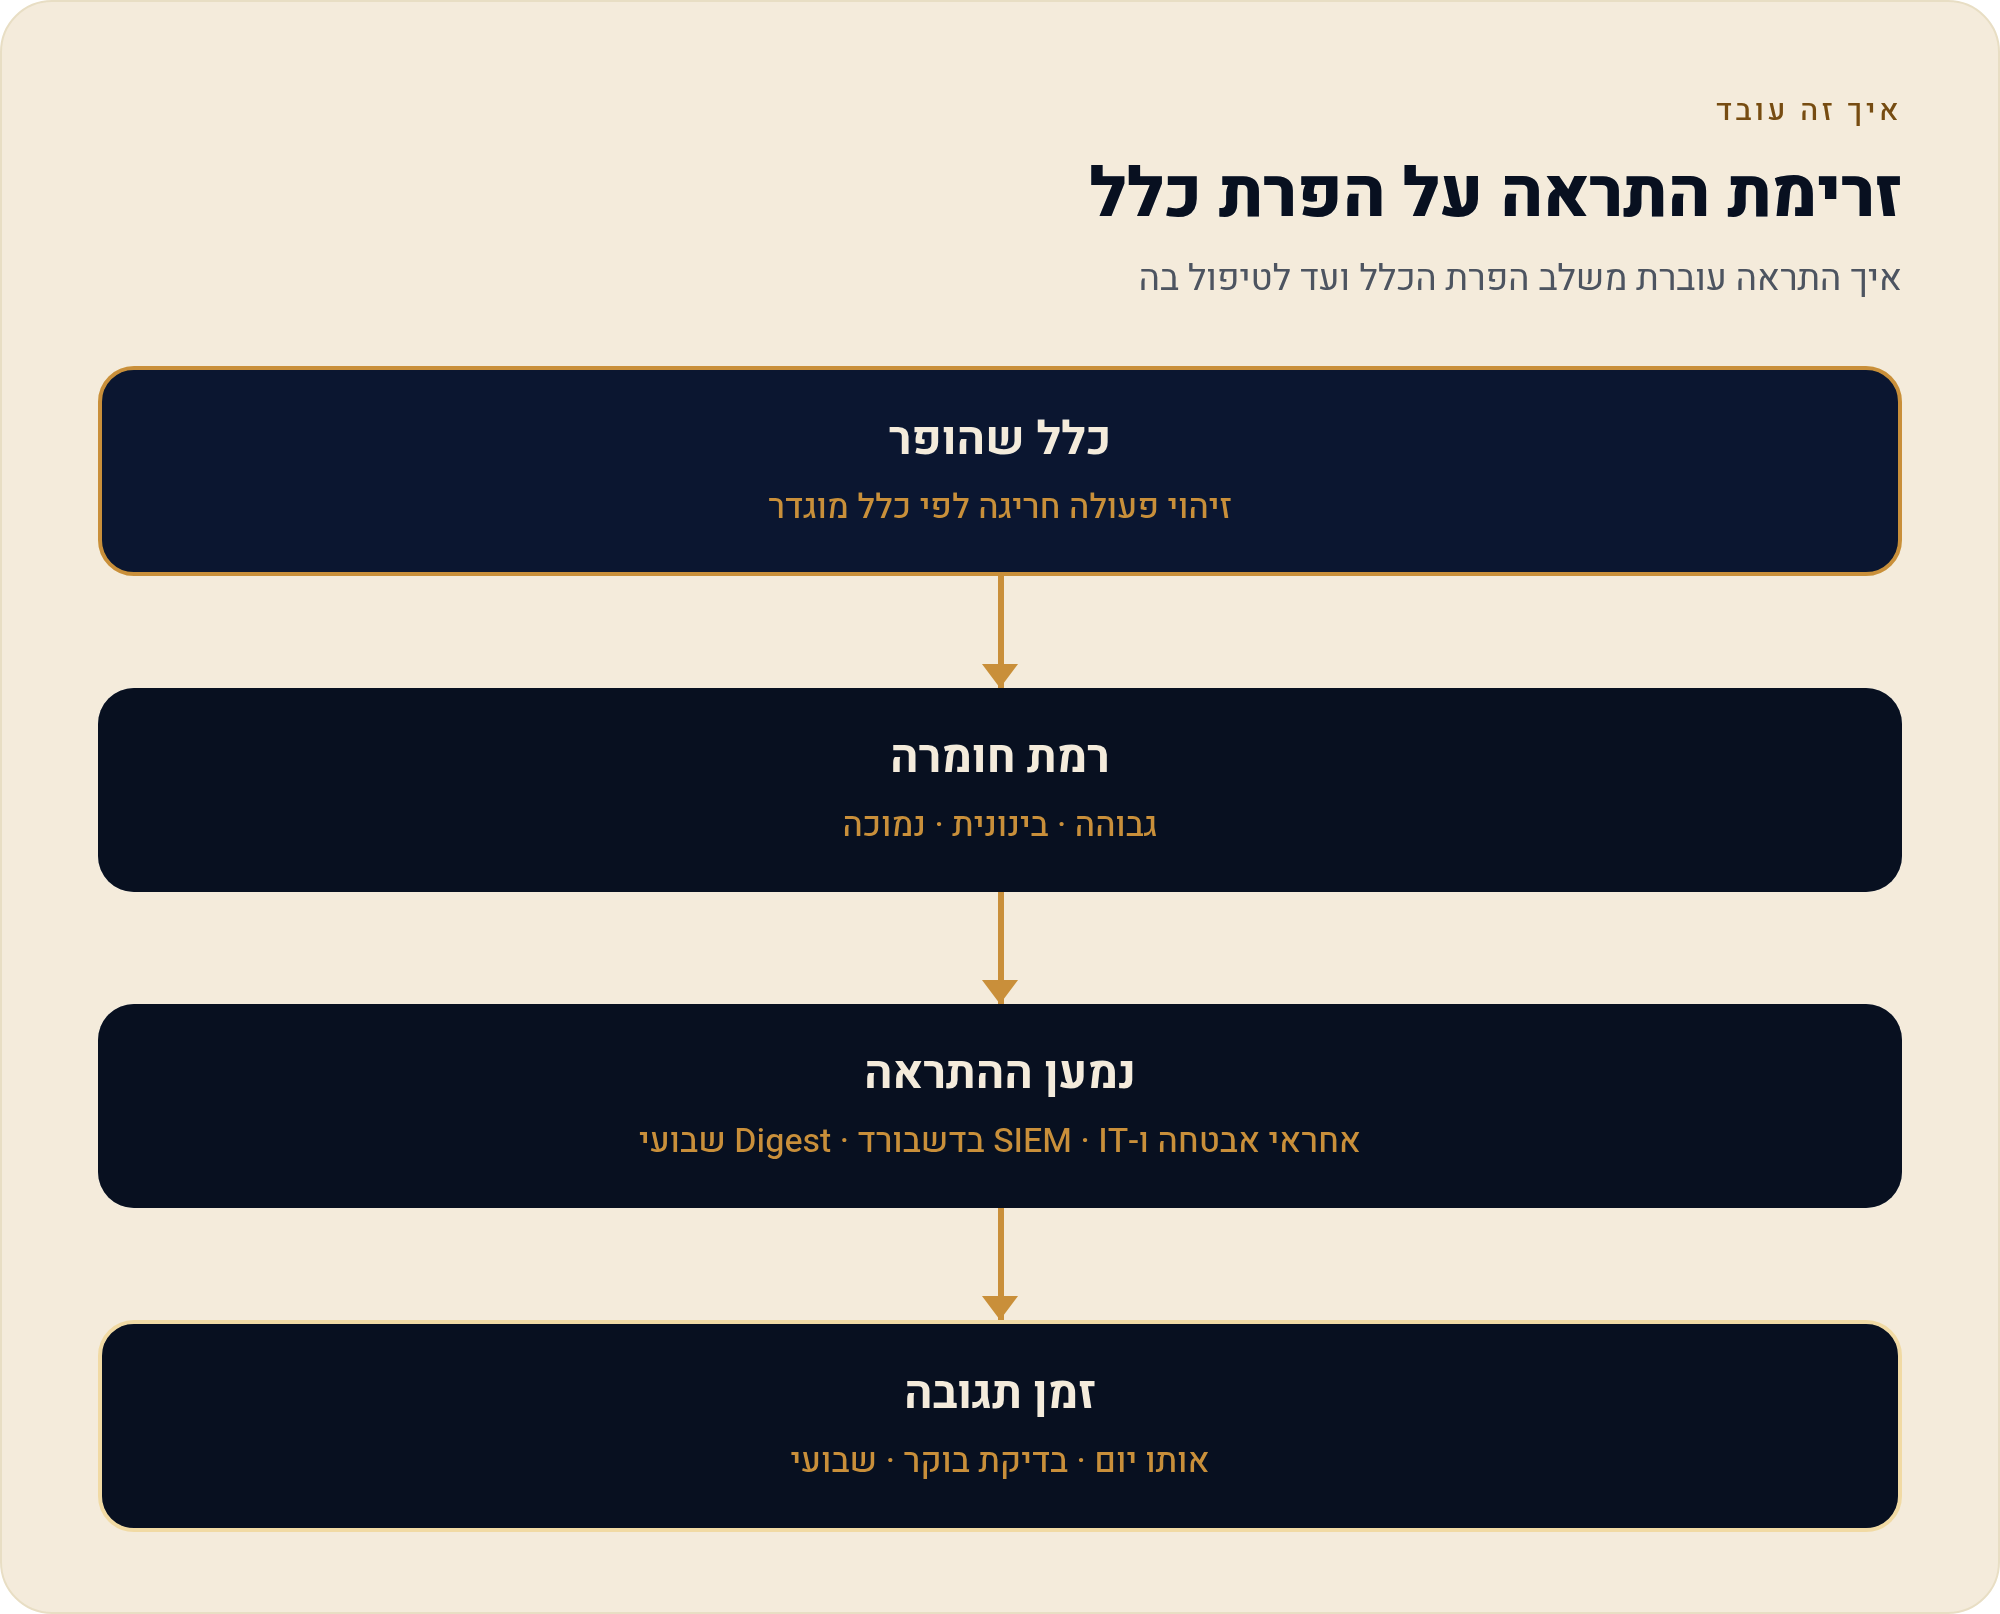
התראה שאף אחד לא קורא היא רעש, לא הגנה
ב-Teramind, התראה נולדת מכלל (Rule) שיושב בתוך Behavior Policy. הכלל בודק תנאי, וכשהתנאי מתקיים הוא מבצע פעולה. הפעולה יכולה להיות Notify (מייל לנמענים), Warn (הודעה שקופצת לעובד עצמו), Block (עצירת הפעולה) ועוד. ההצפה כמעט אף פעם לא נובעת מהכלי. היא נובעת מהאופן שבו מגדירים אותו. הסיבות הנפוצות:
- כלל רחב מדי: "כל העלאת קובץ לענן" במקום "העלאת קובץ עם מספרי כרטיס לענן אישי".
- כל הפרה הופכת למייל: פעולת Notify מוגדרת גם על דברים שמספיק לראות פעם ביום בדשבורד.
- נמען אחד לכל דבר: מנהל ה-IT מקבל גם הפרות קריטיות וגם שימוש בכלי AI לא מאושר, באותה תיבה ובאותו טון.
- אין בעלים: ההתראה מגיעה לרשימת תפוצה, וכל אחד מניח שמישהו אחר יטפל.
שני כלים מובנים עוזרים לצמצם את הרעש. הראשון הוא ספים ב-Advanced mode. בתיעוד של Teramind מופיעה דוגמה: Warn מעל 5 העלאות ביום, ו-Block יחד עם Notify מעל 50. זו דוגמת יצרן, לא סף מומלץ לעסק שלכם. השני הוא Shared Lists: רשימות של מילים, ביטויים רגולריים (Regex) וכתובות שמעדכנים במקום אחד, והשינוי חל על כל הכללים שמשתמשים בהן.
חשוב לדעת גם שחלונות הדשבורד הרגילים עשויים להתעדכן באיחור של עד ארבע שעות. Live View ותצוגות חיות הן החריג. לכן מקרה חמור לא צריך לחכות שמישהו יפתח דשבורד. הוא צריך להגיע כהתראה.
התראה טובה היא התראה שאדם מסוים יודע מה לעשות איתה, ותוך זמן מוגדר.
Alerts: מי מקבל מה, ובאיזו חומרה
פעולת Notify שולחת מייל לעד 15 כתובות בכל פעם שהיא מופעלת. זה הרבה יותר ממה שצריך. בעסק של 20 עד 500 עובדים, שני נמענים לכל רמה מספיקים בדרך כלל: אחראי וגיבוי. Teramind לא קובע בשבילכם מה "חמור". החומרה היא החלטה שלכם, ומיישמים אותה בעזרת כללים נפרדים לכל רמה. הטבלה הבאה היא חלוקה מוצעת, לא הוראת יצרן:
| רמה | דוגמה | מי מקבל | ערוץ | זמן-תגובה מוצע |
|---|---|---|---|---|
| גבוהה | קובץ עם מספרי כרטיס עולה לענן אישי, או USB לא מורשה בהנהלת חשבונות | אחראי אבטחת מידע + גיבוי | Notify מיידי, ו-SIEM אם קיים | באותו יום עבודה |
| בינונית | קובץ מצורף שנשלח לכתובת פרטית | IT | תור Behavior Alerts בדשבורד | בבדיקת הבוקר |
| נמוכה | שימוש בכלי AI לא מאושר, בלי מידע רגיש | IT או בעל המדיניות | Digest במייל | שבועי |
שימו לב למי שלא מופיע בטבלה: המנהל הישיר. הוא לא צריך לקבל הקלטות מסך ולא מייל על כל הפרה. אם יש צורך לערב אותו, זה קורה בשיחה עם IT או משאבי אנוש, אחרי שמישהו בדק את ההקשר. את ההפרדה הזו אוכפים ב-Access Control: הרשאות צפייה ועריכה לפי תפקיד, כך ש-IT, משאבי אנוש ואבטחה רואים כל אחד רק את מה שרלוונטי לו.
לצד ההתראה למנהלים, שווה להשתמש בפעולת Warn. היא מציגה לעובד הודעה, שאפשר לעצב ב-HTML ולצרף לה קישור לנוהל הפנימי. זו שקיפות במובן הכי מעשי: העובד יודע מה קרה ולמה, לפני שמישהו פותח חקירה.
לא להקליד עובדים ביד: משתמשים ומחלקות מתוך Active Directory
Active Directory (ובענן, Microsoft Entra ID) הוא ספריית-המשתמשים של הארגון: מי עובד כאן, באיזו מחלקה, ועל איזה מחשב. כשמחברים אותה ל-Teramind, נכנסים אוטומטית משתמשים, מחשבים, קבוצות ו-OU (יחידות ארגוניות). הערך לעסק קטן הוא שהכללים יושבים על המבנה האמיתי של הארגון. עובד חדש בהנהלת חשבונות לא נשאר בלי כללים רק כי אף אחד לא זכר להוסיף אותו.
החיבור ל-Entra ID הוא חד-כיווני ומתעדכן פעם ביום, בחצות UTC. בשעון ישראל זה בסביבות 02:00 בחורף ו-03:00 בקיץ. כשצריך עדכון מיידי, למשל ביום שבו נכנסו כמה עובדים חדשים, אפשר להפעיל עדכון ידני. חד-כיווני פירושו ששינוי שתעשו בתוך Teramind לא יחזור לספרייה.
- ממפים לפני שמחברים רושמים אילו OU וקבוצות מחזיקות מידע רגיש: כספים, שירות לקוחות, משאבי אנוש.
- מחברים את הספרייה AD מקומי מחברים דרך Configurations › Settings, לפי מדריך החיבור ל-Active Directory. Entra ID מחברים דרך System › Integrations, לפי מדריך Entra ID.
- משייכים פרופילים מחברים Monitoring Profiles ו-Behavior Policies למחלקות. כך מחלקה רגישה מקבלת כללים מחמירים, ומחלקה אחרת ניטור מצומצם.
- סוגרים פערים בודקים ב-System › Missing Users & Computers שאף משתמש או מחשב לא נשאר בחוץ.
- מטפלים בעזיבה בספרייה כשעובד עוזב, נועלים אותו ב-AD או ב-Entra. פעולת Lock User של Teramind לא מחליפה נעילה בספרייה.
כשיש כבר מרכז-אבטחה: לשלוח את האירועים ל-SIEM
SIEM הוא מערכת שאוספת יומנים מכל מערכות הארגון למקום אחד: חומת האש, שרת המייל, תחנות הקצה. כך אפשר לראות שהעלאה חריגה לענן קרתה באותה דקה שבה הייתה גם כניסה מרחוק מכתובת IP לא מוכרת. אם כבר יש לכם SIEM, או ספק שירותי אבטחה שמפעיל אחד בשבילכם, זה המקום הטבעי להתראות מרמה גבוהה.
מה אפשר בפועל תלוי בסוג ההתקנה. ב-On-Prem, Teramind יכול לייצא Syslog ל-SIEM, ל-IDS או ל-IPS. בגרסת NextGen, החיבורים Generic CEF/JSON, Splunk ו-McAfee SIEM עדיין סומנו כ-Roadmap בתיעוד מאוקטובר 2026. במילים אחרות: מתוכננים, לא בהכרח זמינים. בדקו מה עובד בגרסה ובסוג ההתקנה שאתם קונים לפני החתימה, לא אחריה.
יש סיבה נוספת לייצא: זמן השמירה. ב-Teramind Cloud, וידאו וקול נשמרים 6 חודשים, וטלמטריה (יומני הפעילות) 18 חודשים. חבילת Compliance מאריכה את התקופות ל-12 ול-24 חודשים. ב-On-Prem אתם קובעים את תקופת השמירה לפי האחסון שלכם.
הצינור שכולם שוכחים: מייל ו-SMTP
SMTP הוא הפרוטוקול ששולח מייל. Teramind צריך שרת SMTP מוגדר כדי לשלוח:
- סיכומי Digest תקופתיים
- דוחות מתוזמנים
- הודעות על אחסון
- הודעות על רישוי
- קישורי שחזור סיסמה למנהלי המערכת
שלוש המלצות מעשיות. ראשית, שלחו מכתובת שולח ייעודית, כך שקל לזהות אותה ולוודא שאינה נופלת לדואר זבל. שנית, הגדירו כנמענים רשימות תפוצה לפי תפקיד, לא תיבות אישיות. כשמישהו מתחלף, מעדכנים רשימה אחת ולא עשרות כללים. שלישית, אחרי ההגדרה הריצו כלל בדיקה ב-Notify וודאו שהמייל באמת מגיע לתיבה.
סדר החיבורים: תשתית קודם, כללים אחר כך
- SMTP, כדי שכל מה שבא אחריו יוכל לשלוח הודעות.
- Active Directory או Entra ID, כדי שהמחלקות יהיו אמיתיות.
- Departments ו-Access Control, כדי להחליט מי רואה מה.
- כללים במצב Notify בלבד, עם נמען אחד לכל רמת חומרה.
- SIEM, אם יש לכם אחד, אחרי שבדקתם מה זמין בגרסה שלכם.
את שגרת הבדיקה היומית אחרי שהכול מחובר מפרט העמוד על דשבורדים לבדיקת בוקר.
בכנות: מתי הכלי הזה גדול מדי
- אין מי שמטפל בהתראות: אם אף אחד בארגון לא יכול להקדיש לזה זמן קבוע, ההתראות יהפכו לרעש בדיוק כמו בדוגמה שבפתיחה.
- כל המידע יושב ב-Microsoft 365: במקרה כזה Microsoft Purview עשוי להתאים יותר. ההשוואה נמצאת בחלופות ל-Teramind.
- אתם בונים הכול על חיבור SIEM ב-NextGen: חלק מהחיבורים עדיין בתכנון, ולכן דרוש אימות מול הספק לפני רכישה.
- חלק גדול מהעבודה בטלפונים: אין תמיכה רשמית ב-Android וב-iOS.
בשורה התחתונה: מה זה אומר עליך
אם אתה מנהל IT או בעל עסק בלי צוות אבטחה, הקושי שלך הוא לא חוסר בהתראות. הקושי הוא להחליט איזו התראה שווה את הזמן שלך. חבר קודם את SMTP ואת ספריית-המשתמשים. קבע שלוש רמות חומרה, עם אדם אחד שאחראי לכל רמה. תן לעובדים לראות הודעת Warn ברורה, ושמור את ה-SIEM למקרה שכבר יש לך אחד. התוצאה הצפויה, בהערכה ולא בהבטחה, היא פחות מיילים ויותר החלטות. התוצאה בפועל תלויה בכללים, במבנה הארגון ובגרסה שתבחר.
לתשומת לב: העמוד הוא מידע כללי ואינו ייעוץ משפטי או ייעוץ אבטחת מידע אישי. יכולות, חיבורים ומחירים משתנים לפי גרסה וסוג התקנה, ולכן יש לאמת אותם מול הספק.
מקורות
- Teramind: How to integrate with Active Directory
- Teramind: How to integrate with Microsoft Entra ID directories
- Teramind: Defining rule actions
- Teramind: Dashboards
- Teramind: Retention policy
- Teramind: Cloud, On-Premises and Private Cloud
- Teramind: On-Premises deployment guide
- Teramind User Guide
נכון ל-31/10/2026.