נניח שאתם מנהלי IT בסוכנות ביטוח ברמת גן עם 80 עובדים מול מחשב (המספרים להמחשה בלבד). סוכן ותיק מודיע שהוא עובר למתחרה. אף אחד לא חושד בו, ולמרות זאת כולם שואלים את עצמם מה הוא לקח איתו. העמוד הזה בנוי סביב שלוש שאלות. איך מזהים הוצאת מידע לפני היום האחרון? מה באמת חשוד ומה סתם עבודה רגילה? ומה עושים ברגע שקופצת התראה?
העמוד הוא חלק מהמדריך המלא ל-Teramind בעברית. הוא מתמקד במשימה אחת: לזהות דליפה מבפנים סביב עזיבה, ולהגדיר מראש מה מתריע ומי בודק.
לפני שמדליקים כלל: בטעות, ברשלנות או בכוונה
איום פנימי הוא לא תמיד עובד זדוני. כדאי להבחין בין שלושה סוגים, כי כל אחד מהם דורש תגובה אחרת:
- בטעות עובד שולח קובץ לנמען הלא נכון, או מעלה מסמך לכלי שלא ידע שאסור. התגובה המתאימה היא הדרכה, ולפעמים הודעת Warn שקופצת על המסך ומסבירה את המדיניות.
- ברשלנות עובד מכיר את הכלל ועוקף אותו מתוך נוחות, למשל מעביר קבצים לכונן ענן פרטי כדי לעבוד מהבית. התגובה המתאימה היא שיחה ותיקון התהליך, לא ענישה אוטומטית.
- בכוונה עובד אוסף מידע עסקי כדי לקחת אותו הלאה. זה התרחיש שבכותרת, וכאן ההקלטה והראיות הופכות לחשובות.
רוב ההתראות שתראו יהיו מהסוג הראשון. מערכת שמתייחסת לכל התראה כאל גניבה תשחק את האמון מהר מאוד, וגם תשחק את הצוות שבודק אותה.
החודש שלפני העזיבה: מה משתנה בפעילות, ומה עדיין רגיל
התיעוד של Teramind מונה כמה סימנים שכדאי לעקוב אחריהם. אף אחד מהם אינו הוכחה לבדו. מה שמדליק נורה הוא שינוי לעומת הדפוס הקבוע של אותו עובד:
- הורדות חריגות בהיקף או בסוג הקבצים.
- העלאה (Upload) לכונן ענן אישי ולא לסביבה העסקית.
- קבצים מצורפים שיוצאים במייל או בצ'אט לכתובות חיצוניות.
- העתקה להתקן USB.
- הרבה הדפסות בזמן קצר.
- פעילות בשעות שאינן אופייניות לעובד.
- Copy/Paste מסיבי ממערכות שמכילות רשימות לקוחות.
את רוב הסימנים האלה מרכז דשבורד Insider Threat Detection בתפריט Dashboards. הוא מציג העלאות קבצים, קבצים מצורפים במייל ובמסרים מיידיים, הדפסות ומילים רגישות שהוקלדו. מה זה נותן לעסק קטן: מסך אחד במקום חמישה דוחות, בלי צורך לדעת מראש באיזה ערוץ המידע יצא.
שימו לב לעניין התזמון: לפי התיעוד, רכיבי דשבורד רגילים עשויים להתעדכן באיחור של עד ארבע שעות. לאירוע חמור אל תסתמכו על הדשבורד, אלא על התראה. על חיבור התראות למייל ול-SIEM מפורט בעמוד התראות ב-Teramind.
מעקב ממוקד, לא גורף: מחלקה ייעודית תחת Departments
הטעות הנפוצה היא להחמיר את הכללים לכל העובדים בגלל עזיבה אחת. הדרך הנכונה הפוכה: מגדירים מראש מחלקה ייעודית, ומעבירים אליה עובד רק לתקופת העזיבה ורק לפי נוהל כתוב. Departments נמצא תחת Configurations, והוא מאפשר להחיל מדיניות על קבוצה. כשבונים כלל ב-Behavior Policies, בוחרים עליו עובדים, מחשבים ומחלקות.
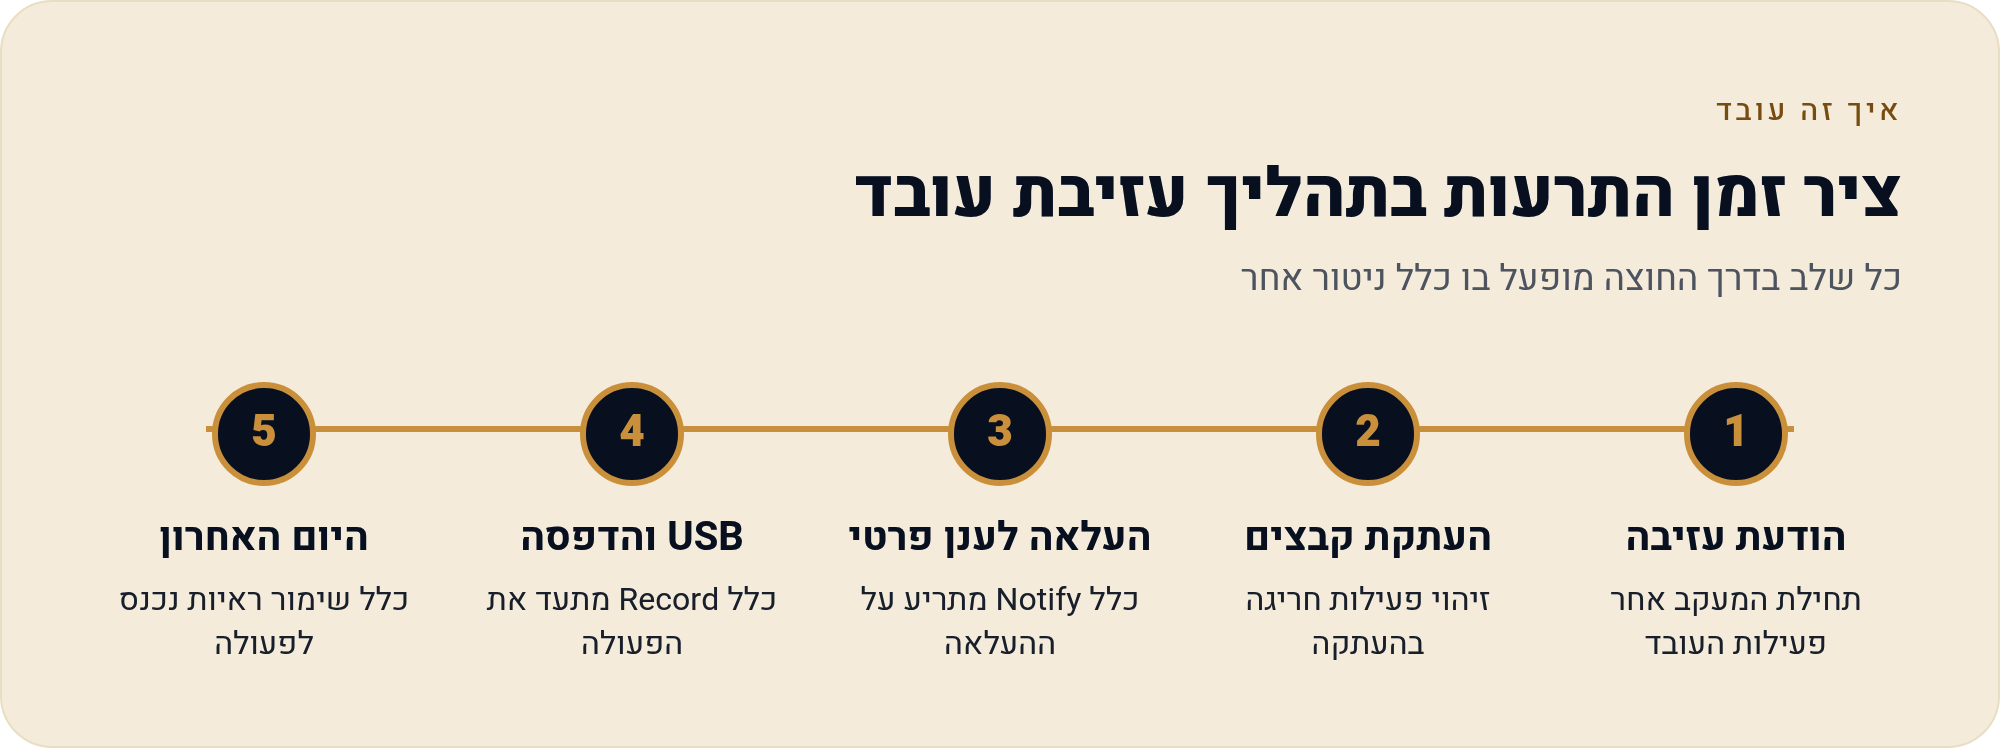
- הודעת HR משאבי אנוש מעדכנים את אחראי האבטחה שעובד הודיע על עזיבה. בלי ההודעה הזאת אין שינוי בניטור.
- העלאה מידתית של רמת הניטור מעבירים את העובד למחלקת Departing Employees. הכללים במחלקה מכוונים לערוצי הדליפה: העלאה לענן אישי, USB, קבצים מצורפים יוצאים והדפסה. מתחילים ב-Notify, שליחת מייל לאחראים (עד 15 כתובות לכל פעולה), ומוסיפים Record. Record מקליט קטע לפני ההפרה ואחריה, בתנאי שהוגדר Record only when rule was violated.
- ביטול הרשאות מצמצמים בהדרגה את הגישה למערכות. Lock User ב-Teramind אינו תחליף לנעילה ב-Active Directory או ב-Entra ID.
- שימור ראיות ביום האחרון שומרים את ההקלטות וההתראות הרלוונטיות, ואז מחזירים את המשתמש לפרופיל רגיל או מסירים אותו.
לגבי ספים: התיעוד מביא דוגמה ל-Advanced mode, ובה Warn מעל 5 העלאות ביום ו-Block יחד עם Notify מעל 50. זו דוגמת יצרן ולא המלצה. כוונו את הספים לפי מה שרגיל אצלכם. על המעבר מהתראה לחסימה תמצאו פירוט בעמוד הטמעת DLP ב-30 יום.
מי בודק ותוך כמה זמן: מה עושים כשנוחתת התראה
התראה שאף אחד לא קורא היא רק רעש. לפני שמפעילים את הכללים, קבעו בכתב שלושה דברים:
- בעל תפקיד אחד שאחראי על תור Behavior Alerts, ומחליף קבוע לימי היעדרות.
- יעד זמן כתוב לבדיקה ראשונית. למשל, עד סוף אותו יום עבודה להתראה על עובד בתקופת עזיבה. את היעד קובעים לפי הצרכים שלכם; זו דוגמה ולא תקן.
- הפרדת הרשאות באמצעות Access Control: מי צופה בהקלטות, מי משנה כללים, ומה HR רואה. פעולות בתוך הקונסולה מתועדות בדשבורד Audit.
הבדיקה עצמה קצרה. פותחים את ההתראה ב-Behavior Alerts ולוחצים על סמל המצלמה (Movie Camera). Session Player נפתח בדיוק ברגע ההפרה, ושם בודקים את ה-Timeline ואת יומן הפעולות. ברוב המקרים יתברר שזו טעות או עבודה רגילה, ואז מתעדים ב-Notes וסוגרים. שחזור מלא של אירוע מפורט בעמוד חקירה אחרי דליפת מידע.
ראיות, הרשאות, עורך דין: מתי זה הופך לעניין משפטי
כשהבדיקה מעלה חשד ממשי, למשל רשימת לקוחות שהועלתה לכונן פרטי, עוצרים ופונים לייעוץ משפטי. Teramind מאפשר לייצא קטע וידאו ותמונה, אבל ייצוא ראיה אינו מבטיח שתתקבל. לפי נוהל פנימי שמרו את מקור הראיה, את טווח הזמן, את שם החוקר ואת שרשרת המשמורת. Teramind עצמה ממליצה להתייעץ עם יועץ מקומי.
בכנות: מתי לא צריך את Teramind
השוואה מלאה בעמוד חלופות ל-Teramind, ותמחור (מינימום 5 מושבים) בעמוד מחיר Teramind.
ולסיום: מה זה אומר עליך
אתה לא צריך צוות אבטחה כדי להגן על רשימת הלקוחות. צריך החלטה כתובה: מי נכנס למחלקת העזיבה, אילו ערוצים מנוטרים בה, מי בודק כל התראה ותוך כמה זמן, ומתי עוצרים ומתקשרים לעורך דין. אם אתה יכול לענות על ארבע השאלות האלה במשפט אחד כל אחת, הכלי יעבוד בשבילך. אם לא, זה המקום להתחיל, עוד לפני ההתקנה.
מקורות
- Teramind: Dashboards (כולל Insider Threat Detection ו-Behavior Alerts)
- Teramind: Defining Rule Actions
- Teramind: Session Player
- Teramind: Monitoring Profiles
- Teramind User Guide
- Microsoft Purview: Insider Risk policy templates
נכון ל-31/10/2026. המידע אינו ייעוץ משפטי.