קחו לדוגמה משרד רואי חשבון בפתח תקווה עם 60 עובדים, בשיא עונת הדוחות השנתיים. מישהי בצוות רוצה לסכם מהר מכתב ארוך שהגיע מלקוח. מישהו אחר מבקש מכלי-AI לסדר טבלה לפני ישיבה. אף אחד מהם לא רואה בזה העברת מידע החוצה. מנהל ה-IT של משרד כזה מגיע עם שלוש שאלות. הראשונה: האם העובדים מדביקים מידע של לקוחות ל-ChatGPT. השנייה: איך יודעים באילו כלים משתמשים בלי לשאול כל אחד. השלישית: האם לחסום, להתיר או לבחור משהו באמצע. העמוד בנוי לפי שלוש השאלות האלה, בסדר הזה.
בקצרה
- לראות: הדשבורד AI Usage Control מציג אילו כלי-AI בשימוש, מי משתמש בהם, מה נכתב (Prompt), מה נענה (Response) ואילו קבצים צורפו.
- להבין: הלשונית AI Risk מציגה Shadow AI ו-Risk score. הלשונית Agentic AI מוקדשת לסוכנים.
- להחליט: מתחילים ב-Notify, עוברים ל-Warn, ומשתמשים ב-Block רק לתוכן רגיש שהוגדר מראש.
- לא לחסום הכל: חסימה גורפת מעבירה את העבודה לטלפון, ושם אין לכם שום נראות.
מה זה Shadow AI ולמה זה קורה גם בעסק מסודר
שימוש של עובדים בכלי בינה מלאכותית (צ'אטבוטים, כלי סיכום, עוזרי כתיבה) בלי שהארגון אישר אותם, ולרוב גם בלי שהוא יודע עליהם. זה אח צעיר של Shadow IT, התופעה הוותיקה שבה עובדים מתקינים תוכנות ושירותי ענן על דעת עצמם.
הסיבה בדרך כלל לא זדונית. הכלים האלה רצים מתוך הדפדפן, לא דורשים התקנה, לא עוברים דרך מחלקת IT, והם באמת חוסכים זמן. עובד שמדביק פסקה ל-ChatGPT כדי לנסח מייל ללקוח מנסה לעבוד טוב יותר, לא להדליף. אבל אותה פסקה יכולה לכלול שם, מספר זהות או פרטי חשבון. מרגע שהיא נשלחה, היא כבר לא בשליטתכם.
חשוב לדעת גם מה אין: אין מקור רשמי ישראלי שמגדיר את המונח או מודד כמה עובדים בישראל משתמשים בכלי-AI לא מאושרים. כל טענה בסגנון "כולם עושים את זה" היא הערכה בלבד. לכן הצעד הראשון הוא למדוד אצלכם במקום לנחש.
יש שלוש דרכים עיקריות שבהן מידע עובר לכלי-AI. Teramind יודע לבדוק את התוכן בכל אחת מהן:
- Prompt: טקסט שהוקלד או הודבק לחלון הצ'אט.
- העלאת קובץ: גיליון, PDF או מסמך שצורף לשיחה.
- Clipboard: מה שהועתק בדרך, עוד לפני שהגיע לצ'אט.
שתי השאלות הראשונות: מה רואים בדשבורד AI Usage Control
תנאי מוקדם: צריך להדליק את ערוץ AI Usage במסך Monitoring Profiles, שנמצא בתפריט Configurations. זה הערוץ שאוסף את השימוש בשירותי AI ו-LLM. כל עוד הוא כבוי, הדשבורד נשאר ריק. אחרי שהערוץ פעיל, נכנסים ל-Dashboards › AI Usage Control. הדשבורד מחולק לארבע לשוניות:
- AI Application Usage אילו כלי-AI בשימוש בעסק, ומי משתמש בהם. זו התשובה לשאלה השנייה, בלי סקר ובלי לשאול אף אחד.
- AI Chats השיחות עצמן: ה-Prompt, ה-Response והקבצים שצורפו.
- AI Risk שימוש ב-Shadow AI והתראות סיכון, כולל Risk score שעוזר להחליט במה לטפל קודם.
- Agentic AI לשונית נפרדת לסוכני-AI. מפורט בהמשך.
כאן גם התשובה לשאלה הראשונה. אם רשימת לקוחות הודבקה לצ'אט או צורפה כקובץ, תראו את זה ב-AI Chats. מה שהעסק מקבל כאן הוא תמונה של מה שקורה בפועל, במקום שמועות מהמסדרון.
שני דשבורדים נוספים משלימים את התמונה. Applications & Websites מציג שימוש לפי דומיין, וכך אפשר לאתר כלים שאף אחד לא אישר. Searches מציג חיפושים, וגם חיפושים ב-ChatGPT נכללים בו.
הלשונית הרביעית, Agentic AI: כשסוכן עושה את העבודה
צ'אטבוט עונה על שאלות. סוכן-AI גם פועל: הוא פותח קבצים, גולש ומבצע משימות במחשב בשם המשתמש. ההבדל משמעותי לאבטחת מידע. בצ'אט יש רגע ברור שבו אדם מדביק משהו. אצל סוכן הרגע הזה עלול לא להתקיים, כי הסוכן ניגש למידע בעצמו. לכן השאלה משתנה מ"מה העובד הדביק" ל"אילו סוכנים רצים, על אילו מחשבים ולמה הם ניגשים".
Teramind הקדיש לזה לשונית נפרדת בתוך AI Usage Control. התיעוד מציין שהלשונית קיימת, אבל לא מפרט כל פריט שמוצג בה. לכן כדאי לראות אותה בסביבת ההדגמה לפני שמחליטים עד כמה היא רלוונטית לכם. בעסק שעדיין לא אישר שום סוכן, כל פעילות שמופיעה כאן היא כבר ממצא שמצדיק בירור.
ממדידה למדיניות: מה מותר, מה מסומן ומה נחסם
השאלה השלישית, לחסום או להתיר, מקבלת תשובה רק אחרי שמדדתם. הדרך המומלצת היא בארבעה שלבים: רואים מה קורה, מסווגים, מגדירים התראות, וחוסמים רק כשמדובר במידע רגיש.
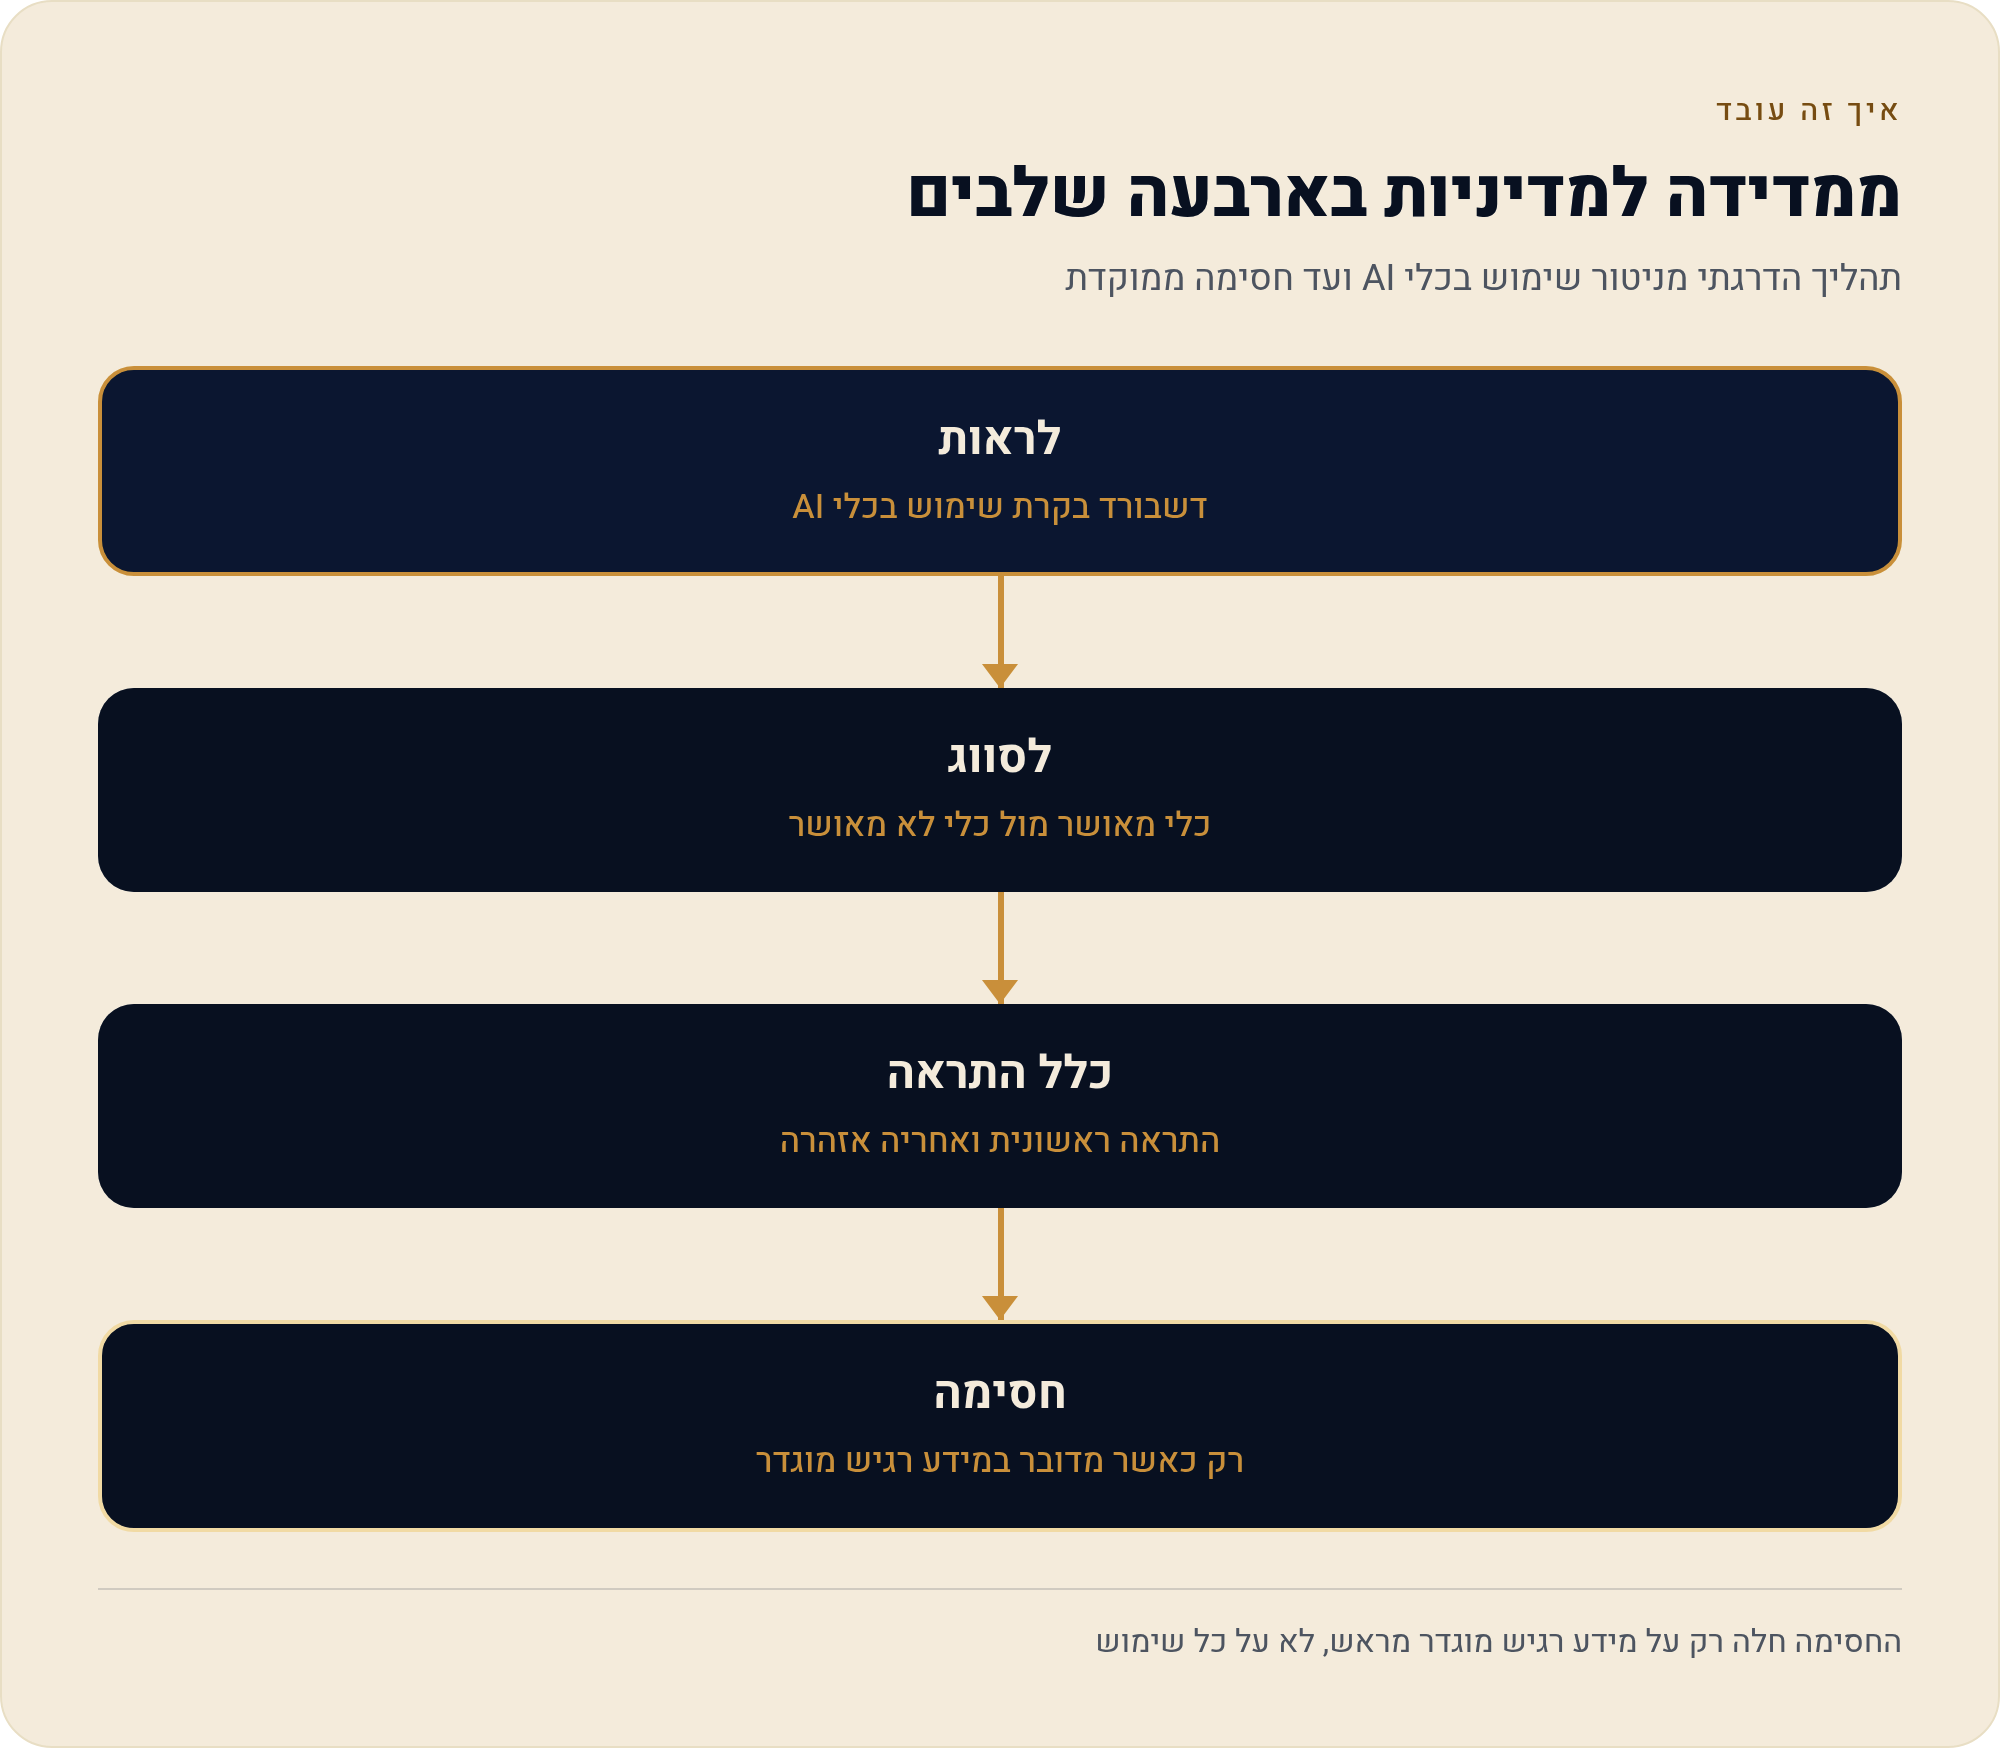
מתחילים בסיווג. בונים רשימה של כלים מאושרים, למשל כלי-AI אחד שהעסק בחר ובדק. לצדה בונים רשימה של כלים לא מאושרים. אחרי הסיווג, ההגדרה הרשמית של כלל LLM Content Sharing נראית כך:
- מדליקים את הערוץ מוודאים ש-AI Usage פעיל ב-Monitoring Profile.
- בוחרים שירותים למשל ChatGPT Web, Gemini Web או Claude.
- יוצרים כלל תוכן פותחים כלל Content Sharing תחת Behavior Policies.
- בוחרים LLM כסוג התוכן שהכלל בודק.
- מגדירים על מי הכלל חל עובדים, מחשבים או מחלקות.
- מגדירים מה רגיש ב-Content Definitions. כדאי להחזיק את ההגדרות ב-Shared Lists: רשימות טקסט ו-Regex (תבניות טקסט) של מספרי כרטיסי אשראי, מפתחות API, מידע רפואי ושמות פרויקטים. כשמעדכנים רשימה אחת, היא מתעדכנת בכל הכללים שמשתמשים בה.
- בוחרים יעדים מסמנים את שירותי ה-LLM שהכלל חל עליהם.
אחר כך בוחרים מה הכלל עושה. לפי תיעוד פעולות הכלל, ההסלמה נראית כך:
| שלב | פעולה | מה קורה בפועל | מתי |
|---|---|---|---|
| סימון | Notify | הודעה במייל לגורם האחראי, עד 15 כתובות לכל Notify | מההתחלה |
| אזהרה | Warn | הודעה שקופצת לעובד. אפשר לעצב אותה ב-HTML ולצרף קישור למדיניות | אחרי שניקיתם התראות שווא |
| חסימה | Block | עוצרת את השליחה לפני שהמידע יוצא ומנתקת את החיבור לשירות | רק לכללים יציבים על תוכן רגיש |
הודעת ה-Warn היא רגע חינוכי, לא עונש. אפשר לקשר ממנה ישירות לעמוד מה לא להעלות לכלי AI, שנכתב בשביל העובדים.
שימו לב גם לעלות. בדיקת תוכן וחסימה לפי תוכן כלולות בחבילת DLP. המחיר המוצג שנבדק הוא $32 למושב לחודש, לעומת $28 בחבילת UAM שאין בה בדיקת תוכן. המחיר מתעדכן באתר הרשמי, ויש לבדוק הצעת מחיר לפני רכישה. פירוט מלא נמצא בעמוד המחירים.
מה לא לעשות: לחסום הכל
הפיתוי מובן: חוסמים את כל כלי-ה-AI ונגמר הסיפור. בפועל הסיפור רק עובר לטלפון של העובד. ל-Teramind אין תמיכה רשמית בטלפונים ובטאבלטים (Android ו-iOS). כלומר, חסימה גורפת מוחקת בדיוק את הנראות שבניתם, והמידע ממשיך לצאת, רק במקום שבו אין לכם עיניים. בנוסף, כשחוסמים כלי שאנשים כבר עובדים איתו, מחלקת IT הופכת ליריבה שצריך לעקוף.
הדרך שעובדת טוב יותר היא שקיפות. מתקינים סוכן גלוי (Standard או Revealed), כותבים נוהל שמסביר לעובדים מה נבדק ולמה, ומציעים להם כלי מאושר כדי שתהיה להם חלופה. ההבדלים בין סוגי הסוכן מוסברים בעמוד Revealed, Standard ו-Stealth. איך מצמצמים את מה שנאסף מוסבר בעמוד ניטור שמכבד פרטיות.
המטרה היא להגן על המידע של הלקוחות, לא לרגל אחרי העובדים. חוסמים תוכן רגיש, לא את הכלי עצמו.
סעיף כן: מתי Teramind גדול מדי או לא מתאים
אם הארגון רץ על Microsoft 365 ו-Entra ומשתמש ב-Copilot, ייתכן ש-Microsoft Purview, עם תוויות מידע ו-DLP לאורך כל סביבת מיקרוסופט, יתאים יותר.
כדאי לבדוק לפני שמוסיפים כלי נוסף.
Insightful מודד זמן ופרודוקטיביות בלי Keylogging (תיעוד הקשות מקלדת), והוא פחות פולשני.
אם לא צריך בדיקת תוכן, אין טעם לשלם עליה.
אין תמיכה רשמית במובייל, ובחלק מהערוצים התמיכה ב-macOS וב-Linux חלקית.
בדקו במטריצת התמיכה של הספק את הערוצים שחשובים לכם.
כלל Notify שאף אחד לא קורא הוא רק רעש.
אם אין בעל תפקיד שמטפל בהתראות, זו סיבה לעצור את התהליך עוד בשלב הפיילוט.
השוואה מלאה בין הכלים נמצאת בעמוד חלופות ל-Teramind.
ובשורה התחתונה: מה זה אומר עליך
אם אתה אחראי על מידע של לקוחות ועובדים, יש לך עכשיו מסלול ברור לשלוש השאלות. את השאלה הראשונה אתה פותר כשאתה מדליק את ערוץ AI Usage ורואה מה באמת מודבק. השנייה נפתרת בלשונית AI Application Usage, בלי לתחקר אף עובד. ובשלישית, ההחלטה שלך כנראה לא תהיה "לחסום" או "להתיר", אלא כלי מאושר, התראות על מידע רגיש, וחסימה רק במקומות שבהם הכלל כבר הוכיח את עצמו.
הצעד הבא הגיוני הוא פיילוט של 7 ימים על קבוצה קטנה ומייצגת. ההערכה כאן כללית ואינה ייעוץ משפטי. לפני שמתקינים ניטור, כדאי לבדוק את הנוהל מול גורם משפטי.
חזרה למדריך Teramind המלא.
מקורות
- Teramind Dashboards: AI Usage Control ולשוניותיו
- Teramind Monitoring Profiles: ערוץ AI Usage
- Teramind Content Sharing Rules
- Teramind Rule Actions: Notify, Warn, Block
- Teramind OCR: תמיכה בעברית
- Teramind: מטריצת תמיכה ב-Windows, Mac ו-Linux
- Teramind User Guide
- Microsoft Purview and Copilot
- Insightful Workforce Analytics
נכון ל-31/10/2026