בחלק הזה
רשות ניירות ערך בישראל מפקחת על הברוקר שמחזיק את הכסף שלך — לא על תוכנת הגרפים שדרכה אתה מסתכל עליו. הפער הזה הוא בדיוק הסיבה שבגללה אימות דו שלבי בחשבון TradingView הוא לא פינוק טכני אלא צעד ראשון: אם החשבון הזה מחובר לחשבון מסחר אצל ברוקר, מי שנכנס אליו רואה את רשימות המעקב, את התיק ואת נקודת החיבור לברוקר — ואף רגולטור ישראלי לא יחזיר לך את הגישה.
בקצרה
- מה מגן על החשבון חוץ מסיסמה — מסך הגדרות האבטחה של TradingView מרכז את אמצעי ההגנה במקום אחד; פתח אותו וספור בעצמך כמה מוצעים לך היום.
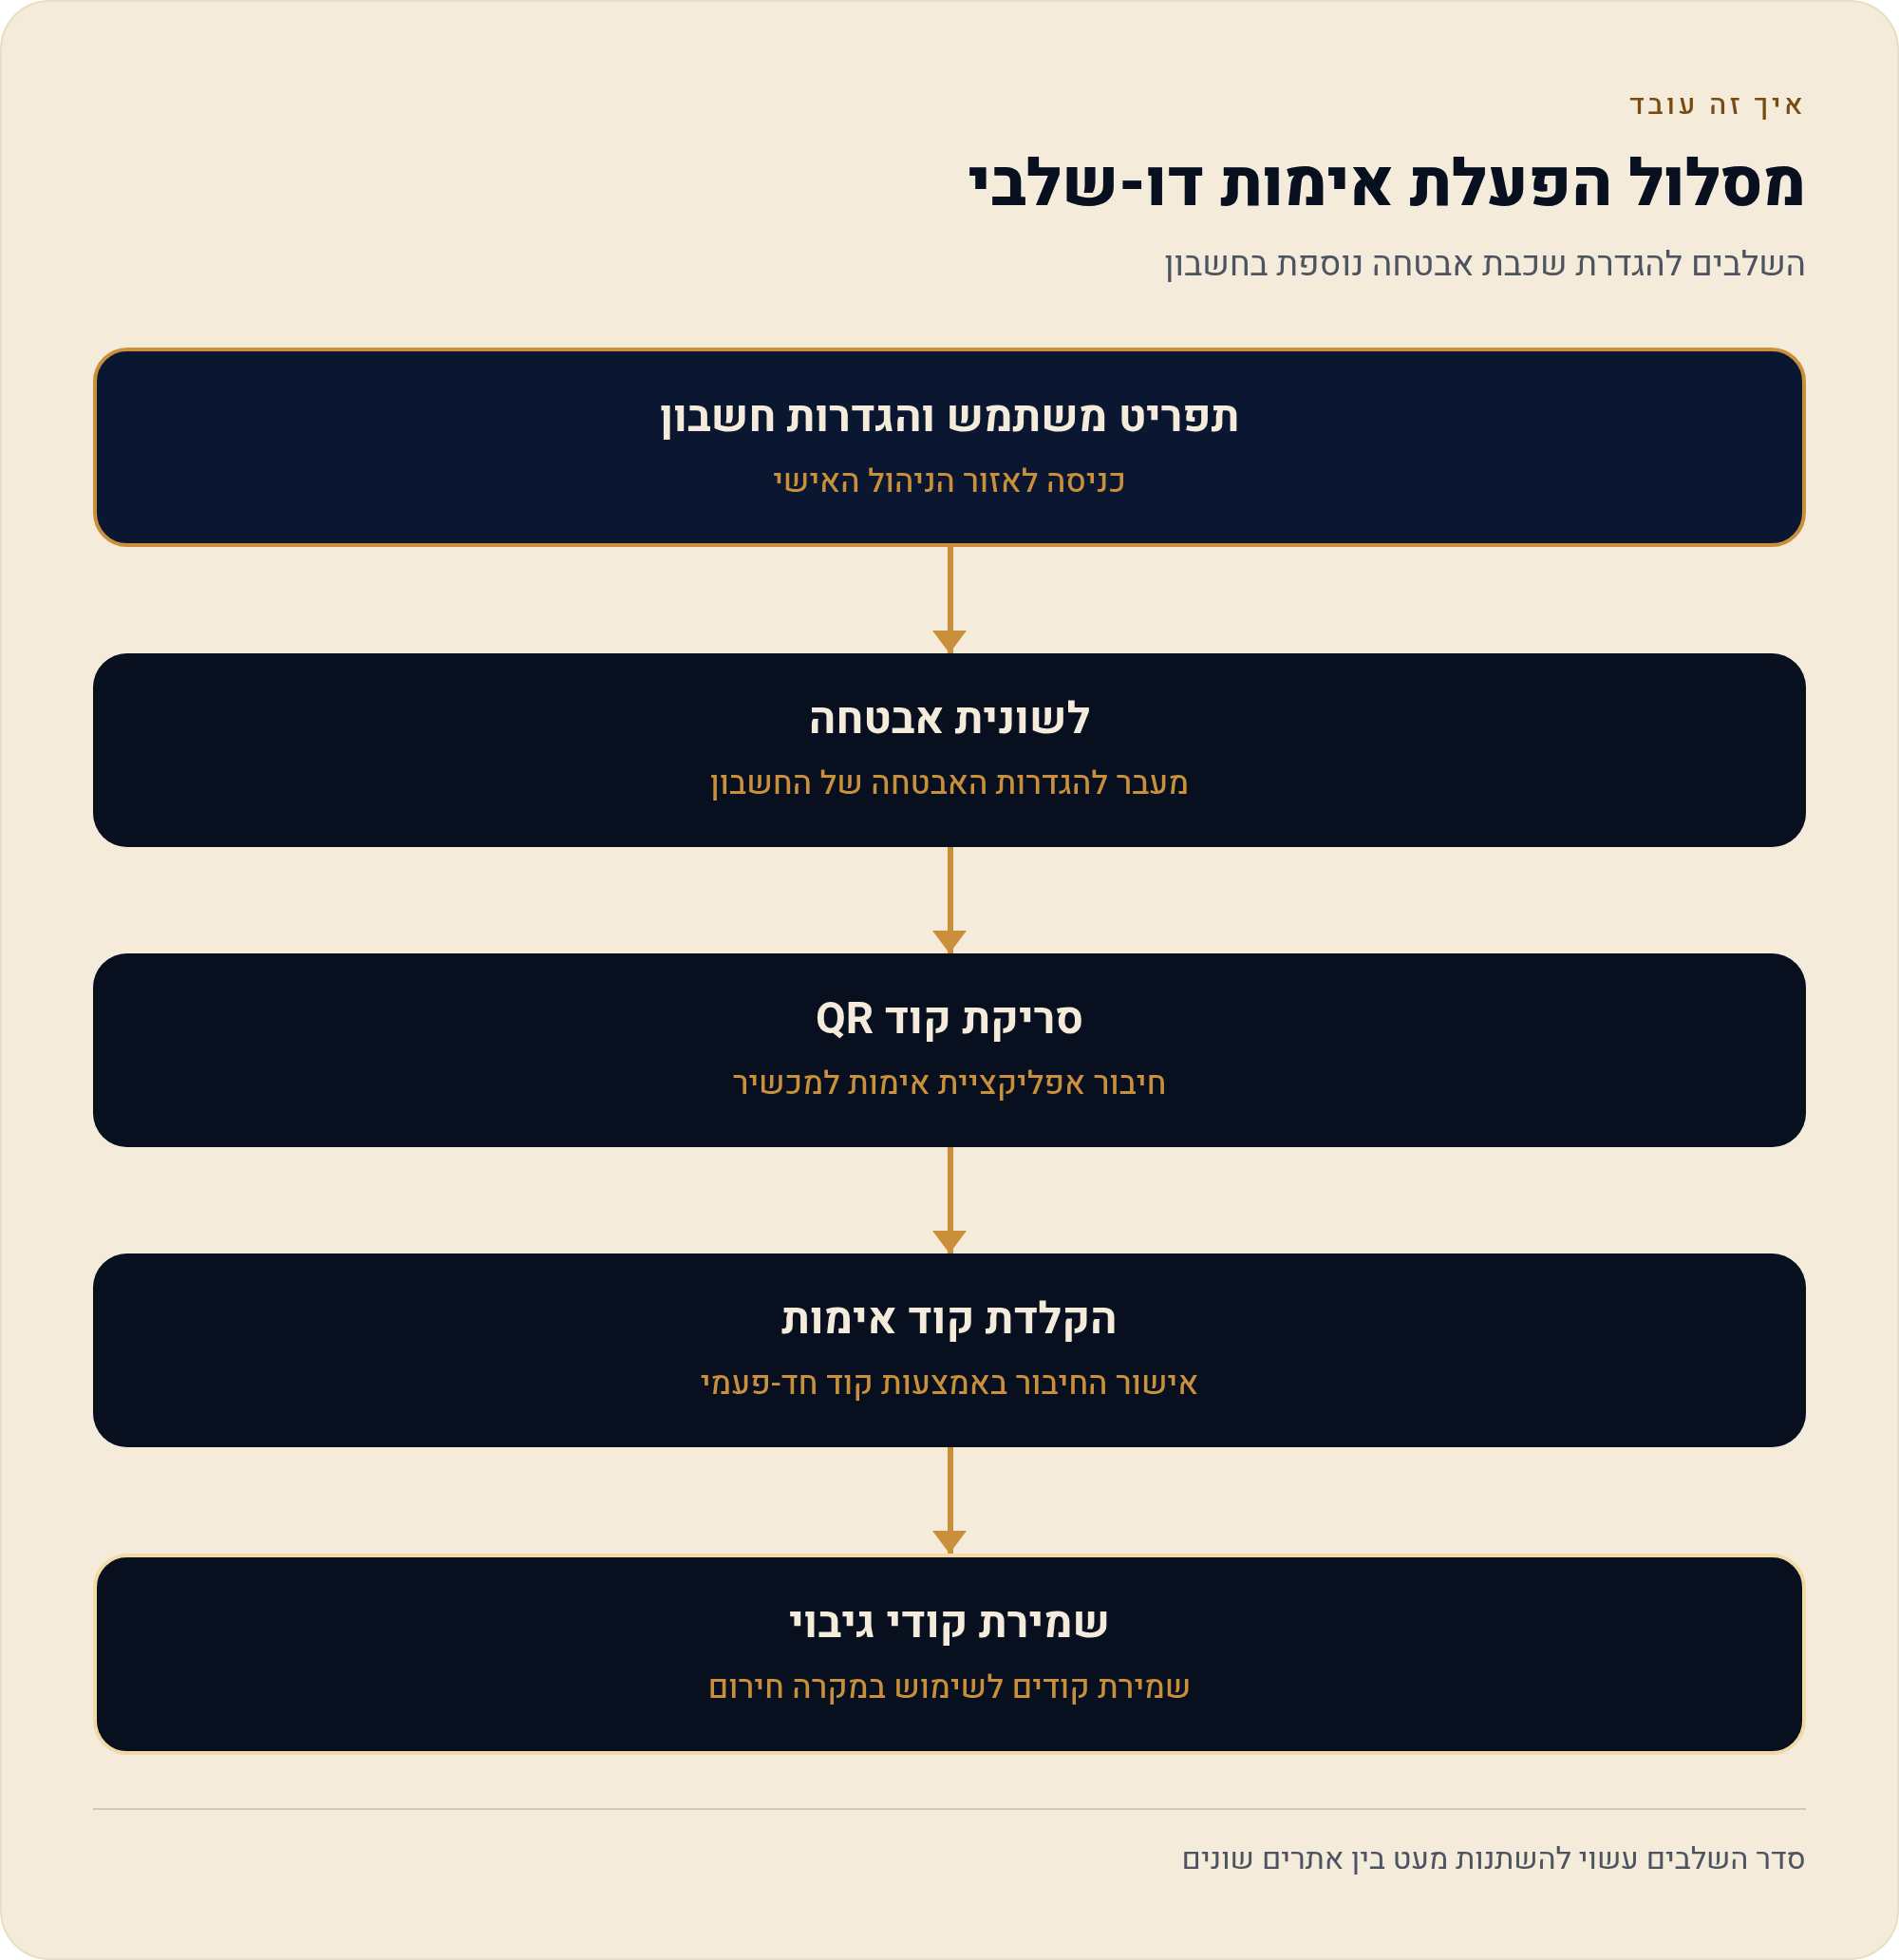
- איפה מפעילים — תפריט המשתמש בפינת המסך ← הגדרות החשבון ← לשונית האבטחה ← הפעלת האימות הדו-שלבי באפליקציית אימות.
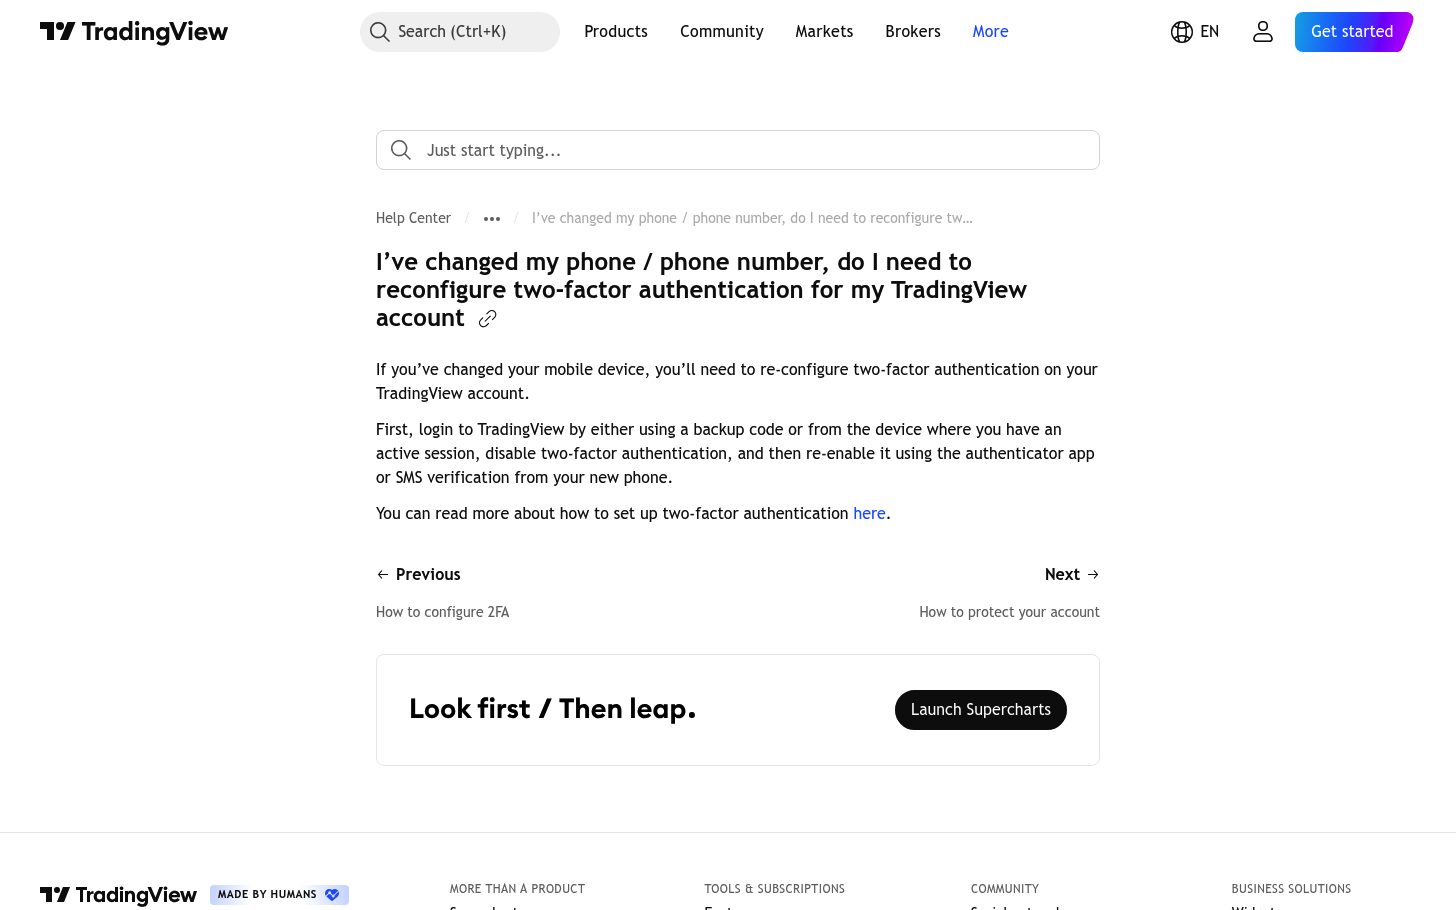
- מה קורה כשמחליפים טלפון — האפליקציה לא עוברת לבד. או שמכבים ומפעילים מחדש מהמכשיר הישן, או שמסתמכים על קודי הגיבוי ששמרת מראש.
לפני שנוגעים בכלום — פתח את מסך האבטחה וספור מה יש בו
המספר הראשון בעמוד הזה הוא לא מספר שאני נותן לך — הוא מספר שאתה סופר. היכנס לחשבון שלך ב-TradingView, לחץ על אווטאר המשתמש בפינת המסך, בחר בהגדרות החשבון ועבור ללשונית האבטחה. שם, במקום אחד, מרוכזים אמצעי ההגנה שהפלטפורמה מציעה לחשבון שלך: שינוי סיסמה, ניהול המכשירים והדפדפנים שמחוברים כרגע, ואפשרות ההפעלה של האימות הדו-שלבי. ספור כמה שורות אתה רואה — זו התשובה המדויקת והעדכנית לשאלה "מה מגן עליי חוץ מסיסמה", והיא נכונה למסך שלך ולתאריך שבו אתה מסתכל, לא לתאריך שבו נכתב מדריך כלשהו.
למה אני שולח אותך לספור במקום לכתוב מספר? כי מסכי הגדרות של פלטפורמות משתנים בלי הודעה, ועמוד שמבטיח לך "שלושה אמצעי הגנה" יהיה שקרי ברגע שיתווסף רביעי. הכלל שכדאי לאמץ כאן, וגם בכל עמוד אחר בסדרה הזו: מה שמופיע על המסך שלך גובר על מה שכתוב במדריך. התיעוד הרשמי של הפלטפורמה, שמקושר בסוף העמוד, הוא המקור שאליו בודקים כשמשהו לא תואם.
שיטת כניסה שדורשת שני דברים נפרדים: משהו שאתה יודע (הסיסמה) ומשהו שיש לך פיזית (הטלפון עם אפליקציית האימות). מי שגנב רק את הסיסמה עדיין תקוע בשלב השני. זו אותה שיטה שאתה כבר מכיר מהאפליקציה של הבנק, רק שכאן היא לא מופעלת אוטומטית — צריך להדליק אותה ידנית.
מסך אחר מסך — מסלול ההפעלה של האימות
התהליך עצמו לוקח כמה דקות ומתבצע פעם אחת. חשוב לעשות אותו כשאתה יושב מול מחשב ועם הטלפון ביד — לא באמצע נסיעה, כי בשלב מסוים תצטרך לסרוק קוד מהמסך.
- מתקינים אפליקציית אימות אפליקציה ייעודית במכשיר (למשל Google Authenticator או אפליקציה דומה) שמייצרת קוד בן שש ספרות שמתחלף כל כמה שניות. התקן רק מחנות האפליקציות הרשמית של המכשיר.
- נכנסים לתפריט המשתמש באתר TradingView, בפינת המסך העליונה, לוחצים על תמונת הפרופיל. נפתח תפריט ובו הכניסה להגדרות החשבון.
- עוברים ללשונית האבטחה בתוך הגדרות החשבון יש חלוקה לתחומים. תחום האבטחה הוא זה שמכיל את הסיסמה, את המכשירים המחוברים ואת האימות הדו-שלבי.
- מפעילים את האימות לוחצים על ההפעלה ליד השורה של האימות הדו-שלבי. המערכת מציגה קוד QR על המסך.
- סורקים ומאשרים פותחים את אפליקציית האימות בטלפון, סורקים את הקוד מהמסך, ומקלידים בחזרה באתר את שש הספרות שהאפליקציה מציגה. רק אחרי ההקלדה הנכונה ההגדרה נשמרת.
- שומרים את קודי הגיבוי המערכת מציגה רשימת קודים חד-פעמיים. זה השלב שאנשים מדלגים עליו — ובדיוק בגללו הם מאבדים גישה חצי שנה אחר כך.
הקודים שאף אחד לא קורא — איפה שומרים את הגיבוי
קודי הגיבוי הם רשימת מחרוזות חד-פעמיות שכל אחת מהן מחליפה את הקוד מהאפליקציה — פעם אחת בלבד. הם קיימים בדיוק בשביל התרחיש שבו הטלפון אבד, נשבר, נגנב או פשוט הוחלף. מבחינת המערכת אתה עדיין אתה, כי אתה מחזיק בקוד שרק בעל החשבון קיבל.
איפה כן לשמור אותם: במנהל סיסמאות מוצפן, בפתק פיזי בכספת או במגירה נעולה בבית, או בקובץ מוצפן בענן שאתה יודע איך לפתוח גם ממחשב אחר. איפה לא לשמור: בצילום מסך בגלריה של אותו טלפון שהאפליקציה יושבת עליו. אם הטלפון הזה נעלם, נעלמו איתו גם האימות וגם הגיבוי — וזה בדיוק הכשל שהמנגנון בא למנוע.
- שמרתי את הקודים במקום שאינו הטלפון שעליו מותקנת אפליקציית האימות.
- אני יודע לגשת אליהם גם ממחשב אחר, בלי הטלפון.
- אני מבין שכל קוד עובד פעם אחת בלבד, ושכדאי לייצר סט חדש אחרי שהשתמשתי בכמה.
- הקודים לא נמצאים בהודעת ווטסאפ ששלחתי לעצמי ולא במייל לא מוצפן.
לפני שאתה מחליף מכשיר — סדר הפעולות המכני
זו הנקודה שבה אנשים נופלים, והנפילה תמיד נראית אותו דבר: קונים טלפון חדש, מעבירים אליו את כל האפליקציות דרך שירות ההעברה של היצרן, מוחקים את הישן — ואז מגלים שאפליקציית האימות במכשיר החדש ריקה. הסיבה פשוטה: חלק מאפליקציות האימות מכוונות במפורש לא להעתיק את המפתחות שלהן בהעברה אוטומטית, כי מפתח שעובר בקלות ממכשיר למכשיר הוא גם מפתח שאפשר לגנוב בקלות.
הסדר הנכון הוא הפוך מהאינטואיציה: מסיימים את העניין לפני שמוחקים את המכשיר הישן, לא אחרי. כל עוד המכשיר הישן בידיך ואתה יכול לייצר ממנו קוד, אתה בעמדת שליטה מלאה. ברגע שהוא נמחק או נמכר — אתה תלוי בקודי הגיבוי, ואם גם הם לא נשמרו, אתה תלוי בתמיכת הפלטפורמה, שזה תהליך ארוך ולא מובטח.
- ודא שהמכשיר הישן עדיין בידיך ומייצר קודים תקינים.
- אתר את קודי הגיבוי ששמרת בזמן ההפעלה, וודא שאתה מצליח לפתוח את הקובץ או למצוא את הפתק.
- היכנס לחשבון TradingView ממחשב, פתח את לשונית האבטחה בהגדרות החשבון.
- כבה את האימות הדו-שלבי — המערכת תבקש קוד מהמכשיר הישן, ולכן צעד 1 קריטי.
- התקן את אפליקציית האימות במכשיר החדש.
- הפעל מחדש את האימות הדו-שלבי, סרוק את קוד ה-QR מהטלפון החדש, ואשר בשש ספרות.
- שמור את סט קודי הגיבוי החדש — הסט הישן כבר לא רלוונטי.
- בדוק את רשימת המכשירים המחוברים באותה לשונית, ונתק כל מכשיר שכבר לא בשימוש.
- רק עכשיו מוחק את המכשיר הישן למצב יצרן.
מתי זה בכלל מיותר לך — אמירה כנה בלי להטיף
לא כל קורא באמת צריך את זה, וכדאי להגיד את זה בפה מלא. אם פתחת חשבון חינמי, לא חיברת אליו שום ברוקר, לא בנית תיק מעקב שאתה נשען עליו, ואתה נכנס פעם בשבוע כדי להסתכל על גרף של מדד — הנזק מהשתלטות על החשבון הוא בעיקר טרחה: מישהו יראה שהסתכלת על מניה כלשהי. אין שם כסף, אין שם פרטי זהות מהותיים, ואין שם גישה לחשבון מסחר.
מהצד השני, ככל שהחשבון צובר שכבות, הפרופורציה מתהפכת. חשבון שמחובר לחשבון ברוקר בינלאומי, שמחזיק תיק מעקב עם פוזיציות אמיתיות, שמריץ עשרות התראות ופריסות שמורות שבנית לאורך חודשים — זה כבר נכס. וכשמדובר בחשבון שדרכו אפשר להגיע לנקודת חיבור לברוקר, ההשוואה הנכונה היא לא לחשבון מייל אלא לאזור האישי בבנק. ההחלטה שלך, אבל כדאי שתהיה החלטה ולא ברירת מחדל מתוך עצלות.
מה TradingView לא מגנה עליו — הגבול בין הפלטפורמה לברוקר
נקודה שקל להתבלבל בה: TradingView אינה ברוקר ואינה בנק. היא לא מחזיקה את הכסף שלך ולא את ניירות הערך — אלה יושבים אצל הברוקר או הבנק שאצלו פתחת חשבון. מה שהיא כן מחזיקה זה נתוני הגישה לחיבור לחשבונות ברוקראז' שחיברת, את תיקי המעקב שלך ואת היסטוריית העבודה. לכן אבטחת החשבון כאן היא שכבה נוספת, לא תחליף לאבטחת חשבון הברוקר עצמו.
התרגום המעשי: אחרי שהפעלת את ההגנה כאן, עשה את אותו סבב גם בחשבון הברוקר שלך ובחשבון המייל שמשמש לשחזור. שרשרת הגנה שווה לחוליה החלשה בה, ובמקרים רבים החוליה החלשה היא דווקא חשבון המייל — כי דרכו אפשר לאפס סיסמאות בכל שאר המקומות. אם המייל שלך מוגן רק בסיסמה, כל מה שעשית כאן מוגן פחות ממה שאתה חושב.
שווה לדעת אותה לשונית אבטחה מציגה גם את רשימת הדפדפנים והמכשירים שמחוברים לחשבון כרגע. שורה שאתה לא מזהה — מחשב במקום עבודה קודם, טאבלט שמכרת — אפשר לנתק משם בלחיצה, בלי לשנות סיסמה. שווה סבב אחת לכמה חודשים.
מה זה אומר עליך
אם אתה בשלב שבו רק פתחת חשבון והכל עוד נראה כמו הרבה כפתורים — אתה בדיוק במקום הנכון לעשות את זה. חמש הדקות האלה עולות לך הכי מעט עכשיו, כשעוד אין לך מה לאבד, וחוסכות לך הכי הרבה אחר כך, כשכבר יש. פתח את לשונית האבטחה, ספור מה מוצע לך, הפעל, ושמור את קודי הגיבוי במקום שאינו הטלפון.
ואם החלטת שזה לא בשבילך כרגע — גם זו החלטה לגיטימית, בתנאי שהיא מודעת. תחזור אליה ברגע שתחבר ברוקר לחשבון, כי מאותו רגע אתה כבר לא מגן על גרפים.
להמשך ההיכרות עם הפלטפורמה, חזור אל המדריך המלא ל-TradingView למתחילים. הצעד הטבעי הבא אחרי אבטחת החשבון הוא הגדרת האפליקציה בנייד והתראות פוש — שם ממילא תצטרך להיכנס לחשבון מהמכשיר החדש, וכדאי שהאימות יהיה מסודר עד אז.
מקורות
- TradingView Help Center — אימות דו-שלבי והחלפת מכשיר. נכון ל-25/08/2026.
- מרכז העזרה של TradingView בעברית — תחום החשבון. נכון ל-25/08/2026.
- TradingView — Getting Started, מדריכי ההיכרות הרשמיים עם הממשק. נכון ל-25/08/2026.
- TradingView — אזור הגדרות החשבון (תפריט המשתמש ← הגדרות ← אבטחה). נצפה ב-25/08/2026.